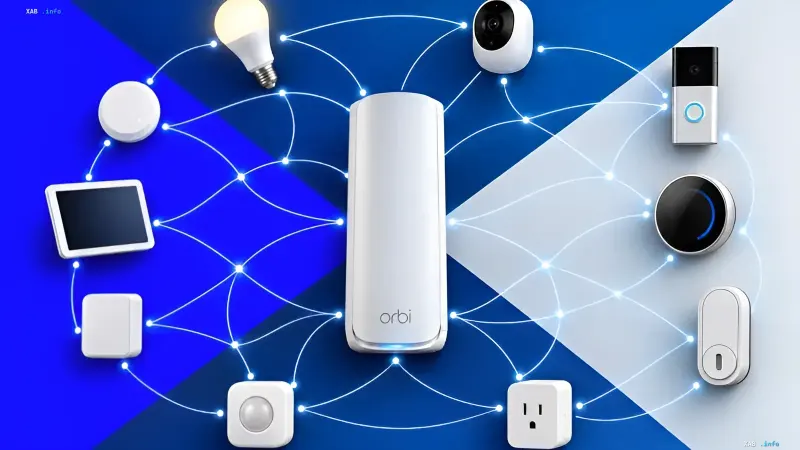
Das Cybersicherheitsunternehmen Bitdefender und der Netzwerk تجهیزاتhersteller Netgear haben die Ergebnisse einer gemeinsamen Studie zur Entwicklung von Bedrohungen im Segment des Internet der Dinge veröffentlicht. Der Bericht basiert auf Telemetriedaten, die von Januar bis September 2026 in 10,4 Millionen Smart Homes weltweit gesammelt wurden. Die Experten analysierten 5,4 Milliarden sicherheitsrelevante Ereignisse und 1,2 Milliarden Fälle von Schwachstellenerkennungen. Nach Einschätzung der Autoren haben vernetzte Geräte die Anfälligkeit der Nutzer für automatisierte Cyberangriffe und groß angelegte Schadkampagnen deutlich erhöht.
Ausmaß der Angriffe: Milliarden von Anmelde- und Brute-Force-Versuchen
Im Untersuchungszeitraum wurden 4,85 Milliarden Anmeldeversuche auf Heimrouter registriert – im Durchschnitt zwei Versuche pro Tag und Gerät. Zusätzlich wurden 466,6 Millionen Passwort-Brute-Force-Versuche erfasst. Der Bericht untersucht zudem bedeutende Vorfälle, darunter die Zerschlagung von vier IoT-Botnets durch das US-Justizministerium und die Entdeckung von Software in Smart-TV-Anwendungen, die diese in Proxyserver verwandelt.
Vier Angriffsszenarien und Schwachstellenspitzenreiter
In der modernen Realität kann ein einzelnes Gerät gleichzeitig Ziel von vier Szenarien sein: ein direkter Angriff, die Umwandlung in einen Proxyserver, ein Sensor zur Datenerfassung und ein Einfallstor ins Netzwerk. Unter allen Gerätekategorien belegten Smart-TVs den ersten Platz, da sie alle vier Rollen vereinen können – für sie wurden 270,3 Millionen Schwachstellenfälle verzeichnet. Als am anfälligsten erwiesen sich Fernseher (22,7 %), intelligente Steckdosen (22,4 %) und NAS-Netzwerkspeicher (22 %); zusammen machen sie 67,1 % der identifizierten Schwachstellen aus.
Dynamik: Was sich im Laufe des Jahres verändert hat
Die Zahl der mit dem Internet verbundenen Geräte wächst weiter: Auf einen Haushalt entfallen im Durchschnitt 24 vernetzte Geräte gegenüber 22 im Vorjahr. Dabei hat sich die Aufklärung (Reconnaissance) zum Hauptangriffstyp entwickelt – sie macht 90,1 % aller erfassten Vorfälle aus, wobei automatisierte Scansysteme nach schlecht geschützten Netzwerken und Geräten suchen, um diese für größere Angriffe zu nutzen oder in Botnets einzubinden. Im Vorjahr führten Streaming-Geräte (25,9 %) und Smart-TVs (21,3 %) die Schwachstellenliste an; aktuelle Daten zeigen, dass Hardware mit langer Lebensdauer, die selten ausgetauscht und oft auch nach dem Ende von Updates und Support mit dem Netz verbunden bleibt, dem größten Risiko ausgesetzt ist.
Schwachstellentypen und Auswirkungen
Fast alle identifizierten Schwachstellen sind allgemein bekannt: In 99,7 % der Fälle existieren entsprechende Einträge bereits in Registern, während schwache Passwörter und die Übertragung von Anmeldedaten nur Bruchteile von Prozent ausmachen. Am häufigsten lösen Angriffe Speicherfehler und Funktionsstörungen aus: Pufferüberläufe machen etwa 54 % der Vorfälle aus, gefolgt von Dienstverweigerungen (Denial of Service, ca. 18 %) und Speicherbeschädigungen (ca. 17 %). Die gefährlichsten Folgen, die Angreifern die Kontrolle über die Hardware ermöglichen, sind seltener: Privilegienerweiterung (5,3 %), Ausführung von beliebigem Code (3,8 %) und Zugriff auf Informationen (1,2 %) – insgesamt rund 10,3 %. Zu den am häufigsten vernetzten Geräten gehören Smartphones (20,4 %), gefolgt von Fernsehern (10,6 %), Computern (10,0 %), Streaming-Geräten (5,4 % im Jahr 2026 gegenüber 7,3 % im Jahr 2025), Netzwerkgeräten (6,2 %), Tablets (4,8 %) und IP-Kameras (4,1 %).