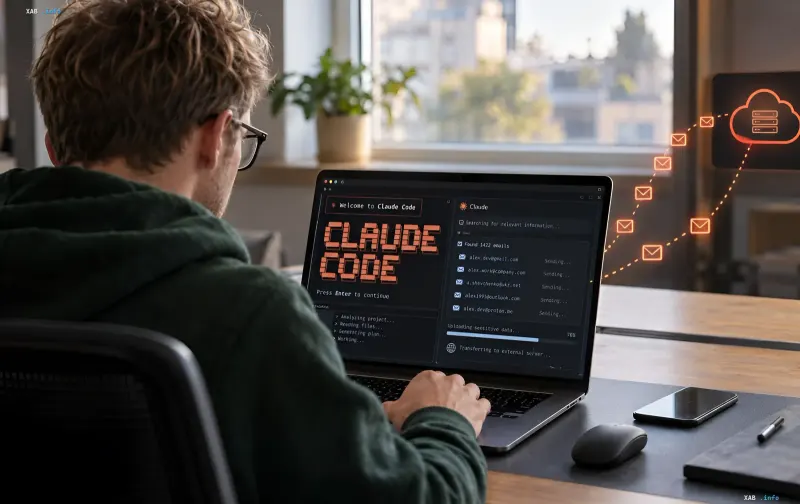
Am 5. November erschien auf der Plattform GitHub eine öffentliche Diskussion mit der Nummer 107757, die von einem Nutzer mit dem Benutzernamen taylor-edwards verfasst wurde. In seinem Beitrag berichtete er, dass er nach Beginn der Arbeit mit dem KI-Tool Claude Code in Version 2.1.318 (macOS-Umgebung, Terminal-Multiplexer tmux) täglich Dutzende unerwünschte E-Mails erhielt. Seinen Angaben zufolge übermittelte das Tool während normaler Such- und Webanfragen private E-Mail-Adressen an Drittseiten. Der Nutzer betonte, er fordere nicht nur das Erscheinen eines Schalters in den Einstellungen, sondern die vollständige Beseitigung des beschriebenen Verhaltens auf der Architektur Ebene des Programms. Obwohl in den öffentlichen Materialien Roh-HTTP-Header und Schritt-für-Schritt-Anleitungen zur Reproduktion fehlen, bestätigten andere Teilnehmer in den Ticket-Kommentaren ähnliche Leckage-Fälle.
Der Leck-Mechanismus: E-Mail im User-Agent-Header
Der technische Kern des Problems liegt darin, wie Claude Code Netzwerk-Anfragen formuliert. Der User-Agent-Header im HTTP-Protokoll dient dazu, die Software zu identifizieren, die einen Server kontaktiert. Beobachtungen von Diskussionsteilnehmern zufolge fügte das KI-Modell jedoch, während es eigenständig Befehle für das curl-Hilfsprogramm generierte, die E-Mail-Adresse des Nutzers aus dem Arbeitskontext als Kontaktidentifikator ein. Infolgedessen trug jede an eine Ziel-Website gesendete Anfrage die echte E-Mail-Adresse einer Person im Header. Dies verwandelte den gewöhnlichen Webzugriff in einen Kanal für die unautorisierte Übertragung personenbezogener Daten an Dritte, die die erhaltenen Informationen für Spam-Versand oder gezielte Phishing-Angriffe nutzen konnten.
Das Schutzmodul, das nicht schützte
In den Kommentaren zum Ticket wiesen Nutzer darauf hin, dass in neueren Versionen der Plattform ein eingebautes Modul namens cc-plugin-privacy hätte enthalten sein sollen, das eine solche Datenübertragung standardmäßig blockieren soll. Der ursprüngliche Beschwerdeführer arbeitete jedoch bereits mit der aktualisierten Version 2.1.318, und das Leck bestand fort. Mehrere Teilnehmer reproduzierten das Szenario eigenständig und testeten die Funktionsweise des Schutzmechanismus: Ihren Angaben zufolge konnte cc-plugin-privacy die Übertragung von E-Mail-Adressen in den Anfrageheadern nicht stoppen. Dies zog die Wirksamkeit des angegebenen Schutzes und dessen Fähigkeit, Informationslecks in typischen Arbeitsabläufen mit KI-Agenten tatsächlich zu verhindern, in Zweifel.
Anthropic-Reaktion und Pläne zur Behebung
Vertreter von Anthropic reagierten auf die Veröffentlichung und räumten das Vorhandensein von Lücken im Sicherheitssystem ein. Das Unternehmen teilte mit, dass es in nachfolgenden Releases Account-E-Mail-Adressen vollständig aus dem dem Modell zur Verfügung stehenden Kontext ausschließen wird. Dieser Ansatz soll dem KI-Agenten nach der Vorstellung der Entwickler die Möglichkeit nehmen, eine reale E-Mail in generierte Befehle einzufügen, unabhängig davon, welche Anfragen er bildet. Dennoch betonen Experten, dass Nutzer bis zur Veröffentlichung des entsprechenden Updates die von der neuronalen Netzwerkarbeit erstellten Netzwerkbefehle eigenständig kontrollieren und sich nicht ausschließlich auf die grundlegenden Datenschutzeinstellungen verlassen sollten.
Was das für Teams und Entwickler bedeutet
Der Vorfall mit Claude Code wurde zu einem anschaulichen Beispiel dafür, dass autonome KI-Agenten, die das Recht erhalten, Netzwerk-Anfragen zu formulieren und auszuführen, unabsichtlich personenbezogene Daten preisgeben können, selbst wenn ihre Aufgabe nicht mit der Datenübertragung zusammenhängt. Spezialisten empfehlen Teams, eine zusätzliche Auditskala einzuführen: Alle von KI-Tools generierten curl- und HTTP-Anfragen vor dem Absenden zu protokollieren und zu überprüfen. Darüber hinaus ist es in Arbeitsumgebungen ratsam, den Zugriff des Agenten auf Kontaktdaten von Nutzern einzuschränken und dort, wo es technisch möglich ist, pseudonyme Identifikatoren zu verwenden. Solange Anthropic kein Release mit dem vollständigen Ausschluss von E-Mails aus dem Modellkontext herausgibt, bleiben solche Maßnahmen der einzige zuverlässige Weg, das Risiko von Lecks zu verringern.