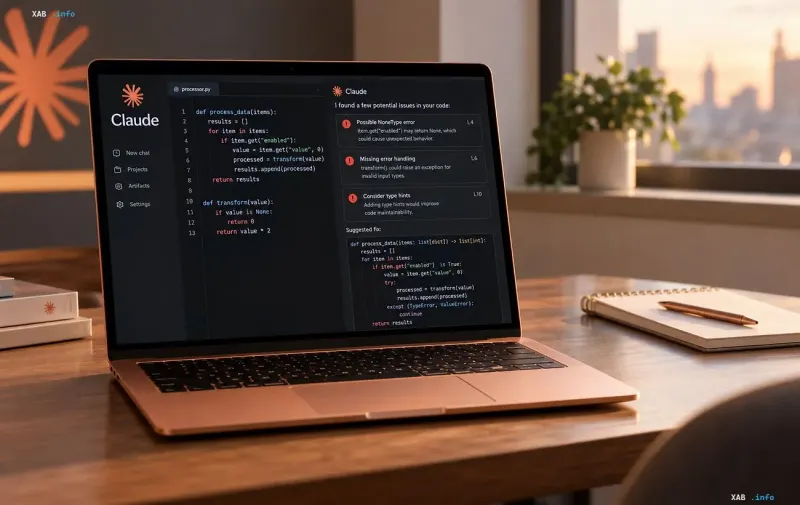
Anthropic hat offiziell den erfolgreichen Einsatz seines Claude-Modells zur Überprüfung der Sicherheitseigenschaften von 123 Open-Source-Bibliotheken bekannt gegeben. Mithilfe fortschrittlicher mathematischer Beweise konnte die Künstliche Intelligenz Hunderte versteckter Fehler und Schwachstellen aufdecken, die herkömmliche Testmethoden jahrelang übersehen hatten.
Mathematischer Ansatz zur Code-Verifikation
Im Rahmen eines gemeinsamen Projekts mit dem auf Programmverifikation spezialisierten Unternehmen Theorem wandten Anthropic-Entwickler strenge mathematische Beweise direkt auf kompilierten Maschinencode an. Herkömmliche Test- und Fuzzing-Tools generieren große Mengen an Eingabedaten, sind jedoch physisch nicht in der Lage, alle möglichen Kombinationen zur Gewährleistung der Sicherheit durchzuspielen.
Zur Bewältigung dieser Aufgabe wandelte das Claude-Modell bestehende Fuzz-Tests in präzise mathematische Spezifikationen um. Dies ermöglichte es der Künstlichen Intelligenz, Beweise dafür zu generieren, dass 239 Einstiegspunkte in 123 Bibliotheken unter bestimmten Bedingungen im RISC-V-Assembler-Code garantiert nicht versagen.
Automatisierung von Verifikation und Fehlerbehebung
Zur unabhängigen Überprüfung der generierten Spezifikationskonformitätsnachweise setzten die Forscher ein separates Tool namens Rocq ein. Dieser Ansatz befreite die Entwickler vollständig von der Notwendigkeit, jede einzelne Codezeile manuell zu überprüfen.
Darüber hinaus bewies das neuronale Netz die Fähigkeit, Mängel nicht nur zu finden, sondern diese auch eigenständig zu beheben und neue Beweise für aktualisierte Software zu erstellen. Dies beschleunigt den Entwicklungszyklus erheblich und erhöht die allgemeine Zuverlässigkeit kritischer Komponenten.
Entdeckte Schwachstellen und Methodeneinschränkungen
Die neue Methodik ermöglichte die Aufdeckung komplexer Mängel, die Tester jahrelang übersehen hatten. Darunter befanden sich ein Unterlaufzähler, der Schreibvorgänge außerhalb zulässiger Bereiche auslösen konnte, ein Fehler im Bilddecoder, unzulässige Lesezugriffe sowie ein Logikfehler bei der Umgehung von Dateiupload-Beschränkungen.
Trotz der beeindruckenden Ergebnisse betonen die Spezialisten von Anthropic, dass formal verifizierte Software nicht völlig fehlerfrei wird. Die gewonnenen Garantien erstrecken sich ausschließlich auf die spezifischen Eigenschaften, Eingabedaten und Annahmen, die in jedem einzelnen Beweis innerhalb einer simulierten Linux-Umgebung beschrieben sind.
Bedeutung der Technologie für die zukünftige Entwicklung
Die Integration von Modellen der Künstlichen Intelligenz in den Prozess der mathematischen Verifikation eröffnet neue Horizonte für die globale Cybersicherheit. Es wird erwartet, dass die Weiterentwicklung der Technologie und die Wiederverwendbarkeit von Beweisen den finanziellen und zeitlichen Aufwand für die Prüfung komplexer Software-Systeme drastisch senken werden.