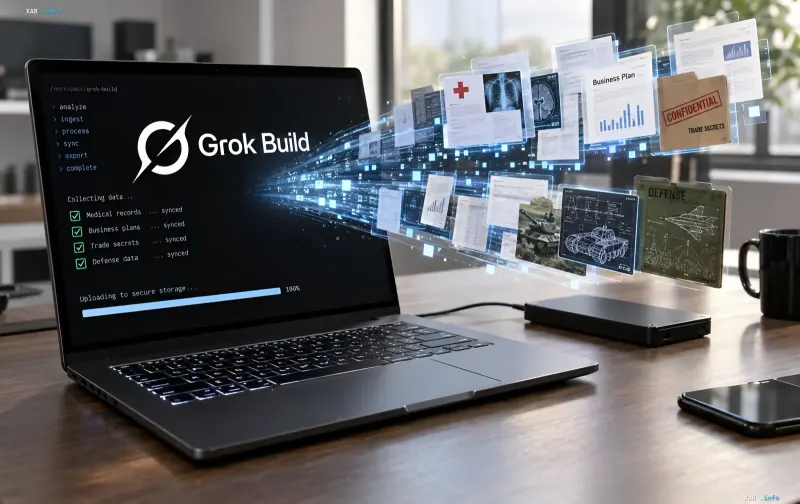
Die KI-Plattform Grok Build, entwickelt im Ökosystem von Elon Musk, wurde Opfer eines massiven Datenlecks, das durch einen Architekturfehler im Link-Sharing-System verursacht wurde. Nach Angaben von Forschern des spezialisierten Unternehmens Claroc wurden über 43.000 einzigartige Links zu Benutzerprojekten von öffentlichen DNS-Diensten indexiert, wobei etwa 95 Prozent davon standardmäßig vollen Zugriff auf Anwendungen und die darin gespeicherten Daten boten. Unter den kompromittierten Materialien befanden sich Krankenakten, Geschäftspläne, Geschäftsgeheimnisse und interne Dokumente von Rüstungsunternehmen.
Die Ursache: Zufällige Wörter im Subdomain
Die Entwickler von Grok Build erstellten ein System für einzigartige Links mit zufälligen Wortkombinationen, um das Testen von Anwendungen zu vereinfachen. Ursprünglich wurde angenommen, dass nur die Person Zugriff auf das Projekt erhält, an die der Autor den Link direkt gesendet hat. Die Ersteller der Plattform machten jedoch einen kritischen Fehler: Die zufällig generierten Identifikatoren wurden in der Subdomain platziert – dem linken Teil der Website-Adresse. Infolgedessen speicherten öffentliche DNS-Dienste automatisch Informationen über jeden neuen Link, was faktisch ein offenes Verzeichnis aller erstellten Projekte schuf. Jeder Benutzer konnte diese Adressen finden, die Liste der Projekte einsehen und Tausende davon öffnen.
Warum andere Plattformen nicht betroffen waren
Sicherheitsspezialisten betonen, dass bei einer Platzierung des zufälligen Identifikators im rechten URL-Pfad – wie es bei Google, ChatGPT oder Gemini der Fall ist – die passive DNS-Überwachung diese Adressen nicht hätte erfassen können. Es war die architektonische Entscheidung, den Identifikator in die Subdomain zu setzen, die das interne Link-System in einen öffentlichen Katalog verwandelte. Experten merken an, dass ein ähnliches Problem mit Subdomains auch auf anderen KI-Plattformen zur Code-Entwicklung besteht, was den Vorfall bei Grok Build nicht zu einem Einzelfall, sondern zu einem systemischen Problem macht.
Was genau wurde geleakt: Von Krankenakten bis zu Verteidigungsschaltplänen
Unter den geleakten Materialien dokumentierten Claroc-Forscher Patientenakten, Geschäftspläne mit Finanzdaten, als „vertraulich“ eingestufte Dokumente und Geschäftsgeheimnisse. Besonderes Aufsehen erregte die Entdeckung von 24 internen SpaceXSI-Anwendungen, die Verkaufsanpassungspläne mit dem Vermerk „vertraulich“, Verkaufsgebietskarten und Werbeangebote enthielten. Auch Materialien aus dem Verteidigungsbereich, einschließlich technischer Schaltpläne für militärische Ausrüstung, waren öffentlich zugänglich. Nach Angaben von Claroc boten von über 43.000 gefundenen Links etwa 95 Prozent vollen Zugriff auf die Anwendungen und die darin gespeicherten Daten ohne einen zusätzlichen Authentifizierungsschritt.
Reaktion des Unternehmens und Widerlegung unabhängiger Tests
Nach der öffentlichen Bekanntmachung und Anfragen der Forscher an die Geschäftsleitung wurden die Links zu den 24 internen SpaceXSI-Anwendungen umgehend entfernt und führen nun zu einer Fehlermeldung. Unternehmensvertreter erklärten, die Anwendungen seien „standardmäßig privat“. Unabhängige Tests der Claroc-Spezialisten widerlegten diese Aussage jedoch: Die überwiegende Mehrheit der Links bot vollen öffentlichen Zugriff ohne jegliche Einschränkungen. Grok-Build-Benutzern wird dringend empfohlen, die Zugriffseinstellungen manuell auf „nur eingeladene Benutzer“ zu ändern, um weitere Datenlecks zu vermeiden.
Systemisches Risiko für das KI-Ökosystem
Der Vorfall mit Grok Build hat eine Schwachstelle offengelegt, die für eine ganze Klasse von KI-Plattformen charakteristisch ist, bei denen die Generierung einzigartiger Links über Subdomains zur Quelle passiver Aufklärung wird. Sicherheitsexperten fordern Entwickler dazu auf, die Architektur der URL-Identifikatoren zu überdenken und zufällige Token in den URL-Pfad statt in die Subdomain zu verschieben. Solange solche Korrekturen nicht implementiert sind, bleiben Benutzer von KI-Tools zur Code-Entwicklung gefährdet: Eine einzige architektonische Entscheidung reicht aus, um die vertraulichen Daten tausender Organisationen öffentlich zugänglich zu machen.