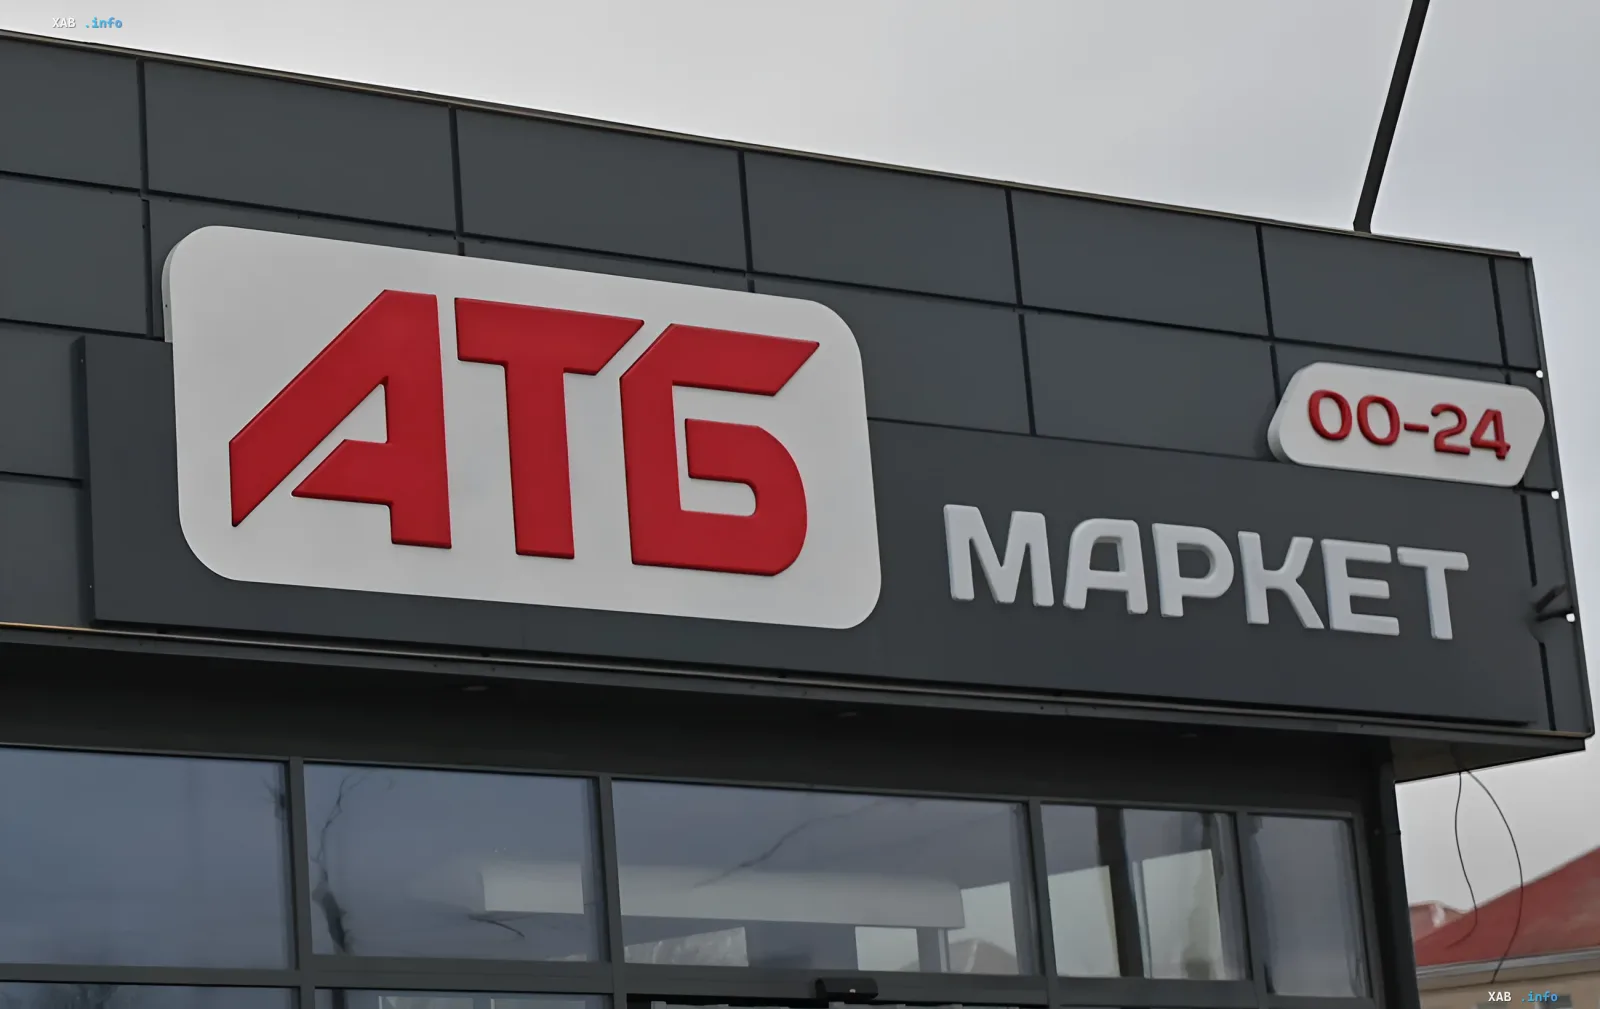
Die größte ukrainische Einzelhandelskette ATB sah sich mit einem Cybervorfall konfrontiert, der große öffentliche und mediale Aufmerksamkeit erregte. Unbekannte Hacker gaben an, die Webressource des Unternehmens infiltriert zu haben, und forderten ein hohes Lösegeld in Höhe von 400.000 US-Dollar, während sie drohten, vertrauliche Benutzerdaten öffentlich zu machen. Um zusätzlichen Druck auszuüben, starteten die Täter auf der Startseite der Website einen speziellen Countdown-Timer und veröffentlichten Screenshots, die angeblich die erfolgreiche Kompromittierung der Systeme bestätigen.
Reaktion des Unternehmens ATB und offizielle Dementi
Die Führung und der Pressedienst des Konzerns reagierten umgehend auf die aufgetretene Bedrohung der Informationssicherheit. Unternehmenssprecher Serhij Demchenko erklärte offiziell, dass die von Hackern verbreiteten Informationen über den Diebstahl von personenbezogenen Kundendaten absolut nicht der Wahrheit entsprechen. Seinen Angaben zufolge wurde der Angriff zwar von Fachleuten registriert, jedoch sieht die Architektur der Unternehmenswebsite von vornherein keine Speicherung vertraulicher Benutzerinformationen vor, weshalb keine reale Gefahr für die Bürger besteht.
Widersprüchliche Daten
Einerseits behaupten Cyberkriminelle, Datensätze erbeutet zu haben, und fordern innerhalb von nur zwei Stunden eine Zahlung von 400.000 Dollar, wobei sie ihre Worte mit generierten oder gestohlenen Dateifragmenten untermauern. Andererseits betonen offizielle ATB-Vertreter, dass die Website-Infrastruktur von den Benutzerdatenbanken isoliert ist und die Ressource selbst von technischen Diensten vorübergehend abgeschaltet wurde, um ein detailliertes Audit durchzuführen und die Folgen des unbefugten Eingriffs zu beseitigen. Experten weisen darauf hin, dass solche Aktionen oft rein erpresserischen Charakter zu Einschüchterungs- und PR-Zwecken haben.
Cybersicherheitskontext in der Ukraine
Dieser Vorfall findet vor dem Hintergrund einer massiven digitalen Anspannung im Land statt. Nach offiziellen Statistiken des staatlichen CERT-UA-Teams wurden allein im ersten Halbjahr 2026 in der Ukraine über dreitausend verschiedene Cybervorfälle verzeichnet. Angreifer integrieren zunehmend KI-Technologien zur Generierung von Schadcode und greifen gezielt mobile Geräte von Militärangehörigen und Beamten an, was eine kontinuierliche Verstärkung der digitalen Schutzmaßnahmen erfordert.