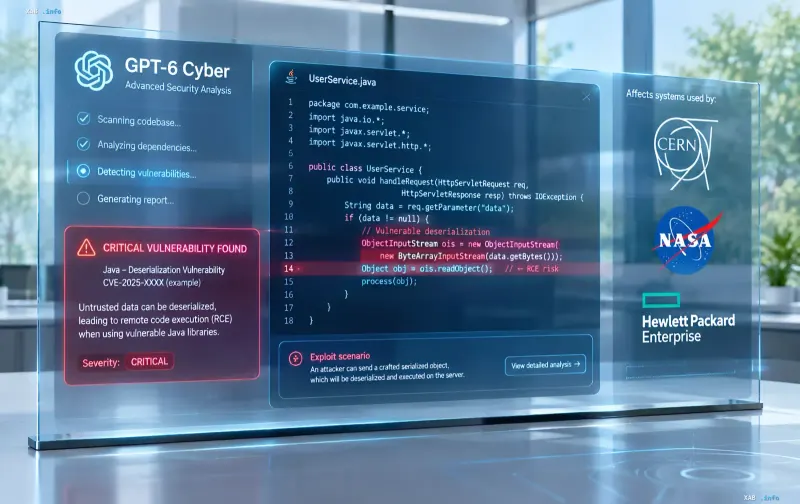
In der Programmiersprache Java, auf der staatliche Informationssysteme und etwa 90 Prozent der Fortune-500-Unternehmen aufbauen, wurde eine gefährliche Sicherheitslücke entdeckt, die in den Medien den Namen Java4Shell erhielt. Laut der Primärquelle half das spezialisierte Modell GPT-6 Cyber von OpenAI dabei, den Fehler zu finden. Die Lücke ermöglicht es Angreifern potenziell, Zugriff auf kritische Systeme zu erhalten und aus der Ferne Code auf einem Server auszuführen. Die Entdeckung war das Ergebnis der Arbeit des Startup-Teams Calif, das mithilfe von generativer KI einen Standard-Base64-Decoder analysierte – einen Algorithmus, der Binärdaten in Textformat umwandelt.
Wie der Fehler gefunden wurde
Der Sicherheitsforscher Quang Luong identifizierte das Problem bei der Analyse des Base64-Decoders. Es stellte sich heraus, dass das System unter bestimmten Bedingungen eine spezifische Kombination aus 64 „A“-Zeichen und einem Gleichheitszeichen am Ende der Zeichenfolge fehlerhaft verarbeitet. Durch die Nutzung der KI-Fähigkeiten konnte das Calif-Team diesen Fehler ausnutzen, um Speicherdaten zu beschädigen und anschließend die Kontrolle über das System zu übernehmen. Im Wesentlichen verwandelte sich die fehlerhafte Verarbeitung der Eingabedaten in eine Kette, die zu einer Remote Code Execution (RCE) auf dem Zielrechner führte.
Praktische Demonstration des Angriffs
Experten bestätigten die Realität der Bedrohung, indem sie erfolgreich einen Testangriff auf Keycloak durchführten – ein beliebtes System zur Verwaltung von Anmeldungen und Benutzerkonten, das von Tausenden Organisationen genutzt wird, darunter CERN, NASA und Hewlett Packard Enterprise. Journalisten überprüften die Demonstration des Angriffs unabhängig und stellten fest, dass die Durchführung weniger als eine Stunde dauert. Das bedeutet, dass ein Angreifer bei Zugriff auf einen anfälligen Dienst die für die Benutzerauthentifizierung verantwortliche Infrastruktur in kürzester Zeit kompromittieren kann.
Fehlerbehebung und Empfehlungen der Aufsichtsbehörden
Oracle hat bereits einen Patch für die Sicherheitslücke veröffentlicht, und die US-Cybersicherheitsbehörde CISA hat Unternehmen dringend dazu aufgefordert, das Update so schnell wie möglich zu installieren. Experten betonen jedoch: Obwohl es nicht einfach ist, diesen Fehler in einen massiven Angriff zu verwandeln und Entwickler Zeit zum Reagieren haben, wird das Risiko für veraltete Systeme, die keine regelmäßigen Updates erhalten, noch 5 bis 10 Jahre bestehen bleiben. Genau solche „vergessenen“ Server und Legacy-Anwendungen werden zu den attraktivsten Zielen für Angreifer.
KI verändert das Kräfteverhältnis in der Cybersicherheit
Der Fall Java4Shell ist bereits die zweite große Entdeckung des Startups Calif mit Hilfe von OpenAI-Tools innerhalb der letzten Wochen. Zuvor hatten Spezialisten auf ähnliche Weise schwerwiegende Sicherheitslücken in der Programmiersprache PHP entdeckt, auf der etwa 70 Prozent aller Websites im Internet basieren. Calif-CEO Tai Duong merkt an, dass generative Modelle die Arbeitsgeschwindigkeit sowohl für Sicherheitsexperten als auch für Angreifer radikal verändern: Aufgaben, für die große Abteilungen früher Monate brauchten, werden nun von kleinen Gruppen in wenigen Stunden gelöst. „Ich weiß nicht, wie viel Zeit uns bleibt, vielleicht drei Monate, vielleicht drei Jahre. Aber aktuell ist der beste Hacker ein Zentauren-Hacker“, fasste Duong zusammen, was auf ein Hybridmodell anspielt, bei dem Mensch und KI zusammenarbeiten.
Kontext: OpenAI Cyber-Modell-Reihe
Die Entdeckung von Java4Shell fügt sich in den breiteren Kontext der Entwicklung spezialisierter Cybersicherheitsmodelle durch OpenAI ein. Zuvor stellte das Unternehmen die Modellreihe GPT-5.6-Cyber vor, die für Schwachstellenanalysen, Penetrationstests und die Reaktion auf Vorfälle entwickelt wurde, und erweiterte das Daybreak-Programm um Blue- und Red-Levels für geprüfte Spezialisten. Nach Angaben der Entwickler sollten solche Tools Cybersicherheitsprofis erreichen, bevor ähnliche Fähigkeiten von Angreifern breit genutzt werden können. Somit demonstriert die Java-Geschichte die Doppelrolle von KI in der Cybersicherheit: Sie beschleunigt gleichzeitig die Verteidigung und rüstet Angreifer auf, was die Geschwindigkeit bei der Aktualisierung anfälliger Systeme zu einem kritischen Sicherheitsfaktor macht.