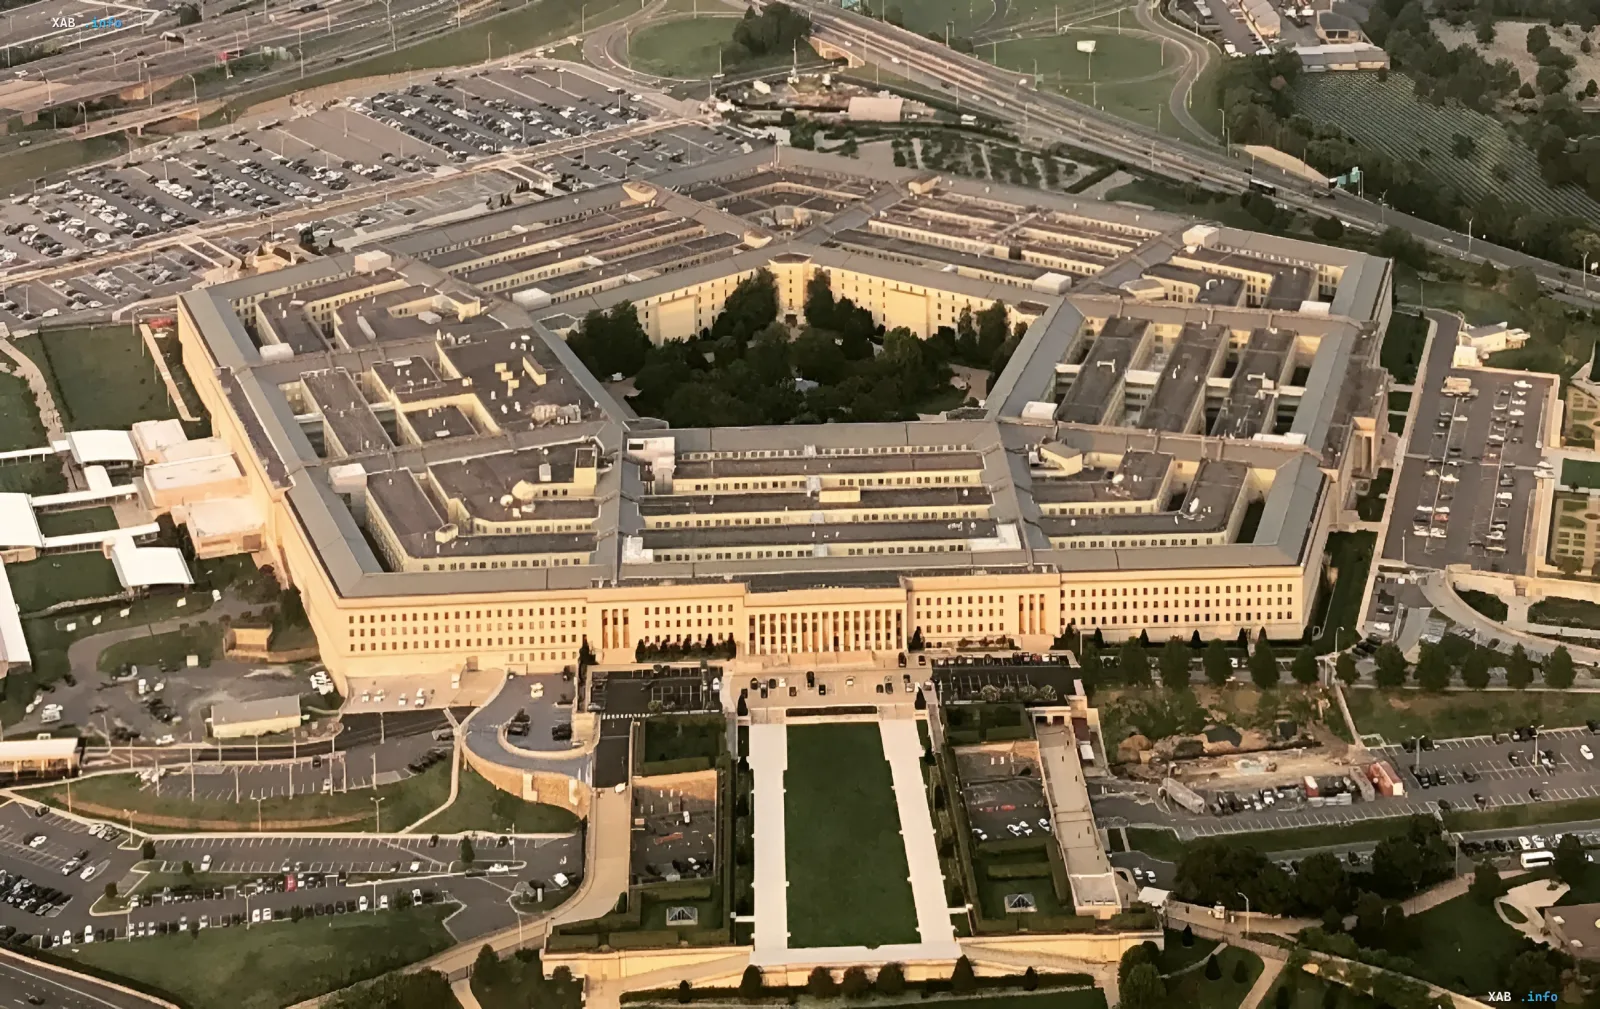
Das US-Verteidigungsministerium und das Federal Bureau of Investigation sind mit beispiellosen Cybervorfällen konfrontiert worden, bei denen die personenbezogenen Daten von Millionen Zivilangestellten, Militärangehörigen und Veteranen gefährdet wurden. Offiziellen Erklärungen von Verteidigungsbeamten zufolge betraf eine Schwachstelle in der Personaldatenbank Millionen von Datensätzen und verschaffte Angreifern Zugriff auf hochsensible vertrauliche Informationen. Der Vorfall hat in Washington große Besorgnis ausgelöst und die Behörden gezwungen, Sicherheitsvorgaben sofort zu überprüfen und den Betroffenen erweiterten Schutz anzubieten.
Zeitplan und Details des Pentagon-Datenlecks
Ein massiver Sicherheitsbruch im US-Verteidigungsministerium betraf die Personaldatenbank DMDC. Berichten zufolge dauerte der unbefugte Zugriff auf das Repository über einen längeren Zeitraum – von Oktober 2025 bis Juli 2026 –, bis Cybersicherheitsexperten die Schwachstelle schließlich entdeckten und isolierten. Das Leck betraf 2,76 Millionen lebende Personen sowie 294.000 verstorbene Zivil- und Militärspezialisten. Hacker erlangten Sozialversicherungsnummern sowie detaillierte Informationen über Dienststellungen des Personals. Obwohl die Gesamtdatenbank der DMDC über 60 Millionen Datensätze enthält, betraf der aktuelle Vorfall einen bedeutenden, aber isolierten Teil davon.Untersuchung des Cybervorfalls beim FBI
Parallel zur Krise im Pentagon musste das FBI eine interne Untersuchung wegen eines potenziellen Einbruchs in sein Karriereportal FBIJobs.gov einleiten. Angreifer verschafften sich Zugriff auf sensible Daten und drohten damit, Namen, Heimadressen, Telefonnummern, Sozialversicherungsnummern und Notfallkontakte von Behördenmitarbeitern zu veröffentlichen. Die Behördenleitung rief das Personal umgehend dazu auf, wachsam zu bleiben und jeglichen Kontakt zu Medienvertretern strengstens zu vermeiden, um den Abfluss operativer Informationen zu verhindern.
Widersprüchliche Angaben
Die Situation bezüglich der Motive der Angreifer bleibt aufgrund widersprüchlicher Aussagen unklar. Pentagon-Vertreter erklären, es gebe derzeit keine dokumentarischen Belege für einen tatsächlichen Missbrauch der entwendeten personenbezogenen Daten. Gleichzeitig hat sich die bekannte Hackergruppe ShinyHunters zu dem Vorfall beim FBI bekannt. Vertreter des Hacker-Kollektivs erklärten öffentlich, sie verfolgten keine Erpressungs- oder Lösegeldabsichten und bezeichneten ihre Handlungen lediglich als eine spezifische „Marketingkampagne zur Aufmerksamkeit“. Offizielle US-Behörden haben es bisher vermieden, die Glaubwürdigkeit dieser Gruppenaussagen zu bestätigen.Konsequenzen und Schutzmaßnahmen für Betroffene
Als Präventivmaßnahme haben US-Behörden eine umfassende Kampagne zur Schadensminimierung der Cyberangriffe gestartet. Allen Bürgern, deren Daten durch das Pentagon-Leck kompromittiert wurden, werden spezialisierte Identitätsschutzdienste und eine kontinuierliche Überwachung der Kredithistorie angeboten. Cybersicherheitsexperten betonen, dass solche Vorfälle die dringende Notwendigkeit unterstreichen, staatliche digitale Informationssicherheitssysteme zu modernisieren, insbesondere vor dem Hintergrund der wachsenden Aktivität internationaler Hackergruppen, die auf behördliche Infrastrukturen abzielen.