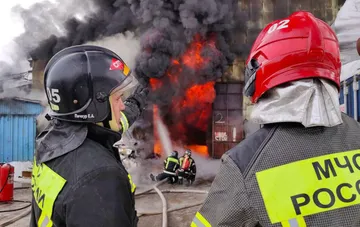
Das ukrainische Rechenzentrum des Unternehmens Cosmonova wurde Ziel eines feindlichen Angriffs, wodurch das Infrastrukturgebäude schwer beschädigt wurde. Dieser Notfall hat im Technologiesektor des Landes vor dem Hintergrund anhaltender systematischer Angriffe auf kritische Einrichtungen ein breites Echo ausgelöst.
Auswirkungen des Angriffs und Personalstatus
Laut einer offiziellen Erklärung der Unternehmensführung in den sozialen Medien gab es bei dem Angriff auf das Rechenzentrum keine Todesopfer oder Verletzten unter den Mitarbeitern. Technische Dienste reagierten umgehend auf die Notlage und gewährleisteten die Sicherheit des Personals unter erhöhten Risiken.
Sicherheit der Kundendaten
Trotz der am Gebäude verursachten Sachschäden blieben kritische Benutzerinformationen unversehrt. Der Schutz der Kundendatenbanken konnte dank eines im Voraus implementierten geografischen Infrastruktur-Redundanzsystems gewährleistet werden, das die Umleitung von Informationsflüssen ermöglicht.
Dienstbetrieb und technische Arbeiten
Derzeit funktionieren alle wichtigen Dienste des Unternehmens durch die Nutzung von Backup-Standorten weiter. Dennoch warnen Vertreter des IT-Betreibers die Nutzer vor möglichen vorübergehenden Unterbrechungen, während Ingenieurteams eine detaillierte Schadensbewertung durchführen und die Stabilität der Kommunikationskanäle wiederherstellen.
Gesamtkontext und staatliche Schutzmaßnahmen
Dieser Zwischenfall setzt eine Reihe von Angriffen auf die digitale Infrastruktur der Ukraine fort, einschließlich eines jüngsten Angriffs auf das Rechenzentrum von Datagroup. Als Reaktion auf die wachsenden Bedrohungen kündigte der ukrainische Präsident Wolodymyr Selenskyj Pläne an, den physischen und Cyber-Schutz von Rechenzentren und Kommunikationssystemen erheblich zu verstärken, um deren reibungslosen Betrieb zu gewährleisten.