Offizielle russische Stellen haben eine zynische Bestätigung gezielter Angriffe auf die zivile und digitale Infrastruktur der Ukraine abgegeben. Ende September veröffentlichte das russische Verteidigungsministerium auf seinen offiziellen Kanälen eine provokante Botschaft, in der es sich offen rühmte, ukrainische Rechenzentren angegriffen zu haben, begleitet von einer hämischen Bildunterschrift über einen „erzwungenen digitalen Detox“.
Chronologie der Angriffe und Zerstörung der digitalen Infrastruktur
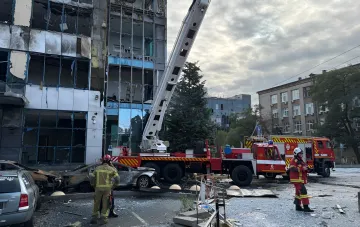
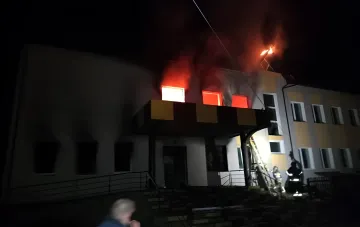
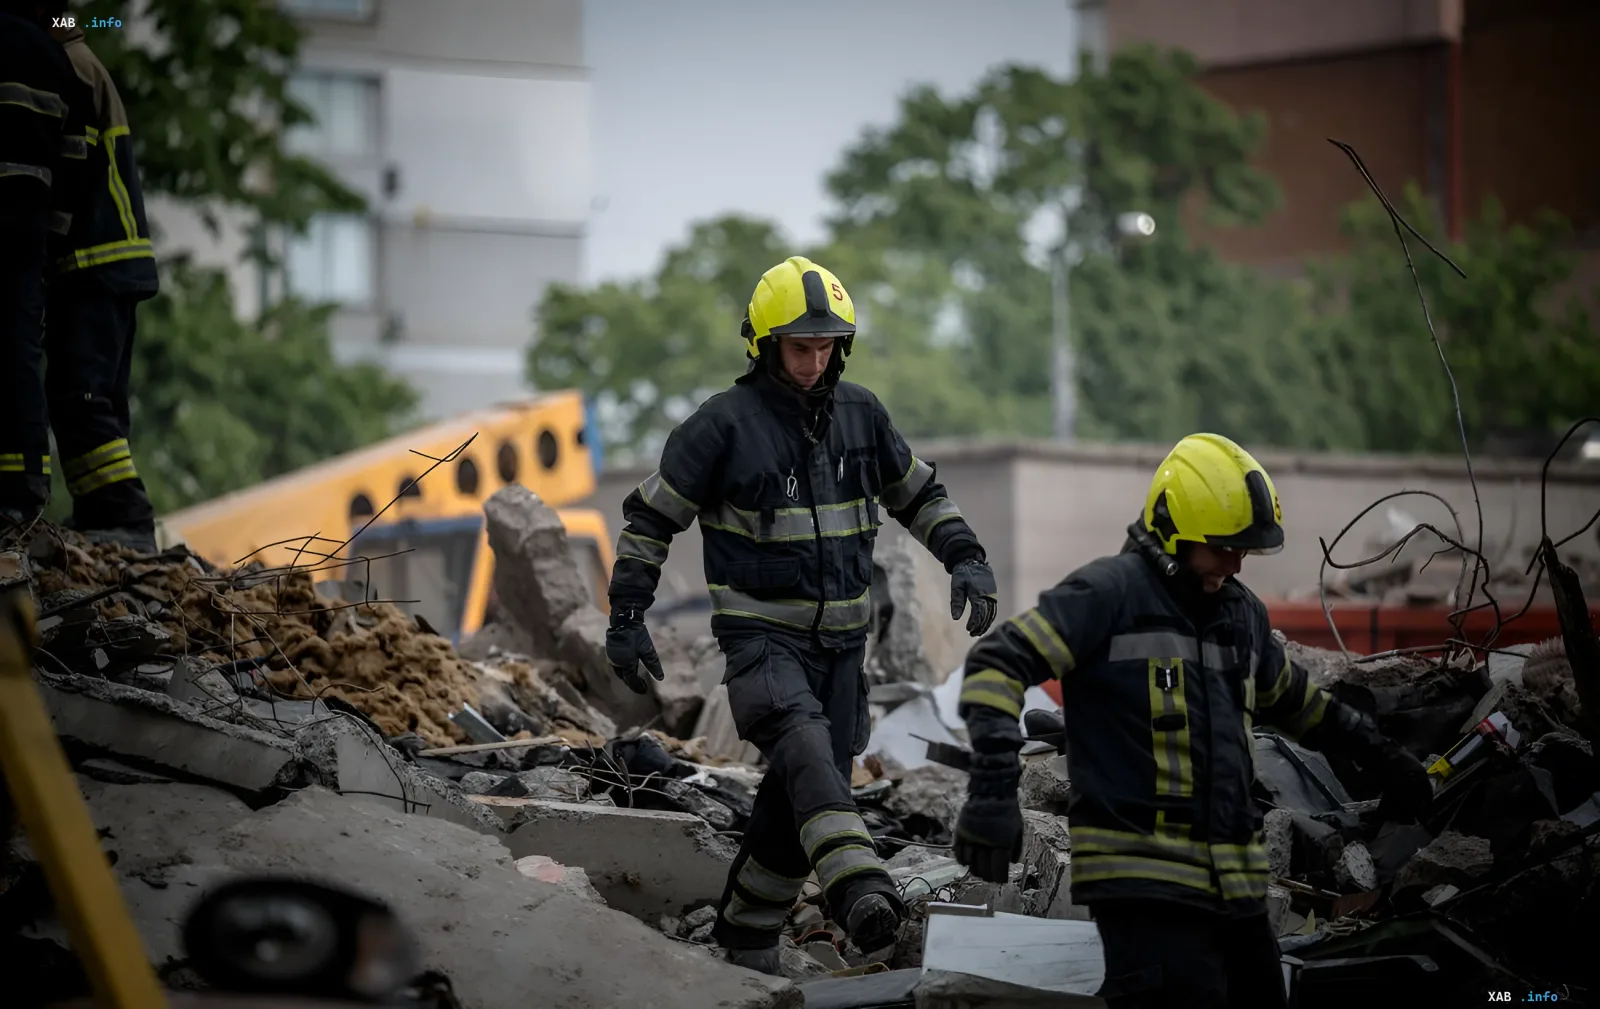
Eine massive Serie gezielter Angriffe auf Rechenzentren und Kommunikationsknotenpunkte in der Ukraine begann am 23. September. Infolge feindlicher Angriffe wurden Schlüsselkomponenten des digitalen Ökosystems in Kiew und anderen Regionen schwer beschädigt. Störungen bei der Erbringung von Dienstleistungen wurden bei großen Anbietern wie Utel und „Patyna“ sowie in den Onlinesystemen der Buchhandelskette „Knyharnia Je“ und des beliebten Tauschdienstes Fex.NET verzeichnet. Darüber hinaus zerstörte einer der Angriffe das Rechenzentrum des großen Hosting-Anbieters MiroHost vollständig, wodurch etwa 5 % seiner kommerziellen und staatlichen Kunden ohne stabilen Betrieb blieben.
Auswirkungen auf die Medienlandschaft und das Rundfunkwesen
Angriffe auf Server und Rechenzentren führten zu gravierenden Störungen im Betrieb ukrainischer Massenmedien. Fernsehsender wie „Nowyny Live“, „Wir-Ukraine“ und das behördliche „Armija TV“ mussten ihren regulären Sendebetrieb vorübergehend einstellen. Umfangreiche technische Probleme betrafen auch den nationalen Sender „Suspilne“, auf dessen offizieller Website Videoplayer und Livestreams komplett funktionsuntfähig wurden, was die Verbreitung aktueller Informationen an die Bevölkerung erheblich erschwerte.
Widersprüchliche Angaben
Zwischen offiziellen ukrainischen Quellen und Aussagen russischer Behörden bestehen grundlegende Diskrepanzen bei der Bewertung der Ziele und der Natur der getroffenen Einrichtungen. Die ukrainische Seite und Fachexperten stufen die Angriffe als Kriegsverbrechen ein, die darauf abzielen, kritische zivile Infrastruktur zu zerstören und der Bevölkerung den Zugang zu Kommunikation und Information zu entziehen. Gleichzeitig stellen das russische Verteidigungsministerium und staatsnahe Medien die Angriffe auf Rechenzentren zynisch als militärische Notwendigkeit und als Element eines sogenannten „digitalen Detox“ dar, um der Zerstörung eine scherzhafte Form zu geben.
Expertenanalyse und Reaktion
Cybersicherheitsspezialisten und internationale Beobachter werten das Geständnis des russischen Verteidigungsministeriums als direkten Beweis für eine hybride Kriegführung mit Schwerpunkt auf der Vernichtung der digitalen Souveränität der Ukraine. Solche Handlungen entbehren jeglicher Rechtfertigung nach internationalem humanitärem Recht und zielen ausschließlich darauf ab, Zivilisten einzuschüchtern, staatliche Institutionen zu destabilisieren und die wirtschaftliche Aktivität des Landes unter anhaltender bewaffneter Aggression zu zerstören.