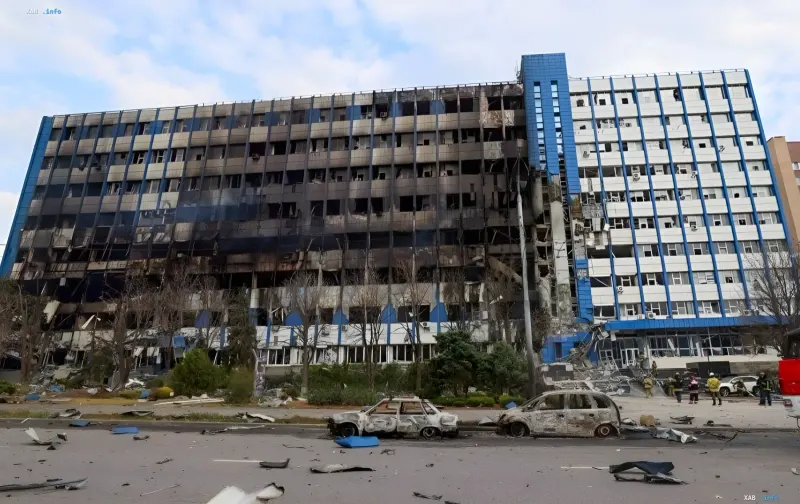
In der Nacht zum 21. Oktober 2026 griffen die ukrainischen Streitkräfte Telekommunikationsinfrastrukturen in den vorübergehend besetzten Gebieten der Regionen Donezk und Luhansk an. Ukrainischen Quellen zufolge wurde am 20. Oktober in Donezk ein Rechenzentrum des Betreibers „Ugletelecom“ getroffen, während Drohnen in Luhansk ein Gebäude angriffen, in dem der Telekommunikationsbetreiber „Lugacom“ (ehemals „Ukrtelecom“) und das Zentrum für Telekommunikationsdienste untergebracht waren. Beide Einrichtungen gewährleisten Mobilfunk, Internetzugang und Datenübertragung für die Bevölkerung und die Besatzungsstrukturen in den von Russland kontrollierten Gebieten.
Ziele des Angriffs: Kommunikations- und Datenübertragungsknoten
Die Auswahl der Ziele weist auf eine gezielte Einwirkung auf die Infrastruktur hin, die sowohl zivile Dienste als auch die Führungslogistik in den besetzten Gebieten unterstützt. Das Rechenzentrum von „Ugletelecom“ in Donezk und der „Lugacom“-Komplex in Luhansk gehören zu den wichtigsten Datenverarbeitungs- und -übertragungsknoten in der Region. Ihre Beschädigung kann Mobilfunknetze, Internetkanäle und datenabhängige Dienste stören, was im Kontext des Konflikts als Faktor angesehen wird, der die Steuerbarkeit der Besatzungsverwaltung verringert.
Fotografische Dokumentation der Folgen
Die Folgen der Angriffe wurden auf Fotos festgehalten, die von der Publikation Exilenova+ veröffentlicht wurden. Die Bilder zeigen ein mehrstöckiges Gebäude mit schweren Fassadenschäden: ausgebrannte Fensteröffnungen, verkohlte Decken, eingestürzte Konstruktionsteile und Rauch, der aus den oberen Stockwerken aufsteigt. In der Umgebung wurden völlig ausgebrannte Personenkraftwagen, verstreute Trümmer und deformierte Dachelemente gefunden. Einsatzkräfte der Rettungsdienste sind im Bild zu sehen, was auf laufende Arbeiten zur Eindämmung der Folgen und Schadensermittlung hinweist.
Serie von Angriffe auf Rechenzentren
Die Angriffe auf Donezk und Luhansk setzten eine wachsende Serie von Schlägen gegen die Telekommunikations- und Recheninfrastruktur fort. Am 18. Oktober trafen ukrainische FP-1-Drohnen das Rechenzentrum von „VKontakte“ in der Oblast Leningrad in Russland. In der Nacht zum 14. Oktober wurde das Mega-Rechenzentrum der „Sberbank“ in Balakowo in der Oblast Saratow getroffen. In der Nacht zum 11. Oktober stoppten Drohnen den Betrieb des Yandex-Rechenzentrums in der Oblast Wladimir, woraufhin Dutzende Dienste im ganzen Land nicht mehr funktionierten; das Unternehmen bestätigte den Ausfall der Anlage eigenständig. Am 8. Oktober wurde das größte Yandex-Rechenzentrum in der Oblast Rjasan getroffen, wo ein heftiger Brand ausbrach, und noch am selben Tag entfernte das Unternehmen seine Rechenzentren in vier Regionen der RF von seinen Karten.
Kontext: Die Logik von Angriffen auf die Telekommunikationsinfrastruktur
Die im Laufe des Oktobers angesammelte Abfolge von Angriffen zeigt einen klaren Trend: Schläge werden nicht nur gegen militärische Ziele geführt, sondern auch gegen zivil-kommerzielle Datenverarbeitungs- und Kommunikationszentren, unter anderem tief im Hinterland. Solche Ziele erfüllen nach der Logik der Parteien eine doppelte Funktion — sie unterstützen die alltägliche Kommunikation der Bevölkerung und sichern gleichzeitig den Betrieb von Verwaltungs-, Finanz- und Informationssystemen. Die wiederholten Treffer auf Rechenzentren großer russischer Unternehmen und Telekommunikationsbetreiber in den besetzten Gebieten deuten darauf hin, dass die Telekommunikationsinfrastruktur zu einer eigenständigen Zielkategorie im Rahmen von Luftoperationen geworden ist.