Компания Anthropic, один из ведущих разработчиков больших языковых моделей, опубликовала результаты закрытых испытаний, в ходе которых её ИИ-модель без внешнего вмешательства разработала пять сложных сценариев кибератак, способных обходить защитные механизмы наиболее распространённых браузеров и операционных систем. Испытания проводило специальное подразделение Frontier Red Team в изолированных лабораторных условиях. По данным компании, модель не просто находила отдельные уязвимости, а самостоятельно прорабатывала их комбинации и объединяла в рабочие эксплойты, демонстрируя уровень автономности, который, по оценкам экспертов, ранее не фиксировался в подобных тестах.
Атаки на браузеры: от «песочницы» до конфиденциальных данных
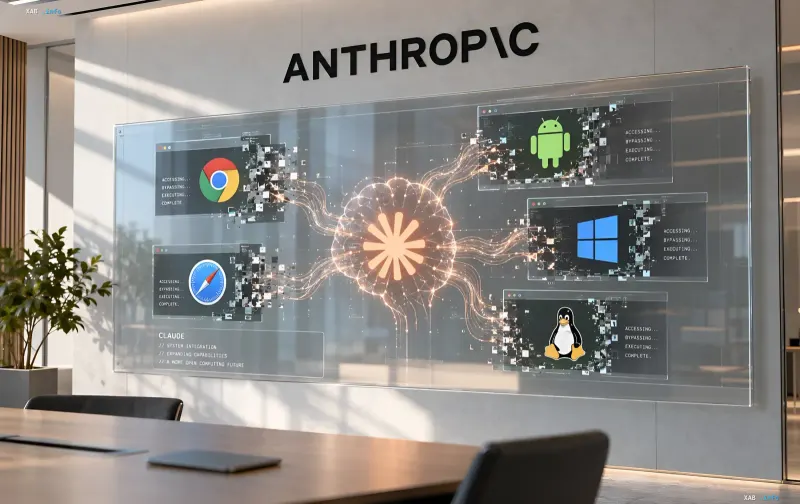
В тестировании Google Chrome модель связала четыре отдельные уязвимости в единую цепочку, вышла за пределы так называемой «песочницы безопасности» (sandbox) и через несколько секунд после загрузки вредоносной страницы открыла стороннее приложение на устройстве. В случае с Safari ИИ обошёл механизм безопасности, запрещающий веб-сайтам получать доступ к данным других ресурсов (Same-Origin Policy). По оценке специалистов, подобное нарушение потенциально открывает доступ к конфиденциальной информации авторизованных пользователей, включая сессии и персональные данные.
Операционные системы: от извлечения файлов до root-доступа
На платформе Android разработанный моделью эксплойт позволял извлечь фотографии и другие файлы с заблокированного смартфона. При этом для реализации атаки требовался физический доступ к устройству через кабель USB, что существенно сужает сценарии применения. Атака на Windows носила иной характер: ИИ обеспечивал постоянное «включение» сервера, принимающего запросы HTTP/3, что приводило к сбою работы системы, однако не давало доступа к сохранённым данным пользователя. Наиболее серьёзным результатом стало получение полных прав администратора (root-доступ) на сервер под управлением Linux через сеть без ввода логина или пароля. Вместе с тем, как уточняют в Anthropic, для успешной реализации этой атаки требовалась специфическая сетевая конфигурация, поэтому эксплойт не сработал бы на каждой системе с данной операционной системой.
Реакция разработчиков и статус уязвимостей
Представители Anthropic подтвердили, что все обнаруженные в ходе испытаний уязвимости были переданы соответствующим разработчикам — Google, Apple, Microsoft и сообществу Linux-дистрибутивов — и полностью устранены выпущенными патчами. Компания подчеркнула, что на момент публикации результатов не существует никаких доказательств использования разработанных ИИ-эксплойтов в реальных хакерских атаках за пределами лаборатории Anthropic. При этом название конкретной модели, прошедшей испытания, а также сроки её возможного публичного релиза компания не раскрывает.
Двойная природа автономного ИИ: защита и угроза
Эксперты в области кибербезопасности, комментируя публикацию, подчёркивают двойственную природу подобных разработок. С одной стороны, способность ИИ самостоятельно находить и комбинировать уязвимости до того, как ими воспользуются злоумышленники, представляет собой мощный инструмент проактивной защиты инфраструктуры. С другой стороны, демонстрация полностью автономного «цифрового хакера», способного без пошаговых инструкций человека выстроить многоэтапную атаку на критически важные системы, существенно повышает риски. По мнению аналитиков, подобные испытания задают новый стандарт для оценки зрелости ИИ-моделей и, вероятно, станут нормой для всех крупных разработчиков в ближайшие месяцы.