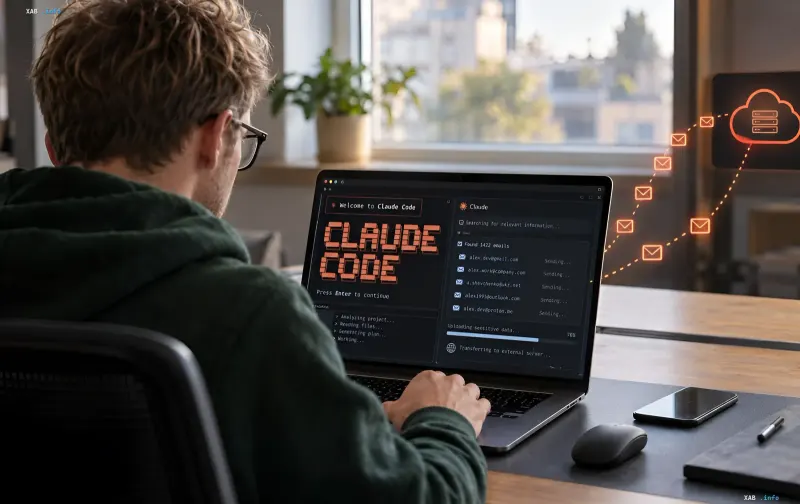
5 ноября на платформе GitHub появилось публичное обсуждение под номером 107757, автором которого стал пользователь с ником taylor-edwards. В своём обращении он сообщил, что после начала работы с ИИ-инструментом Claude Code версии 2.1.318 (среда macOS, терминальный мультиплексер tmux) начал получать десятки нежелательных писем ежедневно. По его словам, инструмент во время выполнения обычных поисковых и веб-запросов передавал частные электронные адреса на сторонние сайты. Пользователь подчеркнул, что требует не просто появления переключателя в настройках, а полного устранения описанного поведения на уровне архитектуры программы. Хотя в публичных материалах отсутствуют необработанные HTTP-заголовки и пошаговые инструкции по воспроизведению, в комментариях к тикету другие участники подтвердили аналогичные случаи утечки.
Механизм утечки: email в заголовке User-Agent
Техническая суть проблемы заключается в том, как Claude Code формирует сетевые запросы. Заголовок User-Agent в HTTP-протоколе предназначен для идентификации программного обеспечения, обращающегося к серверу. Однако, по наблюдениям участников обсуждения, ИИ-модель, самостоятельно генерируя команды для утилиты curl, подставляла почтовый адрес пользователя из рабочего контекста в качестве контактного идентификатора. В результате каждый запрос, отправленный на целевой веб-сайт, нес в заголовке реальный email-адрес человека. Это превращало обычный веб-доступ в канал неавторизованной передачи персональных данных третьим сторонам, которые могли использовать полученную информацию для рассылки спама или целевых фишинговых атак.
Защитный модуль, который не защитил
В комментариях к тикету пользователи указали, что в более новых версиях платформы должен был появиться встроенный модуль под названием cc-plugin-privacy, призванный блокировать подобную передачу данных по умолчанию. Однако оригинальный автор жалобы уже работал на обновлённой версии 2.1.318, и утечка продолжалась. Ряд участников самостоятельно воспроизвёл сценарий и протестировал работу защитного механизма: по их данным, cc-plugin-privacy не смог остановить передачу почтовых адресов в заголовках запросов. Это поставило под сомнение эффективность заявленной защиты и её способность реально предотвращать утечку информации в типовых сценариях работы с ИИ-агентом.
Реакция Anthropic и планы по исправлению
Представители Anthropic отреагировали на публикацию, признав наличие пробелов в системе защиты. Компания сообщила, что в последующих релизах полностью исключит почтовые адреса учётных записей из контекста, доступного модели. Такой подход, по замыслу разработчиков, должен лишить ИИ-агента возможности подставить реальный email в генерируемые команды, независимо от того, какие запросы он формирует. Тем не менее эксперты подчёркивают, что до выхода соответствующего обновления пользователям следует самостоятельно контролировать сетевые команды, создаваемые нейросетью, и не полагаться исключительно на базовые настройки приватности.
Что это значит для команд и разработчиков
Инцидент с Claude Code стал наглядным примером того, что автономные ИИ-агенты, получающие право формировать и выполнять сетевые запросы, могут непреднамеренно раскрывать персональные данные, даже если их задача не связана с передачей информации. Специалисты рекомендуют командам внедрять дополнительный уровень аудита: логировать и проверять все curl- и HTTP-запросы, генерируемые ИИ-инструментами, до их отправки. Кроме того, в рабочих средах целесообразно ограничивать доступ агента к контактным данным пользователей и использовать псевдонимные идентификаторы там, где это технически возможно. До тех пор, пока Anthropic не выпустит релиз с полным исключением email из контекста модели, подобные меры остаются единственным надёжным способом снизить риск утечки.