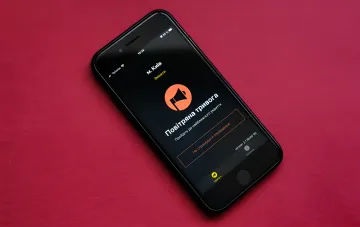
1 ноября 2026 года в Украине произошло нарушение работы государственного приложения «Воздушная тревога», через которое миллионы граждан получают официальные оповещения об угрозах воздушного нападения. По данным Центра противодействия дезинформации (ЦПД), инцидент стал результатом целенаправленной кибератаки, проведённой российскими злоумышленниками. Об этом в эфире телеканала «Мы-Украина» заявил руководитель Департамента медиаграмотности ЦПД Иван Сличко, комментарий которого передало издание РБК-Украина.
Фейковые сообщения о радиации, химической угрозе и уличных боях
В ходе атаки, по словам Сличко, пользователи приложения начали получать заведомо ложные уведомления: сообщения о радиационной и химической опасности, об уличных боях в Киеве, а также о ракетной угрозе по всей территории Украины. Подобный набор фейков, как подчеркнул представитель ЦПД, был рассчитан на то, чтобы спровоцировать массовую панику и дезориентировать граждан в момент, когда достоверная информация о реальной угрозе критически важна. Ранее РБК-Украина сообщало, что 1 ноября приложение перестало работать, а в сети появились сообщения о якобы химической угрозе в Киеве, что указывало на вероятное вражеское влияние на сервис.
Стратегическая цель — не сбой сервиса, а подрыв доверия
Иван Сличко пояснил, что ключевая задача подобных киберопераций выходит далеко за рамки простого нарушения работоспособности программного обеспечения. «Цель таких атак — не только нарушить работу сервиса, но и посеять недоверие и чувство незащищённости», — отметил он. По его оценке, российские киберзлоумышленники намеренно выбирали наиболее эмоционально заряженные сюжеты — радиацию, химическое оружие, бои в столице, — чтобы максимально усилить эффект страха. Тем не менее, как констатировал представитель ЦПД, желаемого эффекта атакующим достичь не удалось: система оповещения не была полностью парализована, а граждане, получившие ложные уведомления, в большинстве случаев не поддались панике.
Ответный удар по российской системе МЧС
Президент Украины Владимир Зеленский публично подтвердил, что атака на российскую систему МЧС, проведённая украинской стороной, стала прямым ответом на действия Москвы по взлому приложения «Воздушная тревога». Таким образом, киберинцидент 1 ноября перерос в элемент более широкого противостояния в киберпространстве, в котором обе стороны используют цифровые инструменты как средство давления. Заявление главы государства прозвучало на фоне продолжающейся войны и подчёркнуло, что кибератаки на критическую гражданскую инфраструктуру рассматриваются Киевом как полноценный акт агрессии, требующий ответных мер.
Влияние на работу Сил обороны и альтернативные каналы оповещения
В Воздушных силах ВСУ после инцидента разъяснили, что взлом гражданского приложения не повлиял на работу боевых систем оповещения Сил обороны. Военные подчеркнули, что каналы передачи данных для нужд обороны функционируют отдельно от гражданского приложения и не подвергались воздействию в ходе атаки. Гражданам было рекомендовано в период нестабильности работы «Воздушной тревоги» отслеживать официальные уведомления через альтернативные государственные каналы: веб-порталы, официальные страницы в социальных сетях и SMS-рассылки. Эксперты ЦПД в свою очередь призвали население сохранять критическое мышление при получении сообщений о чрезвычайных ситуациях и сверять информацию исключительно с официальными источниками.
Контекст: кибервойна как новый фронт
Инцидент 1 ноября стал одним из наиболее резонансных киберсобытий, затрагивающих гражданскую инфраструктуру Украины, за текущий период. Атака на приложение, через которое оповещаются миллионы людей о воздушных тревогах, демонстрирует, что киберпространство окончательно превратилось в самостоятельный театр военных действий, где удары по гражданскому софту сопоставимы по политическому весу с физическими ударами по объектам. Заявление ЦПД о том, что цель атаки — подрыв доверия, а не технический сбой, фиксирует новый уровень гибридного давления: даже если сервис восстановлен за часы, эффект недоверия к государственной системе оповещения может сохраняться значительно дольше и требовать дополнительных усилий по восстановлению публичной уверенности в безопасности.