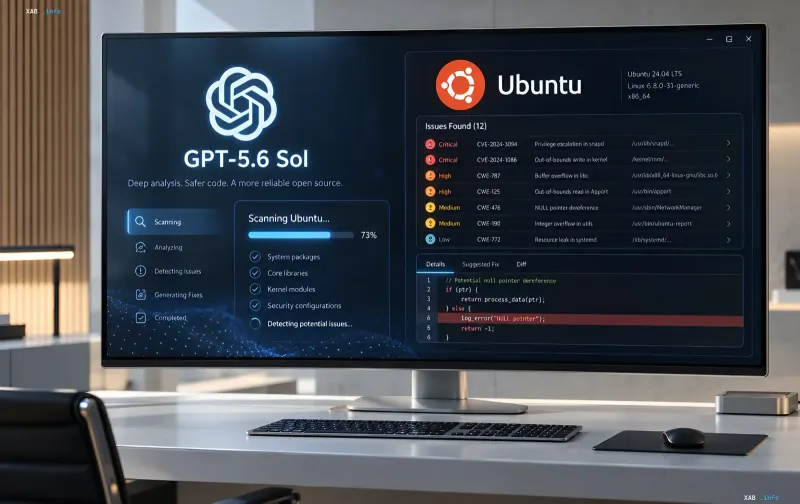
Модель искусственного интеллекта GPT-5.6 Sol обнаружила в дистрибутиве Ubuntu опасную уязвимость, которая при эксплуатации могла бы позволить злоумышленникам получить контроль над серверами. Об этом сообщил технический директор стартапа Charge Robotics Макс Юстич, который направил нейросеть на анализ программного кода. По его словам, системе понадобилось всего два часа, чтобы выявить исключительно запутанный баг, который людям-аналитикам было бы крайне трудно обнаружить вручную. Случай демонстрирует, что с помощью ИИ даже специалисты с небольшим опытом способны находить серьёзные ошибки в программном обеспечении.
Как ИИ нашёл запутанный баг
По словам Макса Юстича, он направил искусственный интеллект на тот же фрагмент кода, в котором несколько лет назад уже фиксировали проблему. Разработчик попросил систему поискать схожие или ещё более сложные ошибки в этой области. Модель обработала код и за два часа нашла уязвимость, которую, по оценке исследователя, вручную выявить было бы очень тяжело. Именно сочетание уже известного «места» в коде и способности ИИ просчитывать сложные сценарии позволило обнаружить ошибку, скрытую в запутанной логике.
Реакция Debian и выпуск патча
Информацию об уязвимости исследователь сразу передал команде Debian Project. Специалисты разработчика оперативно подготовили и выпустили обновление безопасности, устраняющее эксплойт. На момент публикации сведений о том, что злоумышленники успели воспользоваться этой дырой, не поступало. Тем не менее сам факт быстрого выпуска патча подчёркивает, что подобные ошибки в открытом ПО требуют немедленной реакции, пока они не стали предметом массовых атак.
Широкое наступление OpenAI на кибербезопасность
На фоне этого случая OpenAI анонсировала специализированную модель ChatGPT Cyber, предназначенную именно для задач по кибербезопасности. Компания также опубликовала результаты масштабной проверки программного кода с помощью ИИ: при анализе ядра Linux система обнаружила 948 потенциальных проблем, а в браузере Firefox — 81 ранее неизвестную уязвимость. При этом в OpenAI подчёркивают, что эти находки ещё нуждаются в проверке, поскольку не каждая обнаруженная проблема обязательно является реальной уязвимостью. Кроме того, компания планирует направить 1 млрд долларов в поддержку специалистов, отвечающих за защиту критической инфраструктуры, в частности энергетических сетей и систем водоснабжения.
Двойное назначение: помощь экспертам и угроза от хакеров
Специалисты предупреждают, что время на усиление защиты цифровых систем ограничено: ИИ-модели быстро развиваются, а их возможности находить уязвимости постоянно возрастают. Одновременно эти инструменты становятся доступнее не только для экспертов по кибербезопасности, но и для хакеров. Особую угрозу, по их мнению, представляют открытые версии моделей без встроенных ограничений — их можно использовать для поиска слабых мест в программном обеспечении и подготовки кибератак.
Окно возможностей сужается
Случай с уязвимостью в Ubuntu стал наглядным примером того, как ИИ меняет баланс сил в кибербезопасности. С одной стороны, нейросети позволяют быстрее находить и закрывать дыры в открытом ПО, а с другой — те же методы доступны и атакующим. Эксперты считают, что именно сейчас, пока возможности моделей ещё не стали массово доступными в «чистом» виде, у разработчиков и операторов инфраструктуры есть окно для укрепления защиты, которое будет стремительно сокращаться по мере развития технологий.