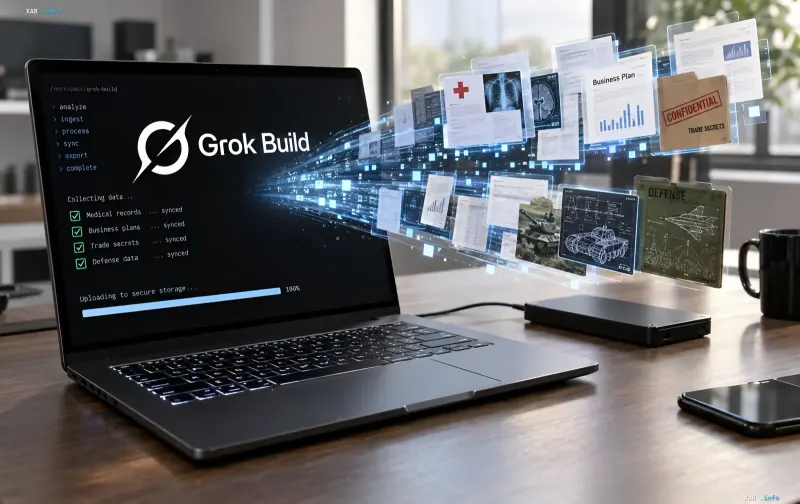
ИИ-платформа Grok Build, разработанная в экосистеме Илона Маска, стала жертвой масштабной утечки данных, вызванной архитектурной ошибкой в системе обмена ссылками. По данным исследователей из специализированной фирмы Claroc, более 43 000 уникальных ссылок на пользовательские проекты оказались индексируемыми публичными DNS-сервисами, а около 95 процентов из них открывали полный доступ к приложениям и хранящимся в них данным по умолчанию. Среди компрометированных материалов обнаружили медицинские записи, бизнес-планы, коммерческие тайны и внутренние документы оборонных предприятий.
Причина: случайные слова в субдомене
Разработчики Grok Build создали систему уникальных ссылок со случайными комбинациями слов, чтобы упростить тестирование приложений. Изначально предполагалось, что доступ к проекту получит только тот человек, которому автор непосредственно направил ссылку. Однако авторы платформы допустили критическую ошибку: случайно сгенерированные идентификаторы были размещены в субдомене — левой части адреса сайта. В результате публичные DNS-сервисы автоматически сохраняли информацию о каждой новой ссылке, создавая фактически открытый реестр всех созданных проектов. Любой пользователь мог найти эти адреса, просмотреть список проектов и открыть тысячи из них.
Почему другие платформы не пострадали
Специалисты по безопасности подчёркивают, что если бы случайный идентификатор был размещён в правой части пути URL — как это делают Google, ChatGPT или Gemini, — пассивный мониторинг DNS не смог бы зафиксировать эти адреса. Именно архитектурное решение поместить идентификатор в субдомен превратило внутреннюю систему ссылок в публичный каталог. Эксперты отмечают, что аналогичная проблема с субдоменами присутствует и на других ИИ-платформах для разработки кода, что делает инцидент с Grok Build не единичным, а системным.
Что именно утекло: от медицинских записей до оборонных схем
Среди слитых материалов исследователи Claroc зафиксировали медицинские записи пациентов, бизнес-планы с финансовыми данными, документы с грифом «конфиденциально» и коммерческие тайны. Особый резонанс вызвало обнаружение 24 внутренних приложений SpaceXSI, содержащих адаптационные планы продаж под грифом «конфиденциально», карты территорий продаж и рекламные предложения. Также в открытом доступе оказались материалы оборонной тематики, включая технические схемы военной техники. По данным Claroc, из более чем 43 000 найденных ссылок около 95 процентов открывали полный доступ к приложениям и сохранённым в них данным без какого-либо дополнительного аутентификационного шага.
Реакция компании и опровержение независимых тестов
После публичной огласки и обращений исследователей к руководству компании ссылки на 24 внутренних приложения SpaceXSI были оперативно удалены и теперь выдают ошибку. Представители компании заявили, что приложения являются «частными по умолчанию». Однако независимые тесты, проведённые специалистами Claroc, опровергли это утверждение: подавляющее большинство ссылок давали полный публичный доступ без каких-либо ограничений. Пользователям Grok Build настоятельно рекомендуют вручную изменять настройки доступа на «только приглашённые пользователи», чтобы избежать повторной утечки данных.
Системный риск для ИИ-экосистемы
Инцидент с Grok Build обнажил уязвимость, характерную для целого класса ИИ-платформ, где генерация уникальных ссылок через субдомены становится источником пассивной разведки. Эксперты по безопасности призывают разработчиков пересмотреть архитектуру URL-идентификаторов и перенести случайные токены в путь URL, а не в субдомен. До тех пор, пока подобные исправления не будут внедрены, пользователи ИИ-инструментов для разработки кода остаются в зоне риска: достаточно одного архитектурного решения, чтобы конфиденциальные данные тысяч организаций оказались в открытом доступе.