Официальный аккаунт корпорации Microsoft в социальной сети X (бывший Twitter) подвергся несанкционированному взлому со стороны злоумышленников. В результате кибератаки хакеры использовали престижную и защищенную учетную запись для распространения вредоносного контента, прикрываясь ностальгическими чувствами пользователей.
Ностальгия как инструмент кибератаки
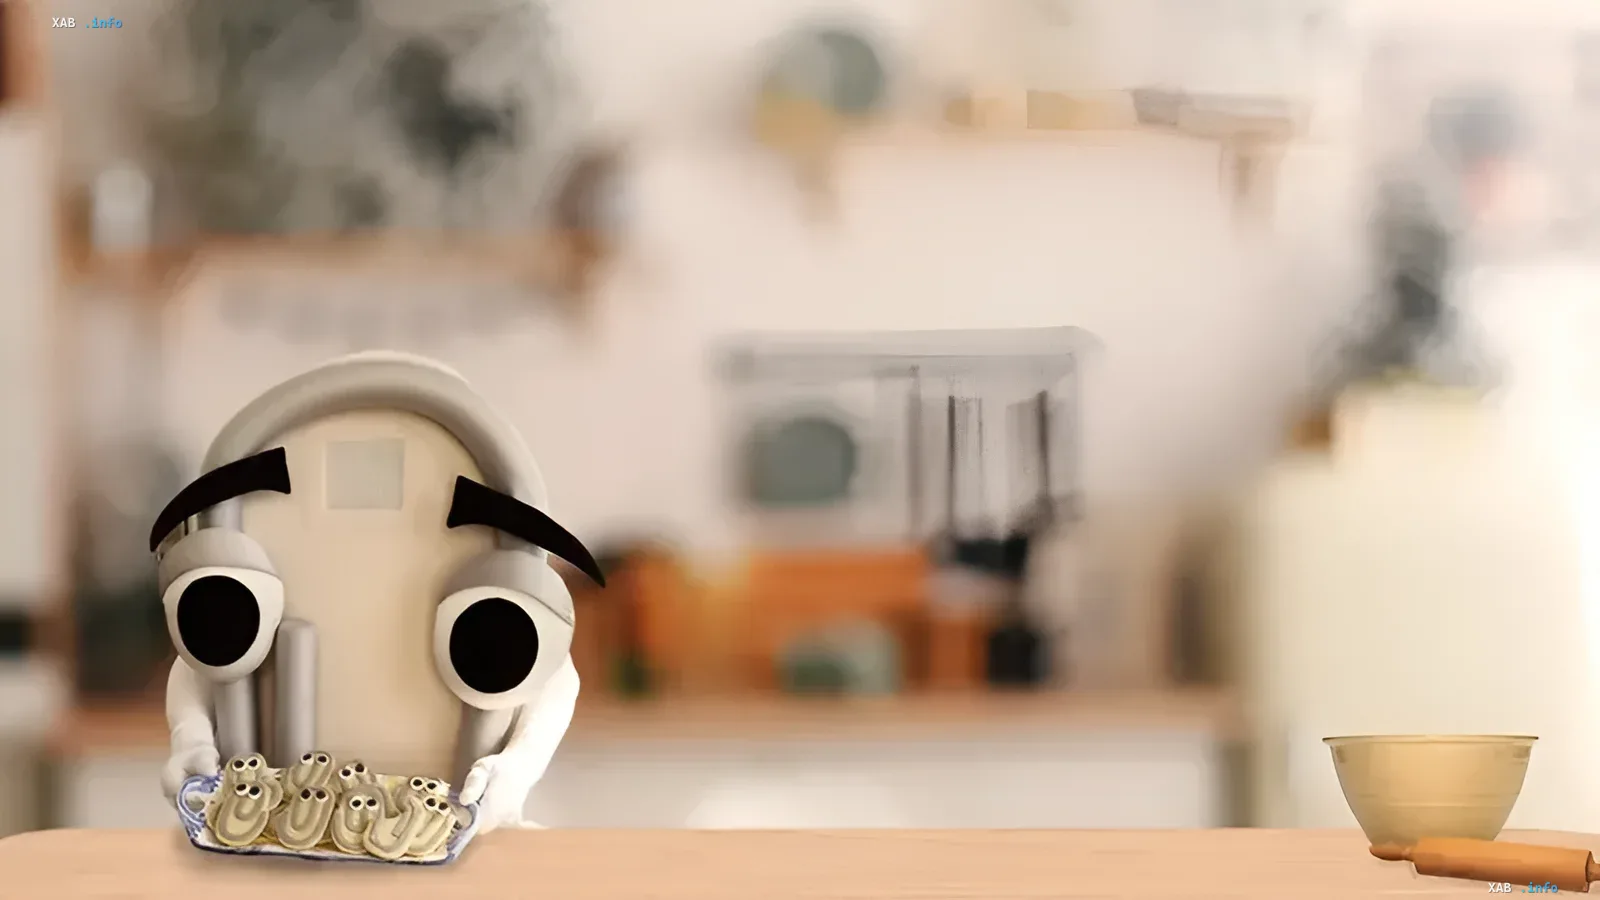
Сразу после получения контроля над профилем злоумышленники подписались на стороннюю страницу и опубликовали сообщение, посвященное легендарному офисному помощнику из прошлого — «Скрепышу» (Clippy), который сопровождал пользователей Microsoft Office в период с 1997 по 2004 год. В посте задавался провокационный вопрос о том, сколько лайков потребуется для возвращения культового персонажа. Однако за этой якобы безобидной шуткой скрывалась мошенническая схема по продвижению криптовалютного токена.
История и эволюция образа Скрепыша
Концепция «Скрепыша» изначально базировалась на психологических исследованиях взаимодействия человека с компьютером, предполагавших необходимость антропоморфного помощника. Попытка внедрения одушевленного интерфейса тогда вызвала жесткую критику пользователей за излишнюю навязчивость, и компания была вынуждена отказаться от него. Тем не менее, спустя годы Microsoft сама неоднократно иронизировала над этим образом, превратив его в объект культурной ностальгии и мягкого юмора.
Реакция корпорации и меры безопасности
Представители Microsoft оперативно отреагировали на инцидент, удалив компрометирующие публикации и восстановив полный контроль над официальным аккаунтом. В официальном заявлении корпорация подтвердила факт кибераци, принесла извинения за дезинформацию и подчеркнула полное отсутствие связи компании с какими-либо криптовалютными проектами. Эксперты по безопасности отмечают, что подобные инциденты подчеркивают уязвимость даже самых крупных корпоративных страниц в социальных сетях.