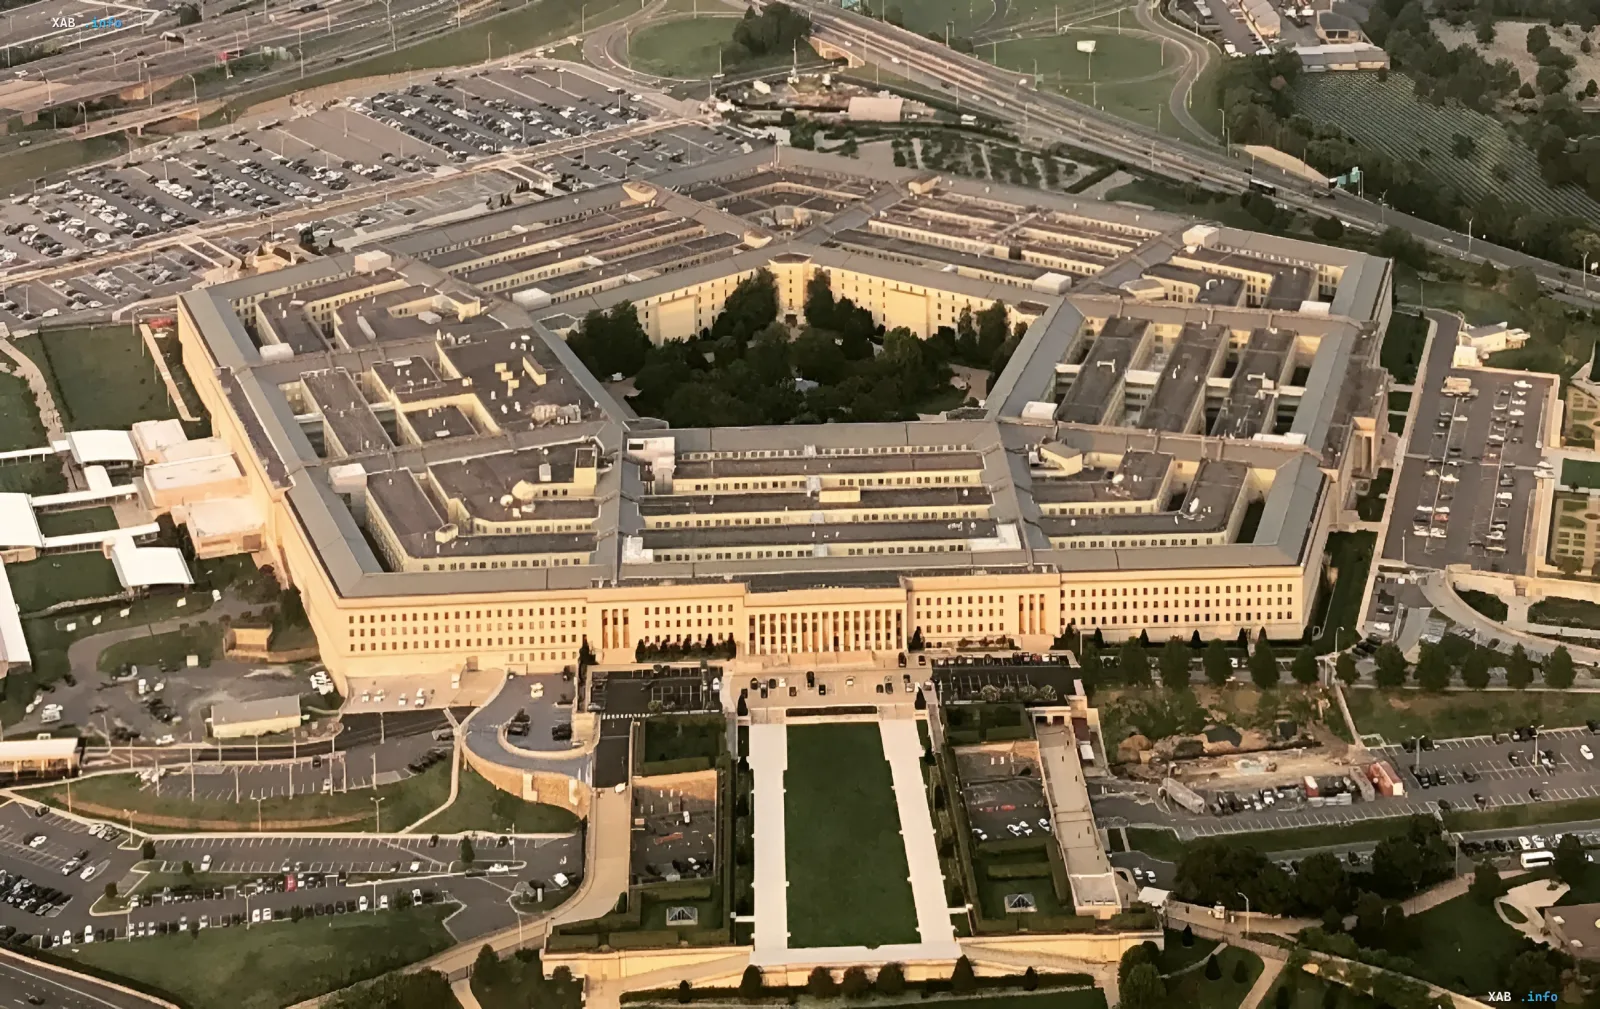
Министерство обороны США и Федеральное бюро расследований столкнулись с беспрецедентными по своему масштабу киберинцидентами, в результате которых под угрозой оказались персональные данные миллионов гражданских служащих, военнослужащих и ветеранов. По официальным заявлениям представителей оборонного ведомства, уязвимость в кадровой базе данных затронула миллионы записей, открыв злоумышленникам доступ к критически важной конфиденциальной информации. Инцидент вызвал серьезную озабоченность в Вашингтоне, заставив ведомства экстренно пересматривать протоколы безопасности и предлагать пострадавшим расширенную защиту.
Хронология и детали утечки в Пентагоне
Масштабная брешь в системе безопасности Министерства обороны США затронула кадровую базу данных DMDC. Согласно официальным отчетам, несанкционированный доступ к хранилищу продолжался длительный период — с октября 2025 года по июль 2026 года, пока специалисты по кибербезопасности окончательно не обнаружили и не локализовали уязвимость. Утечка затронула 2,76 миллиона живых людей, а также еще 294 тысячи умерших гражданских и военных специалистов. Хакеры завладели номерами социального страхования, а также детальной информацией о должностях персонала. Хотя в общей базе данных DMDC хранится свыше 60 миллионов записей, нынешний инцидент затронул ее значительную, но изолированную часть.Расследование киберинцидента в ФБР
Параллельно с кризисом в Пентагоне Федеральное бюро расследований было вынуждено начать внутреннее расследование из-за потенциального взлома своего портала вакансий FBIJobs.gov. Злоумышленники получили доступ к чувствительным данным и пригрозили обнародовать имена, домашние адреса, контактные телефоны, номера социального страхования и сведения для экстренной связи сотрудников Бюро. Руководство ведомства оперативно обратилось к персоналу с требованием сохранять бдительность и категорически воздерживаться от любых контактов с представителями средств массовой информации для предотвращения утечки оперативной информации.
Противоречивые данные
Ситуация вокруг мотивов злоумышленников остается неоднозначной из-за противоречащих друг другу заявлений. Официальные представители Пентагона утверждают, что на данный момент у них нет никаких документальных доказательств реального злоупотребления похищенными персональными данными. В то же время, ответственность за инцидент с ФБР взяла на себя известная хакерская группировка ShinyHunters. Представители хакерского объединения публично заявили, что не преследуют цель вымогательства или получения финансового выкупа, охарактеризовав свои действия исключительно как специфическую «маркетинговую кампанию для привлечения внимания». Официальные американские ведомства пока воздерживаются от подтверждения достоверности подобных заявлений группировки.Последствия и меры защиты для пострадавших
В качестве превентивных мер американские власти начали масштабную кампанию по минимизации последствий кибератак. Всем гражданам, чьи данные были скомпрометированы в результате утечки в Пентагоне, предложены специализированные услуги защиты персональных данных и непрерывного мониторинга кредитной истории. Эксперты по кибербезопасности отмечают, что подобные инциденты подчеркивают критическую необходимость модернизации государственных цифровых систем защиты информации, особенно в свете растущей активности международных хакерских группировок, нацеленных на правительственную инфраструктуру.