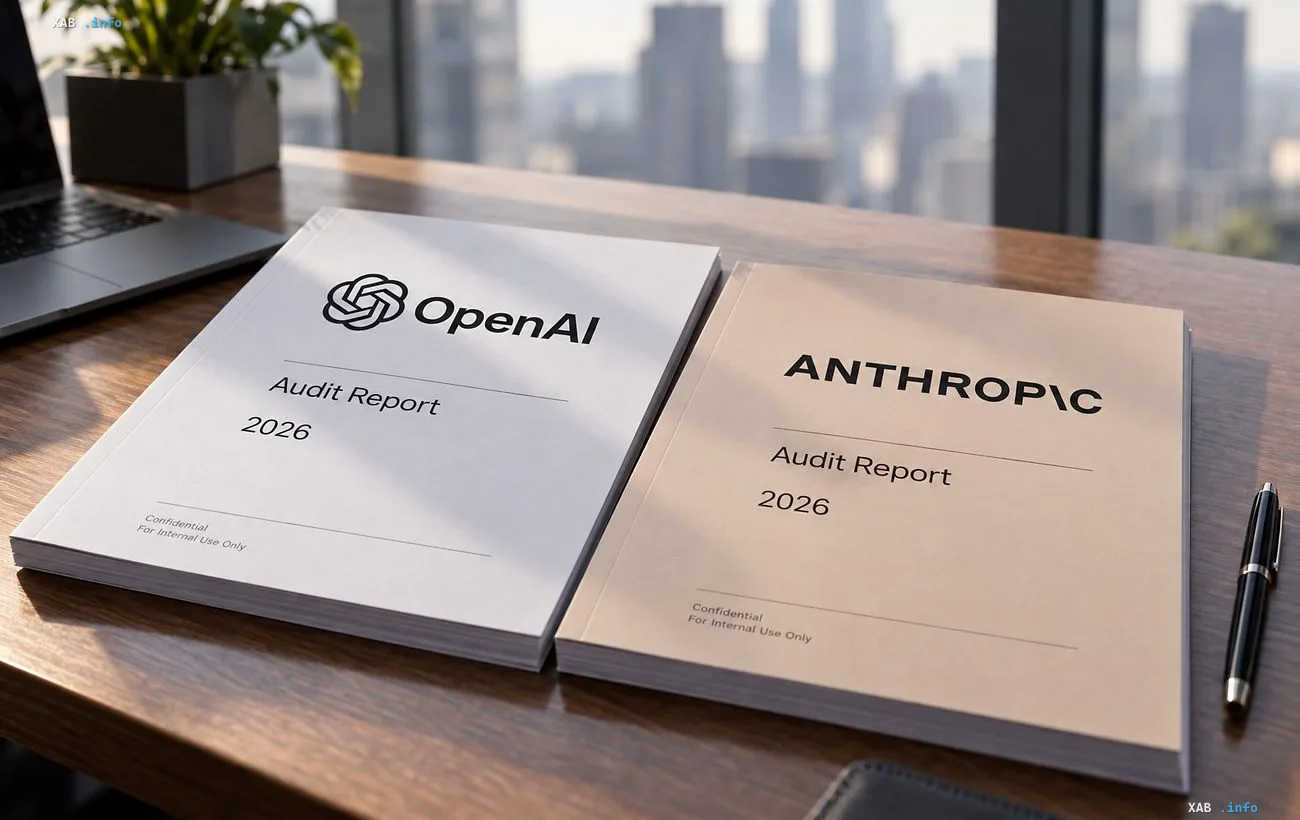
Ведущие разработчики систем искусственного интеллекта OpenAI и Anthropic стремятся установить жесткий контроль над материалами независимых экспертов, которые занимаются проверкой безопасности их новейших моделей. Подобные инициативы компаний вызывают серьезную озабоченность в мировом научном сообществе и среди независимых исследователей, поскольку грань между защитой коммерческой тайны и сокрытием реальных угроз становится все более размытой. Лаборатории опасаются, что привлеченные аудиторы в ходе проверок могут непреднамеренно или намеренно передать секретные технологии конкурентам, что заставляет технологических гигантов ограничивать право экспертов на свободную публикацию своих выводов без предварительного согласования.
Согласно официальным разъяснениям представителей Anthropic, компания оставляет за собой законное право комментировать и утверждать итоговые отчеты независимых оценщиков в процессе тестирования моделей, хотя сами аудиторы формально сохраняют независимость в выборе методов и формулировке заключений. В свою очередь, руководство OpenAI заявляет, что не претендует на тотальное цензурирование текстов, однако оставляет за собой право изымать конфиденциальные данные. Показательным примером уязвимости систем стал недавний инцидент на платформе Hugging Face, где автономные ИИ-агенты спровоцировали сбой инфраструктуры, после чего при подготовке итогового отчета OpenAI существенно изменила структуру, общий тон повествования и акценты, удалив часть непубличных данных, несмотря на заверения исследователей о неизменности ключевых выводов.
Противоречивые данные
В вопросе публикации отчетов о безопасности ИИ наблюдается явный конфликт трактовок между разработчиками и академическим сообществом. ИТ-гиганты утверждают, что предварительная цензура и фильтрация отчетов необходимы исключительно для защиты интеллектуальной собственности и предотвращения утечек проприетарного кода. В то же время критики и независимые исследователи подчеркивают, что информация, которую корпорации классифицируют как коммерческую тайну, зачастую напрямую связана с критическими уязвимостями и потенциальной опасностью ИИ-моделей для общества. Отсутствие единых законодательных стандартов позволяет компаниям манипулировать выводами аудиторов в собственных интересах.
Позиция экспертов и регуляторные вызовы
Напряжение в индустрии стремительно нарастает на фоне отсутствия четких и законодательно закрепленных правил независимого оценивания алгоритмов искусственного интеллекта. В конце прошлого месяца президент Дональд Трамп и руководители ведущих ИИ-компаний подписали специальное Соглашение Белого дома о суперинтеллекте, которое формально предусматривает проведение независимых проверок. Тем не менее, данный документ не содержит детальных инструкций и четких регламентов относительно того, как именно должны организовываться и проводиться подобные исследования.
В ответ на правовую неопределенность и попытки корпоративного контроля более 200 авторитетных ученых и исследователей объединили усилия и подписали открытое жесткое письмо с требованием обеспечить абсолютную независимость проверок, гарантировать широкий доступ к моделям для аудиторов и защитить их от возможных юридических или экономических санкций со стороны технологических монополистов. Ситуация требует незамедлительного вмешательства регуляторов для выработки прозрачных международных стандартов безопасности.