Microsoft приступила к закрытому тестированию новой корпоративной функции под названием «Удалённая блокировка» (Remote Lock), которая позволяет IT-администраторам удалённо блокировать украденные или утерянные устройства под управлением Windows, не удаляя с них пользовательские данные. По данным издания Bleeping Computer, функция стала доступна на машинах, обновлённых до версий Windows 11 Insider Preview в каналах Beta (сборка 26320.10003) и Experimental (сборка 26340.10013). Поддерживаются редакции Windows Enterprise, Education и Pro, а управление блокировкой осуществляется через пользовательские профили конфигурации в Microsoft Intune для устройств, присоединённых к Microsoft Entra или гибридному домену, а также для устройств, зарегистрированных в системе управления мобильными устройствами (MDM).
Как технически работает блокировка
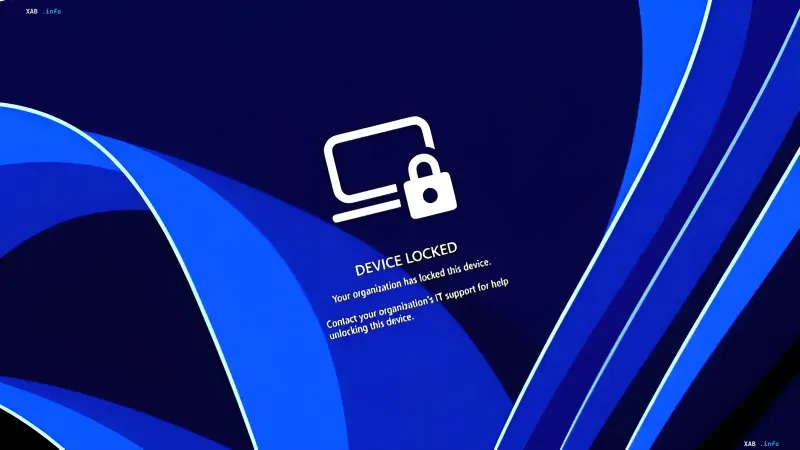
После активации Remote Lock система завершает все активные сеансы, скрывает все варианты входа и выводит на экран сообщение «DEVICE LOCKED» с указанием, что устройство заблокировано организацией. Разблокировать такой компьютер можно будет только через Intune: использование PIN-кодов, паролей, учётных записей локальных администраторов или веб-авторизации станет невозможным. При этом, как уточняет Microsoft, учётные данные самого пользователя остаются действительными и по-прежнему подходят для входа на другие, не заблокированные устройства.
Что происходит с данными и защитой
Ключевое отличие Remote Lock от привычной «очистки» устройства — сохранение информации. По словам Стивена Лайнса (Stephen Lines), руководителя направления коммуникаций программы Windows Insider, «данные не удаляются: устройство остаётся зарегистрированным в системе управления, защита BitLocker продолжает работать, а пользовательские файлы остаются на месте». Блокировка сохраняется даже после перезагрузки или при отсутствии подключения к сети, а после её снятия администратором пользователь может продолжить работу с того же места, где остановился.
Ограничения и рекомендации для администраторов
Microsoft подчёркивает, что Remote Lock не изолирует устройство от корпоративной сети и не стирает данные — для этих задач в Intune предусмотрены отдельные функции изоляции и очистки. Компания также рекомендует держать включённым BitLocker, поскольку среда восстановления Windows (Windows Recovery Environment), безопасный режим (Safe Mode) и загрузка с USB-накопителя или иного внешнего носителя остаются доступными и могут быть использованы злоумышленником при переустановке системы (reimaging) или извлечении диска.
Контекст: расширение управления FIDO2 и конфиденциальности
В тех же предварительных сборках Windows 11 Microsoft тестирует расширенные функции управления ключами безопасности: пользователи смогут просматривать и управлять индивидуальными ключами, хранящимися в FIDO2 (Fast Identity Online 2), а администраторы — настраивать корпоративные параметры, включая обязательную проверку пользователя, минимальную длину PIN-кода и корпоративную аттестацию (enterprise attestation). Ранее, в августе, компания анонсировала инструменты конфиденциальности, позволяющие выбирать, каким десктопным приложениям разрешён доступ к микрофону, камере и данным о точном местоположении.