Специалисты подразделения BI.ZONE Threat Intelligence по итогам анализа теневых площадок зафиксировали многократный рост предложений по продаже вредоносного программного обеспечения для macOS. За девять месяцев 2026 года количество объявлений о реализации зловредов для платформы Apple увеличилось в шесть раз по сравнению с аналогичным периодом 2025 года. Если сопоставить текущие показатели с данными 2023–2024 годов, рост составляет более трети от прежнего объёма. Раньше подобные программы продавались ограниченными партиями и с заметными перерывами, тогда как в 2026 году новые объявления появляются практически ежемесячно, что свидетельствует о переходе рынка от эпизодической активности к устойчивому потоку предложений.
Ценовой диапазон и структура предложений
Стоимость инструментов на теневого рынке варьируется от 70 долларов за базовые утилиты до 20 000 долларов за комплексные решения. По данным исследователей, наиболее дорогими позициями остаются не сами вредоносные модули, а сопутствующие сервисы: услуги по цифровой подписи и нотариальной проверке (notarization) приложений для обхода встроенных механизмов защиты Apple оцениваются продавцами на уровне до 1 500 долларов за операцию. Это позволяет злоумышленникам представлять вредоносный код как легитимное приложение, прошедшее верификацию в системе Gatekeeper, что существенно снижает вероятность его блокировки на этапе установки.
Смена вектора: от стеллеров к инфраструктуре управления
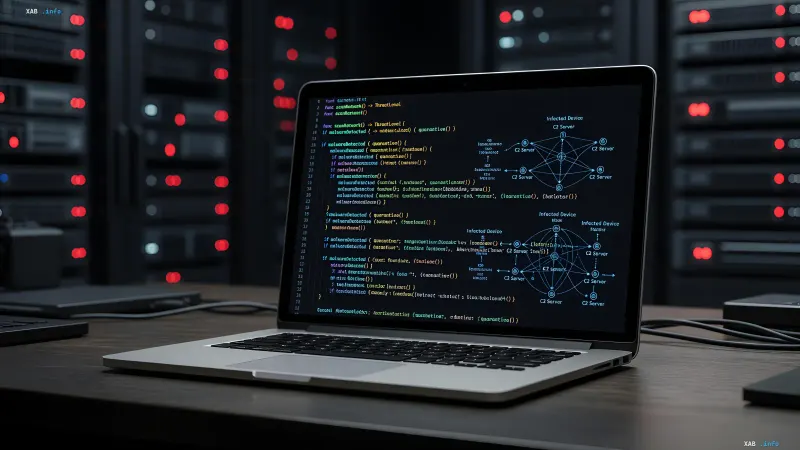
Качественно изменился и состав предлагаемого арсенала. Если в предыдущие годы доминировали узкоспециализированные программы для кражи данных браузеров и криптокошельков, то в 2026 году на первый план вышли средства удалённого управления (RAT) и платформы командования и контроля (C2). Переход к инфраструктурным решениям означает, что атакующие стремятся не к разовой краже данных, а к долгосрочному присутствию в скомпрометированной системе с возможностью удалённого управления, латерального перемещения и эксплуатации привилегий. Отдельным направлением на рынке стали готовые C2-фреймворки, позволяющие координировать действия на множестве заражённых узлов одновременно.
Методы распространения и заявленные технические характеристики
Для доставки вредоносного кода активно применяется социальная инженерия: пользователей убеждают вручную запускать команды в терминале или открывать подготовленные файлы, минуя стандартные механизмы защиты. Продавцы в своих объявлениях заявляют о поддержке процессоров Apple Silicon, использовании языка Rust в архитектуре зловредов и применении продвинутых методов сокрытия кода. При этом BI.ZONE подчёркивает, что проверить эти характеристики без доступа к реальным образцам программ невозможно, и часть заявлений может носить маркетинговый характер, направленный на повышение воспринимаемой ценности предложения.
Корпоративные риски и оценка перспектив
По оценке аналитиков BI.ZONE, macOS постепенно перестаёт быть нишевой и «редкой» целью для киберпреступников. Компromise одного рабочего компьютера на платформе Apple может открыть доступ не только к личным данным пользователя, но и к SSH-подключениям, учётным данным облачных сервисов, а также к настройкам и конфигурациям ИИ-инструментов, интегрированных в корпоративную инфраструктуру. В условиях массового перехода компаний на гибридные модели работы и активного внедрения генеративного ИИ в рабочие процессы, каждый Mac-ноутбук сотрудника становится потенциальным узлом доступа к критически важным корпоративным ресурсам, что многократно повышает стоимость успешной атаки и мотивацию злоумышленников к освоению платформы.