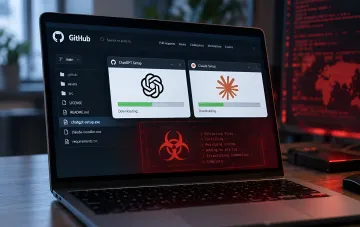
Киберпреступники сместили фокус атак: теперь им не нужно подбирать пароли или искать уязвимости в самих языковых моделях. По данным специалистов по безопасности SpyCloud, с августа 2026 года зафиксировано более 130 тысяч уникальных заражений вредоносной программой WardenStealer, а в октябре 2026 года обнаружен её «собрат» — Aoki. Обе программы нацелены на разработчиков и активных пользователей искусственного интеллекта и похищают готовые данные авторизации — токены, куки и конфигурационные файлы — из стандартных папок на заражённом компьютере.
Кого бьют в первую очередь
Среди основных целей вредоносного ПО оказались сервисы, тесно связанные с работой программистов и ИИ-разработчиков: Claude Code, OpenAI Codex, Cursor, GitHub Copilot, а также десктопные приложения Claude и ChatGPT. Именно эти инструменты хранят на локальных машинах ценные для злоумышленников материалы аутентификации — валидные токены доступа, которые позволяют входить в аккаунты без повторного ввода пароля.
Две программы, два набора приёмов
WardenStealer написан на языке Rust для операционной системы Windows и распространяется по подписной модели. Помимо данных браузеров, криптокошельков и мессенджеров, он собирает токены Claude Code, материалы аутентификации Codex и конфигурации Claude Desktop. Aoki, обнаруженный в октябре 2026 года, разработан на языке Go и отличается инженерным подходом: он сортирует украденные материалы в специальную папку AISessions, аккумулируя куки и настройки для ChatGPT, Claude, Codex, Copilot и Cursor. Обе программы не требуют поиска новых уязвимостей в моделях ИИ — они просто копируют ценные файлы авторизации из ожидаемых директорий.
Главный риск — захват сессии
Критическая опасность заключается в том, что украденный валидный токен позволяет злоумышленнику восстановить авторизованный доступ без ввода пароля и без прохождения повторной двухфакторной аутентификации (MFA). Фактически жертва может не заметить компрометации: сессия продолжает работать, а преступник пользуется ею параллельно. Вместе с настройками программ и историей запросов хакеры получают доступ к исходному коду проектов, внутренним системам и конфиденциальной информации компаний.
LLMjacking: кража, которая приносит деньги
Угнанные данные хакеры продают на теневых онлайн-площадках: в даркнете уже появились предложения приобрести подписки на ИИ-сервисы и кредиты для работы со скидками. Такая схема получила название LLMjacking — она позволяет преступникам пользоваться платными ИИ-инструментами за счёт других людей и компаний. По оценкам аналитиков Sysdig, в худшем сценарии злоумышленники могут наносить компании ущерб более чем на 46 тысяч долларов ежедневно, используя похищенные ресурсы Claude.
Как защититься
Специалисты по кибербезопасности рекомендуют разработчикам проверять свои устройства на наличие угроз, завершать активные сеансы в ИИ-сервисах и регулярно обновлять ключи доступа. Эти меры снижают вероятность того, что украденный токен останется валидным и пригодным для захвата сессии.