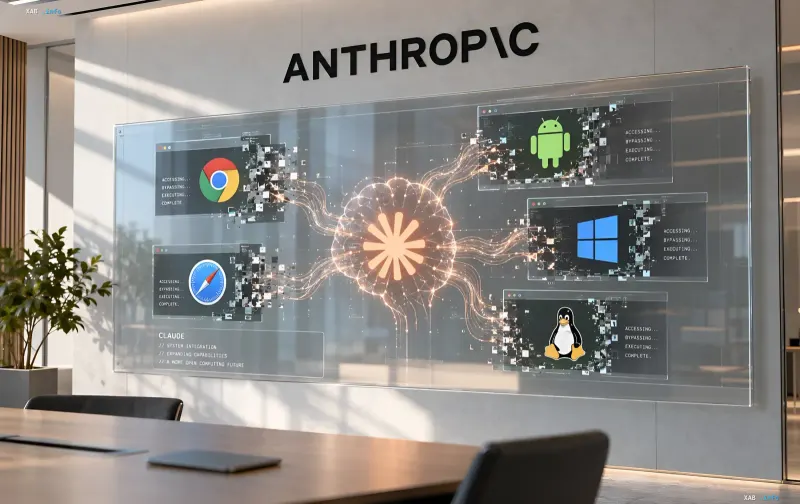
Компанія Anthropic, один із провідних розробників великих мовних моделей, опублікувала результати закритих випробувань, під час яких її ШІ-модель без зовнішнього втручання розробила п'ять складних сценаріїв кібератак, здатних обходити захисні механізми найпоширеніших браузерів та операційних систем. Випробування проводив спеціальний підрозділ Frontier Red Team в ізольованих лабораторних умовах. За даними компанії, модель не просто знаходила окремі вразливості, а самостійно опрацьовувала їх комбінації та об'єднувала в робочі експлойты, демонструючи рівень автономності, який, за оцінками експертів, раніше не фіксувався в подібних тестах.
Атаки на браузери: від «пісочниці» до конфіденційних даних
У тестуванні Google Chrome модель зв'язала чотири окремі вразливості в єдиний ланцюжок, вийшла за межі так званої «пісочниці безпеки» (sandbox) і за кілька секунд після завантаження шкідливої сторінки відкрила сторонній додаток на пристрої. У випадку з Safari ШІ обійшов механізм безпеки, що забороняє вебсайтам отримувати доступ до даних інших ресурсів (Same-Origin Policy). За оцінкою фахівців, подібне порушення потенційно відкриває доступ до конфіденційної інформації авторизованих користувачів, включаючи сесії та персональні дані.
Операційні системи: від вилучення файлів до root-доступу
На платформі Android розроблений моделлю експлойт дозволяв витягти фотографії та інші файли із заблокованого смартфона. Водночас для реалізації атаки був потрібен фізичний доступ до пристрою через кабель USB, що суттєво звужує сценарії застосування. Атака на Windows мала інший характер: ШІ забезпечував постійне «включення» сервера, що приймає запити HTTP/3, що призводило до збою роботи системи, проте не давало доступу до збережених даних користувача. Найсерйознішим результатом стало отримання повних прав адміністратора (root-доступ) на сервер під управлінням Linux через мережу без введення логіна чи пароля. Водночас, як уточнюють в Anthropic, для успішної реалізації цієї атаки була потрібна специфічна мережева конфігурація, тому експлойт не спрацював би на кожній системі з даною операційною системою.
Реакція розробників та статус вразливостей
Представники Anthropic підтвердили, що всі виявлені під час випробувань вразливості були передані відповідним розробникам — Google, Apple, Microsoft та спільноті Linux-дистрибутивів — і повністю усунені випущеними патчами. Компанія підкреслила, що на момент публікації результатів не існує жодних доказів використання розроблених ШІ-експлойтів у реальних хакерських атаках за межами лабораторії Anthropic. При цьому назву конкретної моделі, що пройшла випробування, а також терміни її можливого публічного релізу компанія не розкриває.
Подвійна природа автономного ШІ: захист і загроза
Експерти в галузі кібербезпеки, коментуючи публікацію, підкреслюють подвійну природу подібних розробок. З одного боку, здатність ШІ самостійно знаходити та комбінувати вразливості до того, як ними скористаються зловмисники, є потужним інструментом проактивного захисту інфраструктури. З іншого боку, демонстрація повністю автономного «цифрового хакера», здатного без покрокових інструкцій людини вибудувати багатоетапну атаку на критично важливі системи, суттєво підвищує ризики. На думку аналітиків, подібні випробування задають новий стандарт для оцінки зрілості ШІ-моделей і, ймовірно, стануть нормою для всіх великих розробників у найближчі місяці.