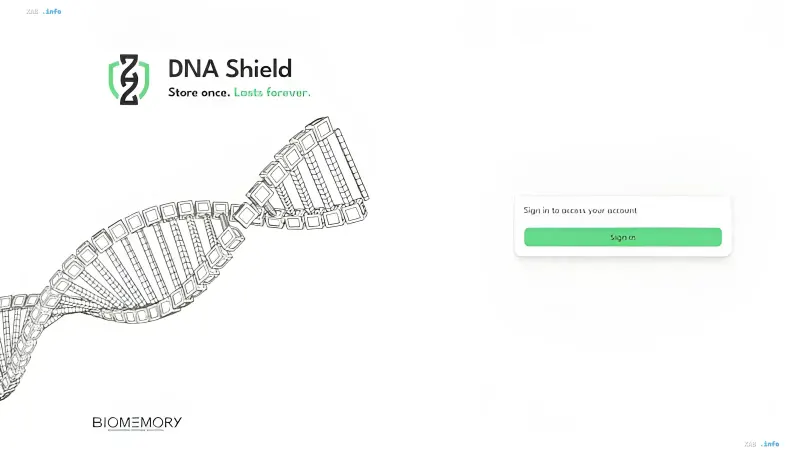
Французька компанія Biomemory оголосила про запуск DNA Shield — комерційного сервісу зберігання та захисту даних, заснованого на кодуванні інформації в синтетичну ДНК. Рішення позиціюється як перший продукт у лінійці «молекулярних ІТ», яку компанія має намір розвивати в перспективі. Програма раннього доступу вже відкрита для організацій, яким потрібен автономний і незалежний захист критично важливих цифрових активів — інформації, що має залишатися доступною та достовірною впродовж років і десятиліть, попри загрози, здатні виникнути як у теперішньому, так і в майбутньому. На сайті сервісу, як видно зі скріншотів, використовується лаконічний слоган «Store once. Lasts forever.» — «Зберігай один раз. Працює вічно».
Архітектура: від шифрування до молекулярного носія
Принцип роботи DNA Shield побудований навколо багаторівневого захисту. Клієнт обирає інформацію, що підлягає збереженню, та шифрує її. Далі сервіс проводить кодування зашифрованих даних у синтетичну ДНК, яка зберігається автономно, в офлайн-режимі та під суворим контролем оператора. Принциповою особливістю архітектури є відсутність механізмів регулярного чи самостійного доступу клієнтів до даних, що зберігаються: процедура вилучення запускається виключно в разі потреби. Такий підхід, за задумом розробників, дозволяє забезпечити відновлення та верифікацію даних навіть за умов кібератак, організаційних перебудов, повної заміни ІТ-інфраструктури або перевірок із боку державних органів.
Сценарії застосування: від ключів шифрування до еталонних записів
Biomemory виділяє кілька ключових сценаріїв використання. Перший — підтримання працездатності систем відновлення ключів шифрування в ситуаціях, коли ними починають займатися інші люди або постачальники послуг. У цьому контексті DNA Shield доповнює апаратні модулі безпеки (HSM), але не претендує на їхню заміну. Другий сценарій — захист найціннішої інтелектуальної власності: створення автономних і незалежних копій критичних формул, технологічних процесів чи параметрів проєктів, втрата яких для компанії неприпустима. Третій — формування записів, цілісність яких має відповідати нормативним вимогам: незалежна копія, захищена від несанкціонованих змін, слугує доказом того, що критично важливі записи з моменту їх затвердження не зазнавали модифікацій. Четвертий сценарій — довгострокове зберігання еталонних записів, корисне для організацій, яким необхідно забезпечити збереження даних на термін, що перевищує час існування створених ці дані систем або самих компаній.
Придбання Catalog Technologies та конкурентний ландшафт
Стратегічним кроком, що передував запуску DNA Shield, стало придбання Biomemory в березні активів бостонської Catalog Technologies, яку компанія називає «піонером у галузі зберігання та обробки даних на основі ДНК». У Biomemory підкреслюють, що угода дозволила об'єднати взаємодоповнювальні технології, інтелектуальну власність та експертні наработки двох команд. На ринку послуг зберігання даних у ДНК вже присутні інші гравці: серед них — AtlasBase та Mimulus, що пропонують аналогічні за концепцією рішення. Таким чином, DNA Shield виходить на ринок, де конкуренція формується, але ніша все ще залишається вузькоспеціалізованою та орієнтованою переважно на корпоративних і державних замовників з особливими вимогами до довговічності й автономності зберігання.
Контекст: чому «молекулярні ІТ» стають окремим класом
Запуск DNA Shield вписується в ширший тренд на пошук альтернативних носіїв інформації, здатних пережити як технологічні, так і геополітичні зрушення. Синтетична ДНК як носій має теоретичну щільність зберігання на порядки вищу, ніж у традиційних магнітних чи оптичних носіїв, і за належних умов може зберігати інформацію впродовж століть. Biomemory, позиціюючи DNA Shield як «перший із групи продуктів молекулярних ІТ», фактично заявляє про намір вибудувати навколо цієї технології цілу продуктову екосистему. Для організацій, що працюють із даними, цінність яких не вимірюється поточним операційним навантаженням, а визначається їхнім стратегічним значенням на горизонті в десятиліття, подібний підхід становить інтерес як доповнення до наявних механізмів резервного копіювання та disaster recovery.