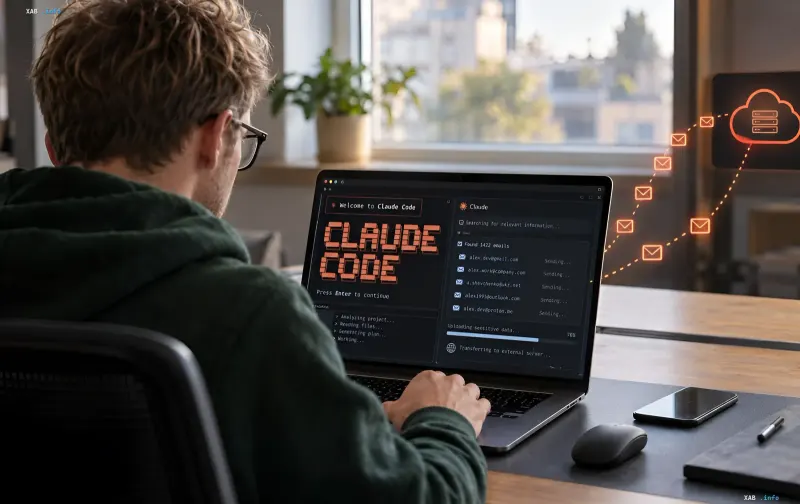
5 листопада на платформі GitHub з'явилося публічне обговорення під номером 107757, автором якого став користувач із ніком taylor-edwards. У своєму зверненні він повідомив, що після початку роботи з ШІ-інструментом Claude Code версії 2.1.318 (середовище macOS, термінальний мультиплексер tmux) почав отримувати десятки небажаних листів щодня. За його словами, інструмент під час виконання звичайних пошукових і вебзапитів передавав приватні електронні адреси на сторонні сайти. Користувач наголосив, що вимагає не просто появи перемикача в налаштуваннях, а повного усунення описаної поведінки на рівні архітектури програми. Хоча в публічних матеріалах відсутні необроблені HTTP-заголовки та покрокові інструкції з відтворення, у коментарях до тикета інші учасники підтвердили аналогічні випадки витоку.
Механізм витоку: email у заголовку User-Agent
Технічна суть проблеми полягає в тому, як Claude Code формує мережеві запити. Заголовок User-Agent в HTTP-протоколі призначений для ідентифікації програмного забезпечення, що звертається до сервера. Однак, за спостереженнями учасників обговорення, ШІ-модель, самостійно генеруючи команди для утиліти curl, підставляла поштову адресу користувача з робочого контексту як контактний ідентифікатор. У результаті кожен запит, надісланий на цільовий вебсайт, ніс у заголовку реальну email-адресу людини. Це перетворювало звичайний вебдоступ на канал неавторизованої передачі персональних даних третім сторонам, які могли використовувати отриману інформацію для розсилання спаму чи цільових фішингових атак.
Захисний модуль, який не захистив
У коментарях до тикета користувачі вказали, що в новіших версіях платформи мав з'явитися вбудований модуль під назвою cc-plugin-privacy, покликаний блокувати подібну передачу даних за замовчуванням. Однак оригінальний автор скарги вже працював на оновленій версії 2.1.318, і витік тривав. Низка учасників самостійно відтворила сценарій і протестувала роботу захисного механізму: за їхніми даними, cc-plugin-privacy не зміг зупинити передачу поштових адрес у заголовках запитів. Це поставило під сумнів ефективність заявленого захисту та його здатність реально запобігати витоку інформації в типових сценаріях роботи зі ШІ-агентом.
Реакція Anthropic і плани щодо виправлення
Представники Anthropic відреагували на публікацію, визнавши наявність прогалин у системі захисту. Компанія повідомила, що в наступних релізах повністю виключить поштові адреси облікових записів із контексту, доступного моделі. такий підхід, за задумом розробників, має позбавити ШІ-агента можливості підставити реальний email у згенеровані команди, незалежно від того, які запити він формує. Проте експерти підкреслюють, що до виходу відповідного оновлення користувачам варто самостійно контролювати мережеві команди, створені нейромережею, і не покладатися виключно на базові налаштування приватності.
Що це означає для команд і розробників
Інцидент із Claude Code став наглядним прикладом того, що автономні ШІ-агенти, які отримують право формувати й виконувати мережеві запити, можуть ненавмисно розкривати персональні дані, навіть якщо їхнє завдання не пов'язане з передачею інформації. Фахівці рекомендують командам впроваджувати додатковий рівень аудиту: логувати та перевіряти всі curl- і HTTP-запити, згенеровані ШІ-інструментами, до їх відправлення. Крім того, у робочих середовищах доцільно обмежувати доступ агента до контактних даних користувачів і використовувати псевдонімні ідентифікатори там, де це технічно можливо. Доти, доки Anthropic не випустить реліз із повним виключенням email із контексту моделі, подібні заходи залишаються єдиним надійним способом знизити ризик витоку.