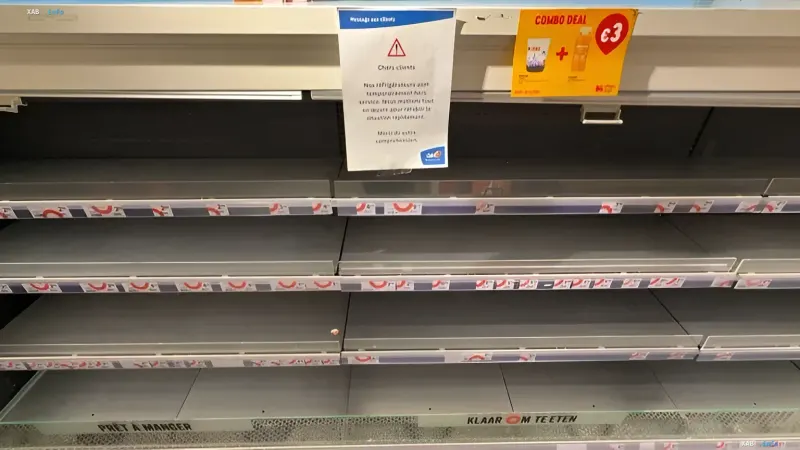
У ніч на 2 листопада 2026 року за місцевим часом кіберзлочинці здійснили скоординовану атаку на холодильне обладнання супермаркетів та підприємств громадського харчування в Європі. За даними Reuters, температура в морозильних камерах та холодильниках була аномально підвищена — в окремих випадках до 50 градусів Цельсія. До 3 листопада щонайменше 11 європейських країн повідомили про постраждалі інциденти. Магазинам довелося терміново прибрати зіпсовані продукти з полиць, а подекуди — повністю викинути товар, що не відповідає стандартам якості. На світлинах, опублікованих у соціальних мережах, видно порожні полиці в магазинах, де на інформаційних табличках двомовними написами французькою та нідерландською мовами — «Prêt à manger» та «Klaar om te eten» — вказувалося на готовність до споживання, які тепер залишилися без вмісту.
Техніка атаки: віддалене управління як канал проникнення
Ключовою особливістю інциденту стало те, що хакери не вимагали фізичного доступу до обладнання. За словами професора Авайса Рашида, експерта з кібербезпеки з Брістольського університету (Велика Британія), в інтерв'ю Aljazeera, багато систем охолодження в супермаркетах керуються віддалено, іноді сторонніми сервісними компаніями, проте не оновлені необхідним програмним забезпеченням для гарантування безпеки. «Багато з цих систем управління навіть досягли кінця свого терміну технічної підтримки», — підкреслив він. Генеральний директор бельгійської компанії Sabcobel, що займається розробкою холодильного обладнання, Стефан Моеланс повідомив Euronews, що під час атак система охолодження перемикалася в режим розморожування. «Усунення вразливості — це не просто оновлення програмного забезпечення; у деяких випадках потрібна зміна конфігурації системи та способів підключення», — пояснив Моеланс.
Реакція регуляторів та термінові заходи ритейлерів
Агентство з кібербезпеки Європейського Союзу (ENISA) у терміновому порядку закликало до скоординованого та швидкого обміну інформацією для реагування на широкомасштабні атаки. 3 листопада європейські ритейлери провели позапланові оновлення систем, перевірили вразливості та відключили від мережі потенційно скомпрометарне холодильне обладнання. Європейський комісар з питань сільського господарства та продовольства Крістоф Хансен заявив, що нещодавні інциденти свідчать про навмисне порушення ланцюгів постачання та підрив суспільної довіри. Водночас він підтвердив, що продовольча безпека ЄС загалом не перебуває під загрозою, однак кількість зіпсованих продуктів і збитки підприємств викликають серйозне занепокоєння.
Економічні наслідки та загроза ланцюгам постачання
Прямі втрати включають вартість знищеного товару, витрати на ремонт обладнання, перевірки безпеки та відновлення працездатності систем. Для дрібних роздрібних торговців ці витрати можуть створити критичний фінансовий тиск. До того ж сучасні системи розподілу продуктів харчування базуються на безперервному ланцюгу холоду, особливо для свіжих та заморожених товарів. Якщо інциденти трапляються одночасно в кількох точках або затягуються, координація постачання порушується, що збільшує логістичні витрати та знижує здатність ринку задовольняти попит. Примітно, що кількома тижнями раніше сотні супермаркетів у Франції вже зазнавали аналогічних атак, що вказує на системний, а не поодинокий характер загрози.
Ширше за холодильники: вразливість критичної інфраструктури
Експерти наголошують, що технології віддаленого управління, використані в атаці на холодильники, застосовуються також у системах управління будівлями, водопостачанні, енергетиці, складському господарстві та транспорті. Професор Рашид зазначив, що крім фінансового збитку для бізнесу, подібні інциденти впливають на суспільне сприйняття надійності життєво важливих послуг. Раніше кібератаки асоціювалися переважно з крадіжкою даних або фінансовим шахрайством, проте європейські інциденти листопада 2026 року продемонстрували новий клас збитків: прямий вплив на фізичну роботу обладнання з матеріальними наслідками у реальному світі.