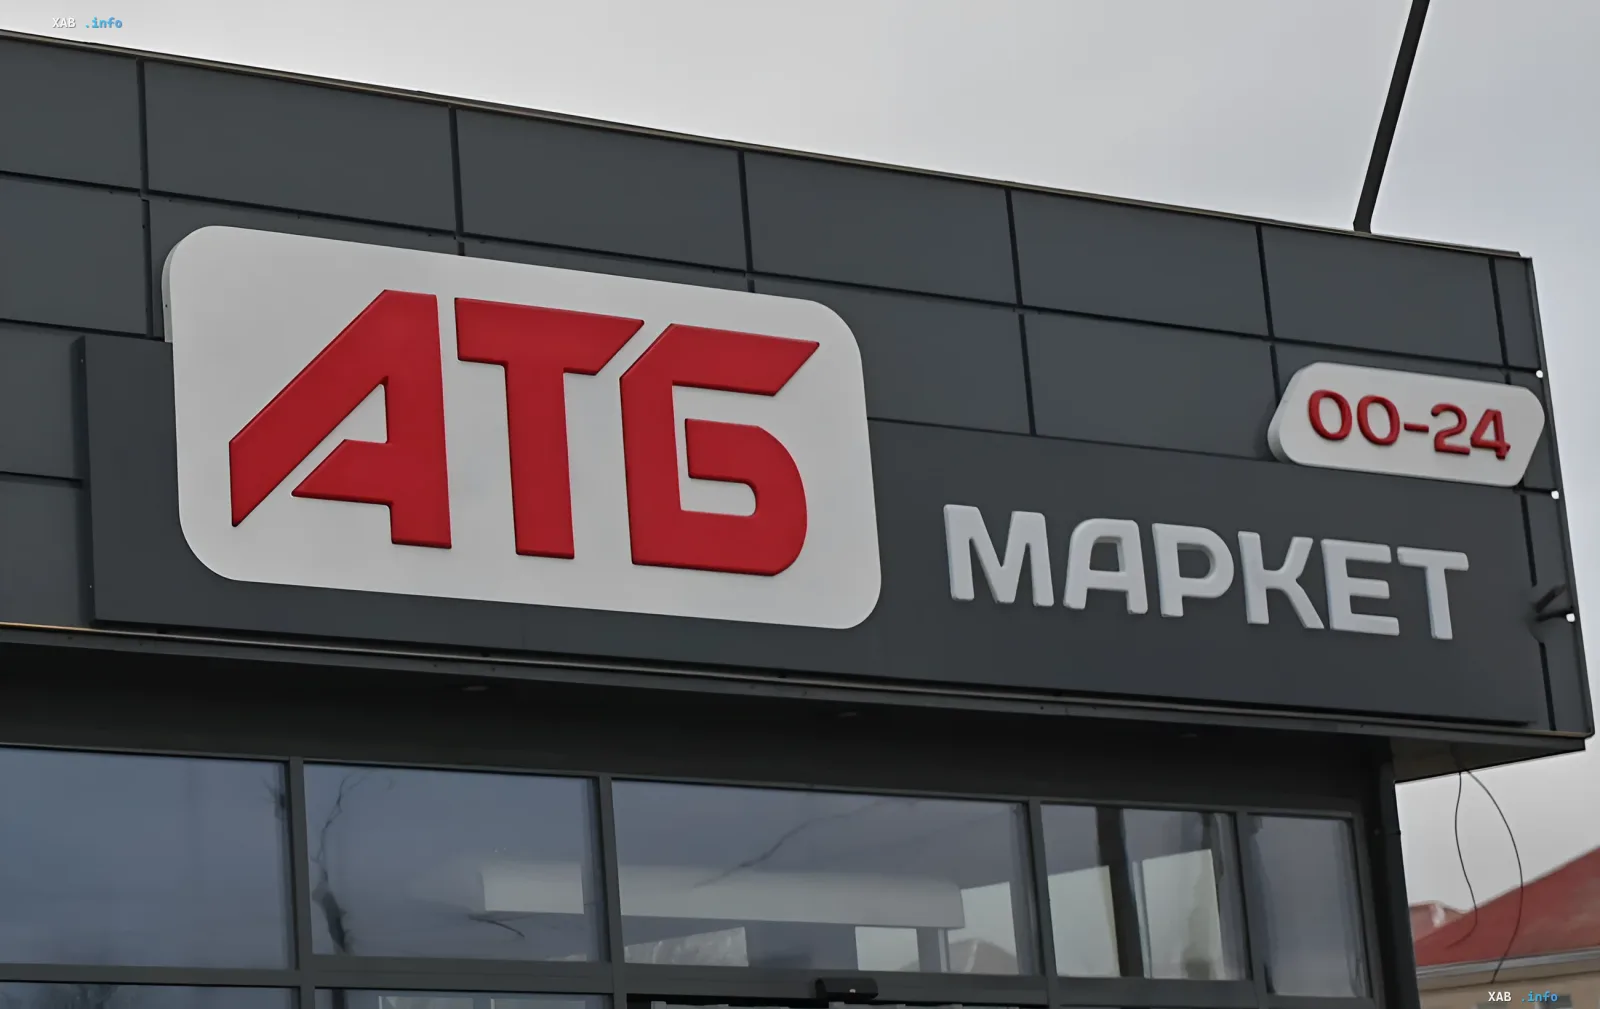
Найбільша українська торговельна мережа «АТБ» зіткнулася з кіберінцидентом, який привернув увагу громадськості та засобів масової інформації. Невідомі хакери заявили про злам веб-ресурсу компанії та вимагали великий викуп у розмірі 400 000 доларів США, погрожуючи опублікувати конфіденційні дані користувачів у відкритому доступі. Для створення додаткового тиску зловмисники запустили на головній сторінці сайту спеціальний таймер зворотного відліку та опублікували скріншоти, які нібито підтверджують факт успішної компрометації систем.
Реакція компанії АТБ та офіційне спростування
Керівництво та пресслужба корпорації оперативно відреагували на виниклу загрозу інформаційній безпеці. Прессекретар компанії Сергій Демченко офіційно заявив, що поширена хакерами інформація про викрадення персональних даних клієнтів абсолютно не відповідає дійсності. За його словами, атака дійсно була зафіксована профільними фахівцями, проте архітектура корпоративного сайту від початку не передбачає зберігання конфіденційної інформації користувачів, тому жодної реальної небезпеки для громадян не існує.
Суперечливі дані
З одного боку, кіберзлочинці заявляють про захоплення масивів даних і вимагають виплату 400 тисяч доларів лише за дві години, підкріплюючи свої слова згенерованими або викраденими фрагментами файлів. З іншого боку, офіційні представники АТБ наполягають на тому, що інфраструктура сайту ізольована від баз даних користувачів, а сам ресурс був тимчасово відключений технічними службами для проведення детального аудиту та ліквідації наслідків несанкціонованого втручання. Експерти зазначають, що подібні акції часто мають виключно шантажний характер із метою залякування та піару.
Контекст кібербезпеки в Україні
Цей інцидент відбувається на тлі масштабної цифрової напруженості в країні. Згідно з офіційною статистикою урядової команди реагування на комп'ютерні надзвичайні події CERT-UA, лише за перше півріччя 2026 року в Україні було зафіксовано понад три тисячі різноманітних кіберінцидентів. Зловмисники дедалі активніше інтегрують технології штучного інтелекту для генерації шкідливого програмного коду, а також цілеспрямовано атакують мобільні пристрої військовослужбовців і державних службовців, що вимагає постійного посилення заходів цифрового захисту.