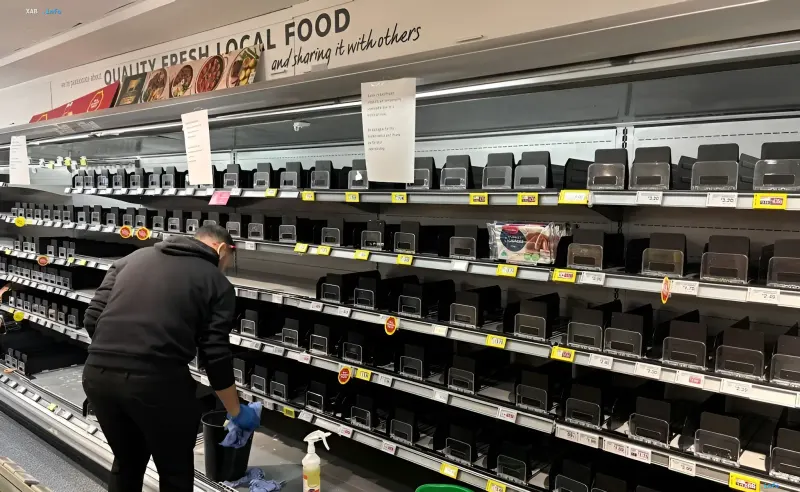
На початку листопада 2026 року роздрібними мережами кількох європейських країн прокотилася незвичайна за своєю логікою кібератака. Зловмисники не намагалися вкрасти банківські дані, захопити державні сервери чи вивести з ладу електростанцію — їхньою ціллю стала робоча температура холодильників і морозильників у супермаркетах. За даними Reuters, інцидент, зафіксований 2 листопада, торкнувся торговельних мереж у Бельгії, Люксембурзі, Швеції, Ірландії та низці інших країн. Про проблеми повідомили великі роздрібні групи — Ahold Delhaize, Colruyt, ICA, Coop, Carrefour та Musgrave. Замість крадіжки грошей хакери змінили параметри керування кліматом, що призводило до швидкого псування продуктів та змушувало магазини викидати товар задля безпеки покупців.
Масштаб: від п'ятнадцяти магазинів у Бельгії до п'ятдесяти градусів у Швеції
Постраждалі мережі назвали конкретні цифри. У Бельгії Carrefour підтвердив, що збої торкнулися 15 магазинів; в Ірландії проблеми виникли у 13 магазинах мережі SuperValu, а кілька магазинів IKEA також опинилися серед постраждалих. Найбільш наочним став випадок у Швеції: в одному з магазинів ICA температура в морозильній камері піднялася до 50 градусів Цельсія. Співробітники виявили аномалію лише за кілька годин після того, як у систему були внесені зміни, і значну частину продукції було знищено. Важливо, що це не був поодинокий епізод: приблизно за три тижні до листопада аналогічна атака пройшла Францією, зачепивши сотні магазинів різних мереж, де аномальні температури призвели до псування продуктів і навіть до пожеж в окремих приміщеннях.
Як влаштовано «невидимі двері»: IoT та контролер Danfoss
За звичним промисловим холодильником ховається складна технологічна система: контролери, датчики температури, компресори, системи розморожування та програмне забезпечення моніторингу, що дозволяє керувати десятками й сотнями пристроїв із центрального пункту. Багато з таких систем надають постачальникам і обслуговувальному персоналу віддалений доступ для налаштування та усунення несправностей — ключова перевага Інтернету речей (IoT). Саме цей доступ став точкою входу. За підсумками дослідження, опублікованого в серпні групою Team82 компанії Clarity, контролер Danfoss AK-SM 800A, який широко використовується в холодильних системах супермаркетів, складів і заводів, має серйозні вразливості: прихований механізм автентифікації, що дозволяє обійти стандартний вхід, та недоліки адміністративного інтерфейсу, які ведуть до віддаленого виконання коду й порушення роботи пристрою.
Патч, CVE та системна проблема застарілого обладнання
Компанія Danfoss випустила оновлення для усунення вразливостей: у повідомленні про безпеку DSA-2025-08-01 зафіксовано дві вразливості — CVE-2025-41451 та CVE-2025-41452 — що зачіпають версії контролерів AK-SM 8xxA, попередні до версії 4.3.1. Проте, як підкреслюють експерти, обладнання промислового керування розраховане на тривалий термін служби, тоді як оновлення прошивок, зміна паролів за замовчуванням і перевірки конфігурації безпеки проводяться нерегулярно; частина систем встановлена багато років тому і залишається в мережі без актуальних латок. Хакерам не потрібно зламувати магазин, пошкоджувати обладнання чи мати прямий доступ до товару — достатньо проникнути в цифрову систему керування, щоб перетворити холодильник на інструмент завдання збитків.
Розслідування без відповіді: мотиви та причетність не встановлені
Європейська влада веде розслідування, проте на момент публікації особи злочинців, їхні мотиви та остаточний зв'язок між листопадовою атакою й більш раннім інцидентом у Франції не встановлені. У відкритому доступі немає доказів того, що це була операція, спонсорована державою. Для економіки, яка все більше базується на взаємодії між пристроями, цей епізод став тривожним сигналом: навіть найбуденніші побутові та промислові прилади стають лазівками, через які можна порушувати економічну діяльність і повсякденне життя, не зазіхаючи на «традиційні» кіберцілі.