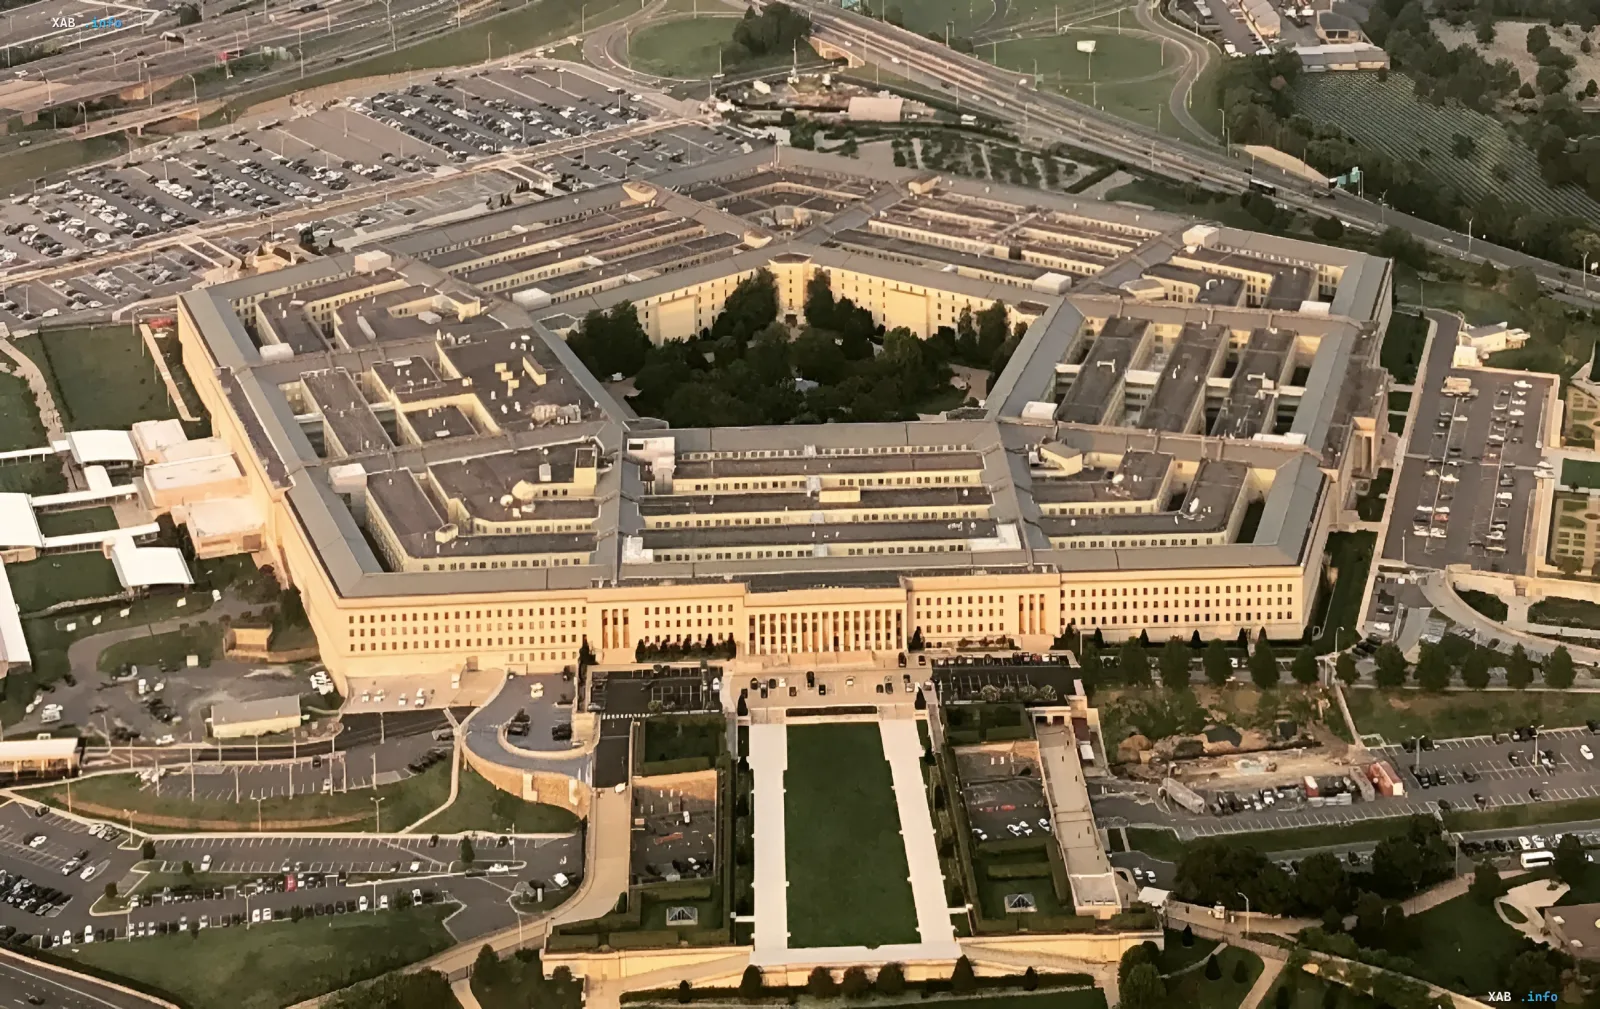
Міністерство оборони США та Федеральне бюро розслідувань зіткнулися з безпрецедентними за своїм масштабом кіберинцидентами, внаслідок яких під загрозою опинилися персональні дані мільйонів цивільних службовців, військовослужбовців та ветеранів. За офіційними заявами представників оборонного відомства, вразливість у кадровій базі даних зачепила мільйони записів, відкривши зловмисникам доступ до критично важливої конфіденційної інформації. Інцидент викликав серйозну заклопотаність у Вашингтоні, змусивши відомства екстрено переглядати протоколи безпеки та пропонувати постраждалим розширений захист.
Хронологія та деталі витоку в Пентагоні
Масштабна пробоїна в системі безпеки Міністерства оборони США торкнулася кадрової бази даних DMDC. Згідно з офіційними звітами, несанкціонований доступ до сховища тривав тривалий період — з жовтня 2025 року по липень 2026 року, поки фахівці з кібербезпеки остаточно не виявили та не локалізували вразливість. Витік торкнувся 2,76 мільйона живих людей, а також ще 294 тисяч померлих цивільних і військових фахівців. Хакері заволоділи номерами соціального страхування, а також детальною інформацією про посади персоналу. Хоча в загальній базі даних DMDC зберігається понад 60 мільйонів записів, нинішній інцидент торкнувся її значної, але ізольованої частини.Розслідування кіберинциденту у ФБР
Паралельно з кризою в Пентагоні Федеральне бюро розслідувань було змушене розпочати внутрішнє розслідування через потенційний злам свого порталу вакансій FBIJobs.gov. Зловмисники отримали доступ до чутливих даних і пригрозили оприлюднити імена, домашні адреси, контактні телефони, номери соціального страхування та відомості для екстреного зв'язку співробітників Бюро. Керівництво відомства оперативно звернулося до персоналу з вимогою зберігати пильність і категорично утримуватися від будь-яких контактів із представниками засобів масової інформації задля запобігання витоку оперативної інформації.
Суперечливі дані
Ситуація навколо мотивів зловмисників залишається неоднозначною через суперечливі заяви. Офіційні представники Пентагону стверджують, що наразі у них немає жодних документальних доказів реального зловживання викраденими персональними даними. Водночас відповідальність за інцидент із ФБР взяло на себе відоме хакерське угруповання ShinyHunters. Представники хакерського об'єднання публічно заявили, що не переслідують мету вимагання чи отримання фінансового викупу, охарактеризувавши свої дії виключно як специфічну «маркетингову кампанію для привернення уваги». Офіційні американські відомства поки що утримуються від підтвердження достовірності подібних заяв угруповання.Наслідки та заходи захисту для постраждалих
Як превентивні заходи американська влада розпочала масштабну кампанію з мінімізації наслідків кібератак. Усім громадянам, чиї дані були скомпрометовані внаслідок витоку в Пентагоні, запропоновано спеціалізовані послуги захисту персональних даних та безперервного моніторингу кредитної історії. Експерти з кібербезпеки зазначають, що подібні інциденти підкреслюють критичну необхідність модернізації державних цифрових систем захисту інформації, особливо на тлі зростаючої активності міжнародних хакерських угруповань, націлених на державну інфраструктуру.