Microsoft розпочала закрите тестування нової корпоративної функції під назвою «Віддалене блокування» (Remote Lock), яка дозволяє IT-адміністраторам віддалено блокувати вкрадені чи загублені пристрої під управлінням Windows, не видаляючи з них дані користувачів. За даними видання Bleeping Computer, функція стала доступна на машинах, оновлених до версій Windows 11 Insider Preview у каналах Beta (збірка 26320.10003) та Experimental (збірка 26340.10013). Підтримуються редакції Windows Enterprise, Education та Pro, а управління блокуванням здійснюється через профілі конфігурації користувача в Microsoft Intune для пристроїв, приєднаних до Microsoft Entra або гібридного домену, а також для пристроїв, зареєстрованих у системі управління мобільними пристроями (MDM).
Як технічно працює блокування
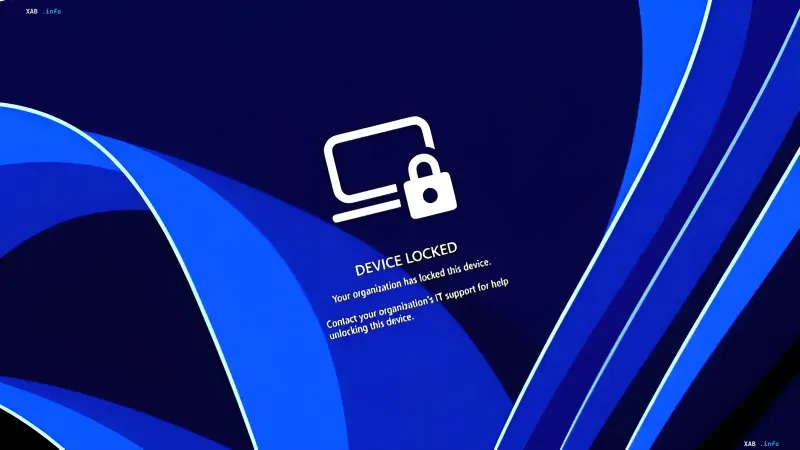
Після активації Remote Lock система завершує всі активні сеанси, приховує всі варіанти входу та виводить на екран повідомлення «DEVICE LOCKED» із зазначенням того, що пристрій заблоковано організацією. Розблокувати такий комп'ютер можна буде лише через Intune: використання PIN-кодів, паролів, облікових записів локальних адміністраторів або веб-авторизації стане неможливим. При цьому, як уточнює Microsoft, облікові дані самого користувача залишаються дійсними і підходять для входу на інші, не заблоковані пристрої.
Що відбувається з даними та захистом
Ключова відмінність Remote Lock від звичного «очищення» пристрою — збереження інформації. За словами Стівена Лайнса (Stephen Lines), керівника напряму комунікацій програми Windows Insider, «дані не видаляються: пристрій залишається зареєстрованим у системі управління, захист BitLocker продовжує працювати, а файли користувача залишаються на місці». Блокування зберігається навіть після перезавантаження або за відсутності підключення до мережі, а після його зняття адміністратор може продовжити роботу з того ж місця, де зупинився.
Обмеження та рекомендації для адміністраторів
Microsoft наголошує, що Remote Lock не ізолює пристрій від корпоративної мережі і не стирає дані — для цих завдань в Intune передбачені окремі функції ізоляції та очищення. Компанія також рекомендує тримати увімкненим BitLocker, оскільки середовище відновлення Windows (Windows Recovery Environment), безпечний режим (Safe Mode) та завантаження з USB-накопичувача чи іншого зовнішнього носія залишаються доступними і можуть бути використані зловмисником під час перевстановлення системи (reimaging) або вилучення диска.
Контекст: розширення управління FIDO2 та конфіденційності
У тих самих попередніх збірках Windows 11 Microsoft тестує розширені функції управління ключами безпеки: користувачі зможуть переглядати індивідуальні ключі, що зберігаються в FIDO2 (Fast Identity Online 2), та керувати ними, а адміністратори — налаштовувати корпоративні параметри, включаючи обов'язкову перевірку користувача, мінімальну довжину PIN-коду та корпоративну атестацію (enterprise attestation). Раніше, у серпні, компанія анонсувала інструменти конфіденційності, що дозволяють вибирати, яким десктопним додаткам дозволено доступ до мікрофона, камери та даних про точне місцезнаходження.