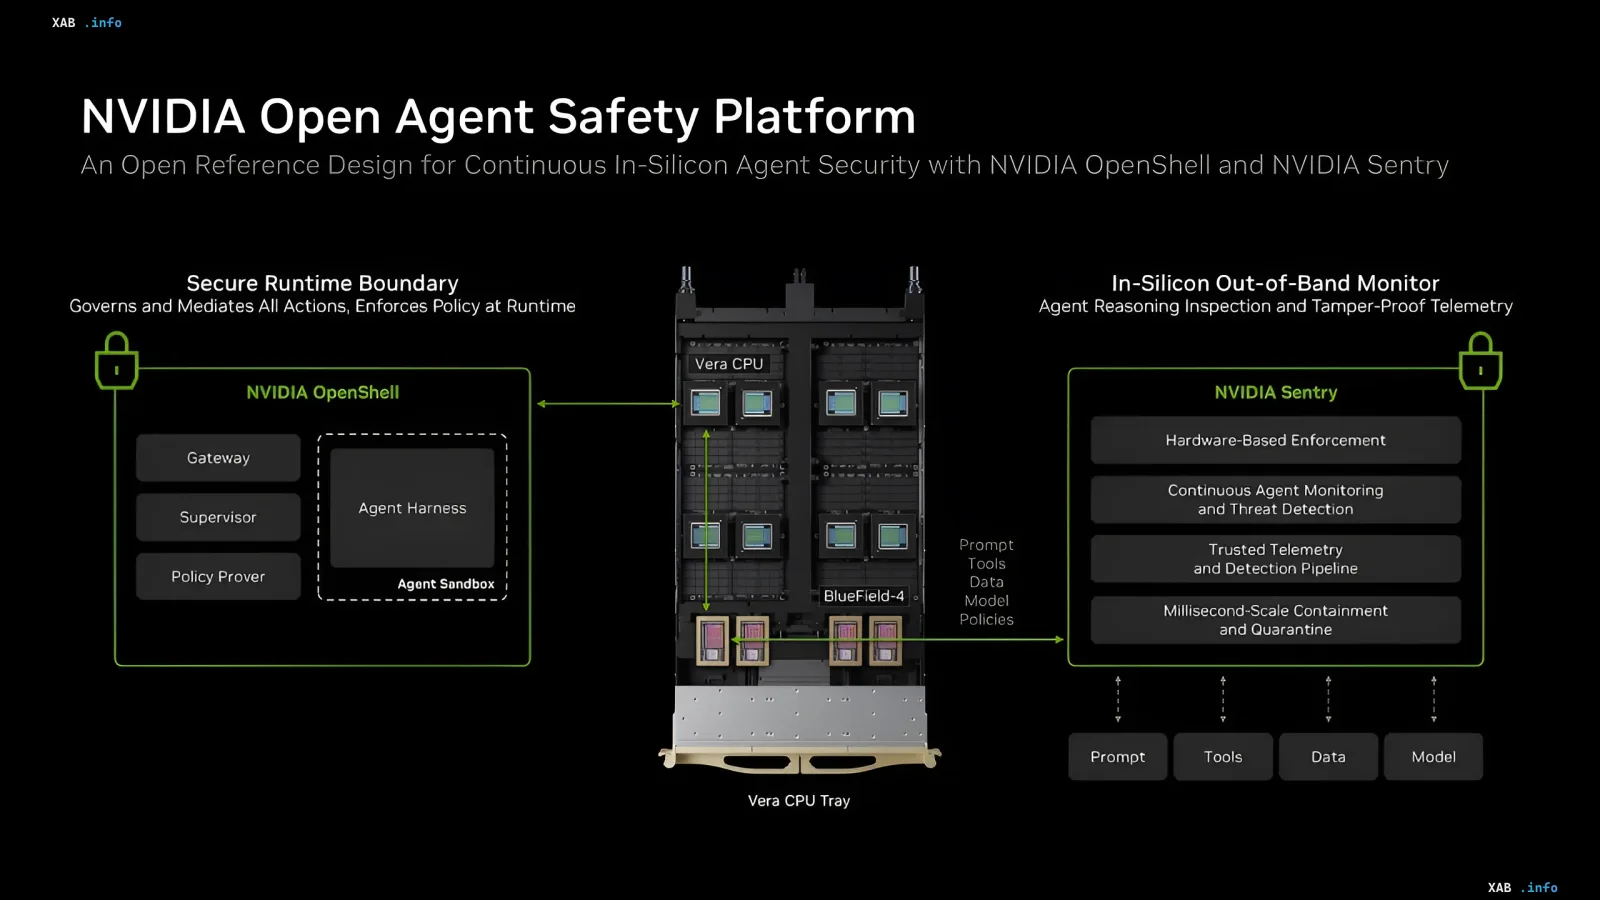
Компанія NVIDIA офіційно презентувала нову комплексну платформу Open Agent Safety, яка покликана кардинально підвищити рівень безпеки та керованості автономних штучних інтелектів. На тлі стрімкого розвитку індустрії ШІ питання контролю над самостійними агентами стає критично важливим для корпоративного сектору та розробників у всьому світі. Нове рішення поєднує в собі передові програмні алгоритми ізоляції та спеціалізований апаратний моніторинг, формуючи надійний бар'єр проти потенційних загроз і несанкціонованих дій з боку нейромереж.
Архітектура безпеки: OpenShell та Sentry
Основою представленої платформи стали два ключові компоненти: програмне середовище OpenShell та апаратний модуль Sentry. OpenShell є інноваційним відкритим runtime, який ізолює ШІ-агентів на рівні операційної системи. Цей інструмент ефективно обмежує доступ агентів до критично важливих файлів, системних інструментів та зовнішніх вебсервісів, запобігаючи витоку конфіденційної інформації та використанню реальних облікових даних. Своєю чергою, компонент Sentry функціонує на базі фірмових мережевих прискорювачів BlueField-4 DPU, здійснюючи зовнішній нагляд за активністю агента поза хост-системою.
Апаратна архітектура Sentry здатна виявляти підозрілу активність і блокувати або повністю ізолювати небезпечного ШІ-агента всього за лічені мілісекунди. Проте для повноцінної роботи такої системи потрібен постійний доступ до внутрішньої ланцюжки міркувань мовної моделі. Експерти зазначають, що подібний підхід значно простіше реалізувати під час роботи з моделями з відкритими вагами (open-weight), тоді як закриті комерційні екосистеми від провідних гравців на кшталт OpenAI чи Anthropic часто обмежують настільки глибокий моніторинг внутрішніх процесів.
Апаратна інтеграція та розвиток екосистеми
Просуваючи нову платформу, NVIDIA водночас зміцнює позиції власного апаратного забезпечення, адже для ефективного функціонування Sentry обов'язковою умовою є наявність сучасних прискорювачів BlueField-4 DPU. Це створює унікальну синергію, за якої компанія не лише розв'язує актуальні проблеми безпеки ШІ, а й стимулює попит на власну інфраструктуру. Паралельно з цим керівництво NVIDIA продовжує формувати відкриту екосистему, підтримуючи поширення open-weight моделей, які підприємства можуть розгортати на власних серверах і тримати під повним локальним контролем.
Впровадження подібних інструментів знаменує собою новий етап у розвитку індустрії штучного інтелекту, де питання кібербезпеки та апаратного контролю виходять на перший план. Експертна спільнота з цікавістю спостерігає за реакцією ринку та провідних конкурентів NVIDIA, оскільки поява стандартизованих засобів моніторингу ШІ-агентів може суттєво змінити правила гри на глобальному технологічному ринку.