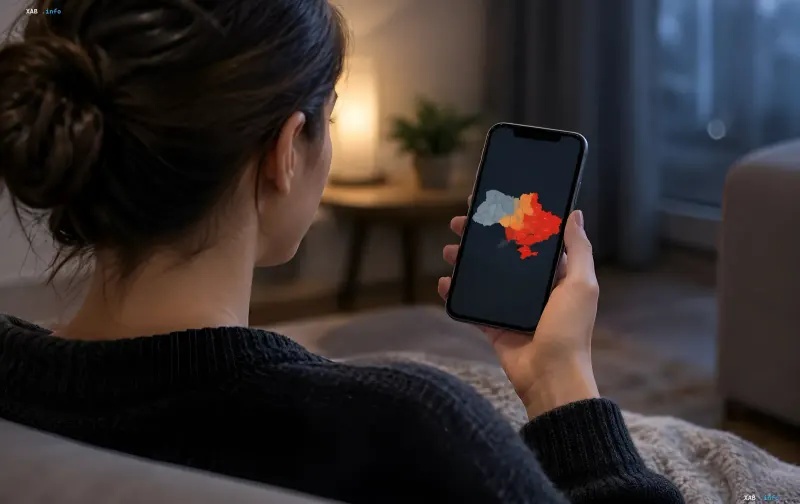
Міністерство цифрової трансформації України запровадило обов'язкову верифікацію через державний застосунок «Дія» для доступу до функції відстеження руху російських ракет і безпілотних літальних апаратів у застосунку «Повітряна тривога». Нову вимогу ухвалили за прямим запитом Сил оборони, повідомляє РБК-Україна з посиланням на відомство. Таким чином, дані про траєкторію ворожих цілей тепер бачать лише підтверджені українські користувачі, що унеможливлює використання цієї інформації противником.
Аудит і посилення захисту на всіх рівнях
Команди розробників Ajax Systems і Stfalcon спільно з Мінцифри провели комплексний аудит системи та посилили її захист на всіх рівнях. За даними міністерства, верифікація через «Дію» не передає жодних персональних даних — сервіс лише підтверджує факт аутентифікації конкретної людини. Сам застосунок «Повітряна тривога», своєю чергою, не збирає та не зберігає особисту інформацію користувачів. У відомстві наголошують, що новий механізм є безпечним для конфіденційності громадян.
Що доступно без авторизації
Базовий функціонал застосунку залишається відкритим для всіх користувачів без проходження верифікації. Без авторизації, як і раніше, можна отримувати push-сповіщення про повітряні тривоги, переглядати рівні небезпеки в регіонах та відкривати карту найближчих укриттів. Для доступу до розширеної функції — відстеження російських цілей у реальному часі — необхідно оновити «Повітряну тривогу» в Google Play або App Store і пройти верифікацію через «Дію».
Контекст: тимчасове відключення та хакерська атака
Функцію відстеження руху ворожих ракет і безпілотників у «Повітряній тривозі» раніше тимчасово відключили за рекомендацією Сил оборони в межах модернізації системи безпеки та посилення захисту даних. Рішення про перерву ухвалили після інциденту 1 листопада, коли ввечері застосунок перестав працювати, а користувачі почали отримувати фейкові сповіщення про нібито хімічну та радіаційну небезпеку в Києві. Повітряні сили підтвердили факт зламу застосунку та наголосили, що на їхніх офіційних ресурсах не повідомлялося про загрозу балістики, радіаційну небезпеку чи вуличні бої у столиці.
Причина відключення — атака російських хакерів
Вранці 2 листопада стало відомо, що за нічною атакою на застосунок стояли російські хакери. Військові тоді пояснили, чи вплинув інцидент на роботу Сил оборони, і вказали, де українцям слід стежити за актуальними сповіщеннями про загрози. Саме після цієї події було ухвалено рішення про тимчасове відключення трекінгу та подальше введення обов'язкової верифікації як заходу додаткового захисту від повторних спроб компрометації даних.
Таким чином, повернення функції відстеження в «Повітряній тривозі» з прив'язкою до «Дії» стало логічним завершенням циклу: від хакерської атаки через тимчасове відключення до запуску посиленої версії з багаторівневою аутентифікацією. Мінцифры та розробники позиціонують новий механізм як баланс між оперативною поінформованістю громадян і захистом чутливих даних від противника.