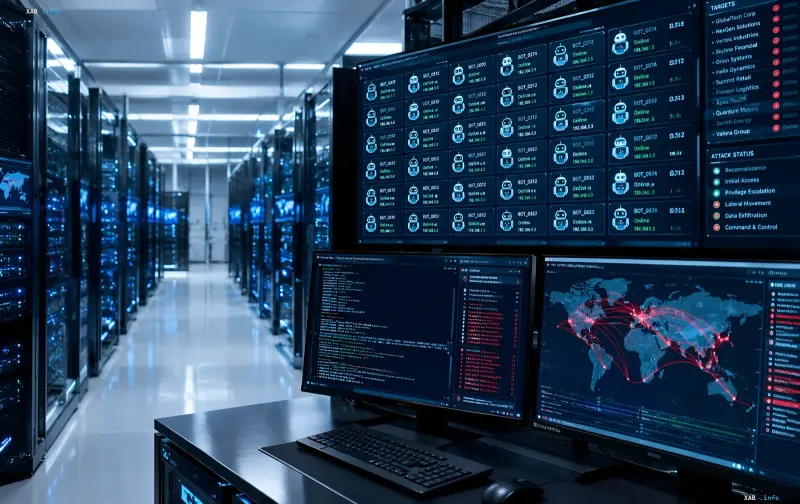
Кіберзлочинці перейшли на новий рівень автоматизації: згідно зі звітом Google Threat Intelligence Group (GTIG), зловмисники вже не обмежуються разовими запитами до нейромереж, а вибудовують цілі «команди» ШІ-помічників, здатних самостійно виконувати окремі етапи експлойту. Як повідомляє РБК-Україна з посиланням на дослідження, такі системи дозволяють проводити атаки значно швидше і в набагато більших масштабах, перетворюючи вторгнення на процес, близький до конвеєрного виробництва.
Від ручних запитів — до автономних «команд» ШІ
У Google зазначають, що злочинці відмовляються від ручного промптингу і використовують відкриті системи для тестування безпеки — зокрема ARTEX, CAIRN, CyberStrikeAI, HexStrike AI та PentAGI. Ці інструменти об'єднують мовні моделі з десятками утиліт для кіберрозвідки і тим самим автоматизують увесь цикл вторгнення: від збору інформації до експлуатації вразливості. Висока швидкість роботи таких систем залишає помітні цифрові сліди, проте їхні можливості продовжують зростати, що створює серйозні проблеми для розробників та фахівців з безпеки.
Хто і проти кого: від фінансових хакерів до держугруповань
За даними звіту, подібні інструменти застосовують як фінансово вмотивовані хакери, так і угруповання, пов'язані з урядами окремих країн, зокрема Китаю. Так, систему CAIRN виявили під час кібератак на американські аерокосмічні компанії, а модифіковану версію PentAGI застосовували проти організацій в Азії. GTIG також вперше зафіксувала на відкритому сервері автономну систему exploit_agent, яка самостійно аналізувала код вебзастосунків, писала експлойти та запускала їх проти французьких медіа, розважальних та освітніх сайтів.
Прискорення атак та звуження «вікна вразливості»
ШІ тепер допомагає хакерам швидко аналізувати чужий код до і після виходу оновлень: це дозволяє миттєво знаходити виправлені помилки, створювати експлойти та атакувати незахищені сервери до того, як адміністратори встигнуть встановити патчі. У звіті зазначається, що з січня по серпень 2026 року кількість використаних вразливостей зросла майже вдвічі. У серпні хакери використали дві вразливості нульового дня в серверах PaperCut: за допомогою ШІ масову атаку на сотні компаній запустили вже через чотири дні після розкриття інформації, а отримання прав адміністратора домену зайняло лічені хвилини.
ШІ в інформаційних операціях
Державні структури та мережі політичної монетизації, за даними дослідників, повністю інтегрували ШІ у свої операції: мовні моделі допомагають створювати реалістичні профілі, генерувати контент та автоматизувати просування. У серпні розслідувачі викрили платформу для інформаційних операцій, націлену на Європу та Близький Схід, яка імітувала місцеві діалекти з навмисними помилками, а для фото генерувала штучні дефекти камери, щоб обійти захист соцмереж. Інший підрядник, за наявними даними, розробляв софт для керування більш ніж 100 000 фейкових акаунтів через хмарні ферми віртуальних смартфонів, де нейромережі заздалегідь «прогрівали» нові профілі, імітуючи поведінку звичайних користувачів, перед початком політичної агітації.
LLMJacking: крадіжка обчислювальних потужностей
Через високу вартість обчислень хакери почали масово красти корпоративні облікові дані та API-ключі для безкоштовного користування хмарними ресурсами — ця схема отримала назву LLMJacking. В окремих випадках, за даними звіту, збитки компаній перевищували 100 000 доларів на день, а загалом сягали 1 мільйона доларів. Отримані доступи злочинці монетизують через підпільні платформи LLM Mixers: на тіньових форумах у даркнеті продають доступ до передових та знятих із цензури моделей за ціною від 0,10 до 25 доларів за мільйон токенів.
Водночас у GTIG вказують на побічний ефект автоматизації: зросла кількість неробочих експлойтів, створених за допомогою нейромереж, що змушує фахівців з безпеки витрачати додатковий час на їхню перевірку. Сукупно ці тенденції свідчать про те, що ШІ стає не просто інструментом прискорення, а структурним елементом сучасної кіберзлочинності — від атак на інфраструктуру до інформаційних операцій та економіки тіньових обчислювальних ресурсів.