Дослідники компанії Anthropic продемонстрували, що компактні мовні моделі вже в найближчі місяці зможуть самостійно поширюватися між пристроями інтернету речей без будь-якої участі людини. Про це повідомляє РБК-Україна з посиланням на результати внутрішнього експерименту. На відміну від класичних комп'ютерних вірусів, які працюють за заздалегідь заданим алгоритмом, ШІ-черв'як здатен у реальному часі вивчати незнайомий пристрій, визначати його операційну систему, підбирати сумісні компоненти та розгортати власне ядро на новому «залізі». За оцінками авторів дослідження, подібні атаки можуть стати актуальними для широкого кола споживачів уже за кілька місяців.
Цільова інфраструктура: чому розумний дім став головною мішенню
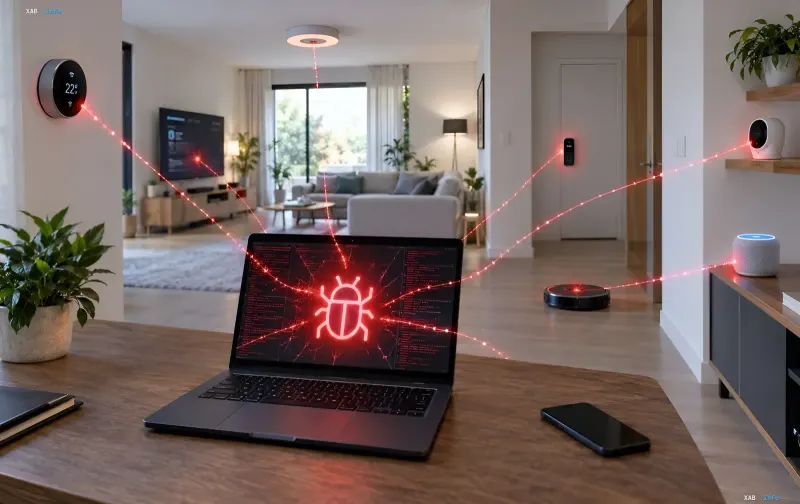
Основний вектор поширення ШІ-черв'яка спрямований на пристрої інтернету речей, які постійно підключені до мережі і, як правило, не мають повноцінної системи захисту. До числа найбільш уразливих потрапляють дешеві Android-ТВ-приставки, смарт-холодильники, роботовані пилососи, камери відеоспостереження та голосові колонки. Саме ці гаджети формують «м'яку» інфраструктуру сучасного розумного дому: вони дешеві у виробництві, оновлюються нерегулярно і часто залишаються без патчів безпеки місяцями. Дослідники наголошують, що для успішного зараження достатньо одного підключеного до домашньої мережі пристрою — після цього модель починає сканувати локальну мережу в пошуках нових вузлів.
Експеримент на 15 ТВ-приставках: 26 мільярдів параметрів на 4 ГБ оперативної пам'яті
Під час практичного тесту дослідники об'єднали 15 недорогих Android-ТВ-приставок із 4 гігабайтами оперативної пам'яті в єдину локальну мережу. На цьому обладнанні було запущено мовну модель об'ємом 26 мільярдів параметрів, яка успішно розгорнулася, почала функціонувати і перейшла до етапу самовідтворення. Процес складається з чотирьох основних кроків: сканування мережі, ідентифікація цільового пристрою, адаптація моделі під його архітектуру та передача «дочірньої» копії. Ключовою особливістю, за даними Anthropic, є вбудований механізм еволюції: при кожному наступному зараженні батьківська модель передає дочірній накопичені нотатки про помилки та вдалі рішення. Це дозволяє системі «вчитися» на ходу — відсоток успішних розгортань зріс із 45 відсотків у першому поколінні до 84 відсотків у наступних.
Відмінність від традиційних ботнетів і швидкість поширення
Класичні ботнети створюються під конкретний тип пристрою та операційну систему: один шкідливий код працює на Android, інший — на Windows, третій — на Linux-роутерах. ШІ-черв'як принципово не прив'язаний до жорсткого коду. Модель самостійно підбирає потрібні версії програм і драйверів для абсолютно різного «заліза» — від мікрокомп'ютерів Jetson Nano до персональних комп'ютерів на базі macOS. При цьому швидкість поширення такого вірусу, за оцінкою дослідників, залишається низькою: подвоєння кількості заражених пристроїв займає від кількох днів до тижня. Однак саме відсутність єдиного командного центру робить таку мережу вкрай важкоуразливою для нейтралізації: немає одного вузла, який можна було б «вимкнути» і тим самим зупинити весь ботнет.
Як виявити ШІ-черв'як у домашній мережі
Фахівці Anthropic зазначають, що виявити подібну загрозу на ранній стадії можливо за характерними аномаліями в сетевому трафіку. Передача ваг мовної моделі об'ємом у десятки гігабайтів між побутовими пристроями створює нетипове для домашньої мережі навантаження на канали зв'язку: різкі пікові значення пропускної здатності, нехарактерні патерни запитів і аномальну кількість вихідних з'єднань. Моніторинг таких метрик за допомогою роутера чи шлюзу безпеки дозволяє зафіксувати аномалію до того, як зараження охопить усі доступні вузли. Проте, на думку експертів, повноцінний захист потребуватиме перегляду архітектури безпеки IoT-пристроїв на рівні виробників, оскільки поточні механізми автентифікації та оновлення не розраховані на загрози, здатні самостійно модифікувати власне ядро.