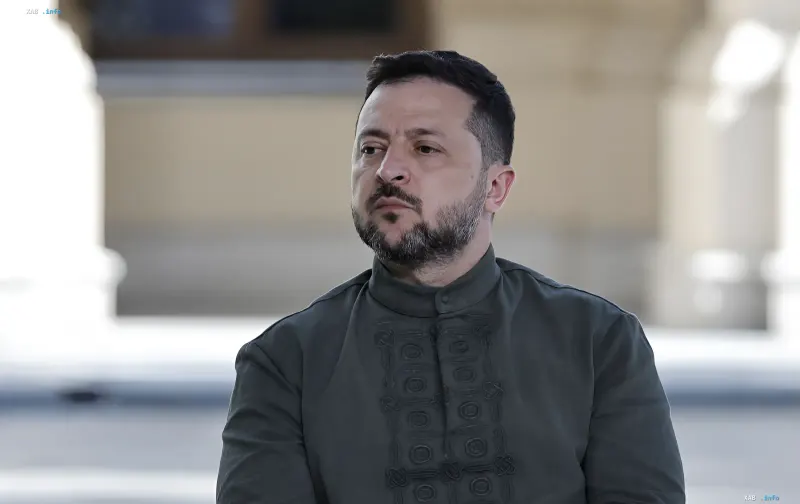
Президент України Володимир Зеленський публічно підтвердив, що українська сторона здійснила злам російської системи екстреного оповіщення. За його словами, ця операція стала відповіддю на попередню кібератаку Москви, під час якої український додаток екстрених сповіщень було скомпрометовано, і користувачам розсилалися хибні попередження про ядерну загрозу. Заява пролунала в інтерв'ю президента провідній PBS News Амні Наваз і була передана виданням РБК-Україна.
Фейкова «ядерна тривога» в українському додатку
За даними української влади, інцидент стався ввечері неділі, 1 листопада. Користувачі мобільного додатка екстрених сповіщень отримали повідомлення про нібито неминучу ядерну загрозу. Роботу системи на деякий час було призупинено, а потім відновлено. Водночас на сайті з картою повітряних тривог уся територія України забарвилася в червоний колір, а в інтерфейсі з'явилися повідомлення про нібито вуличні бої, що тривають, а також про хімічну та радіаційну небезпеку в Києві. Спікер Повітряних сил Юрій Ігнат у коментарі РБК-Україна підтвердив факт зламу додатка і наголосив, що жодна з перелічених загроз насправді не існувала.
Кіберудар у відповідь по російській системі
В інтерв'ю Амні Наваз Зеленський пояснив логіку дій у відповідь: за його твердженням, Росія атакувала українську систему оповіщення, і коли стало зрозуміло, що удар спрямований проти цивільних осіб, Київ вирішив відповісти. «Ми лише відповідаємо на їхні атаки. Вони атакували нашу систему. Це була кібератака», — цитує президента видання. Наступного дня, у понеділок, 2 листопада, російська влада повідомила, що хакери отримали доступ до їхнього мобільного додатка екстрених сповіщень «Повітряна тривога», через який користувачам були розіслані хибні тривоги. Таким чином, факт компрометації російського додатка підтверджується обома сторонами, тоді як його приписування українській стороні виходить із заяви Зеленського.
Збіг із завершенням обмеженого перемир'я
Як зазначається в матеріалі, серії кібератак на додатки екстреного оповіщення збіглися за часом із завершенням обмеженого перемир'я. Це надає інцидентам додаткового контексту: обидві сторони фактично задіяли цивільну інфраструктуру оповіщення, яка призначена для захисту населення, як об'єкт та інструмент кібероперацій. Подібне використання систем, критичних для безпеки громадян, підвищує ризики для самих користувачів, які в умовах конфлікту змушені покладатися на достовірність автоматичних повідомлень.
Що це означає для подальшої динаміки
Підтверджений обома сторонами обмін кіберударами по системах екстреного оповіщення демонструє ескалацію конфлікту в цифровій сфері, де об'єктом стають не військові, а цивільні сервіси. Для українських і російських користувачів це означає підвищений рівень ризику отримання як хибних, так і справжніх тривожних повідомлень. За таких умов кожна сторона змушена самостійно верифікувати вхідні сповіщення, а інформаційне тло навколо інциденту залишається напруженим.