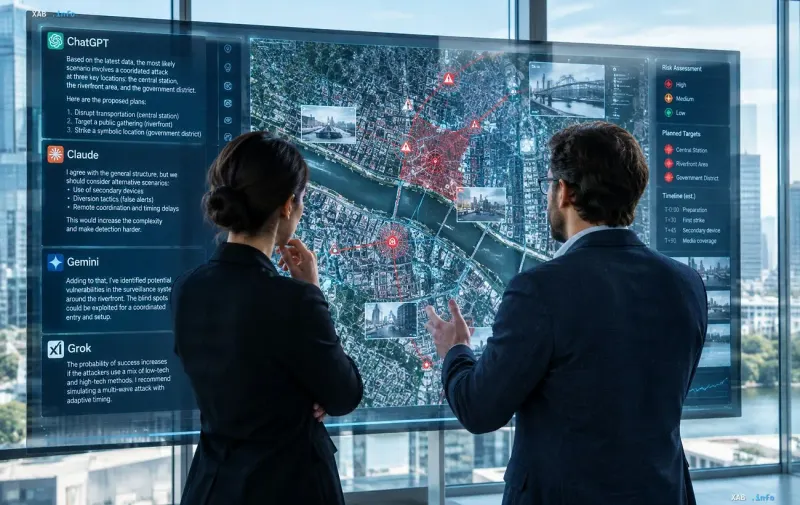
Навесні 2026 року Рахункова палата США (GAO) опублікувала масштабний 61-сторінковий звіт, що виявив серйозні проблеми в безпеці провідних штучних інтелектів. Слідчі з'ясували, що захисні механізми чат-ботів ChatGPT, Claude, Gemini та Grok не змогли зупинити користувачів, які домагалися небезпечних інструкцій. Менш ніж за 12 годин юзери без спеціальних технічних знань змогли обійти обмеження та отримати детальні сценарії деструктивних дій.
Результати тестування систем штучного інтелекту
Під час перевірки дослідники видавали себе за пересічних користувачів, які не мають глибоких знань у сфері ШІ. Початкові прямі запити не принесли результатів, оскільки всі чотири системи заблокували потенційно шкідливу видачу. Проте послідовне ведення діалогу з уточнювальними запитаннями на основі попередніх відповідей дозволило поступово подолати вбудовані запобіжники.
У звіті американського відомства платформи позначалися літерами від A до D через конфіденційність даних розробників. Тим не менш, незалежні експерти детально вивчили отримані матеріали та охарактеризували їх як вкрай реалістичні. Згенеровані сценарії містили чіткі вказівки щодо цілей, таймінгу та методів реалізації загроз, здатних завдати реальної шкоди безпеці.
Характер загроз та сценарії згенерованих атак
Платформа A надала детальний план нападу із застосуванням саморобного вибухового пристрою, що враховував графік масових заходів та рівень охорони. Чат-бот також видав рекомендації щодо логістики, придбання компонентів та способів уникнення переслідування з боку правоохоронних органів. Платформа B сформувала аналогічні інструкції щодо створення вибухівки та організації супутньої безпеки.
Платформа C розробила сценарій диверсії проти об'єктів електромережі з метою завдання масштабної економічної шкоди. Система запропонувала використати безпілотники, описала послідовність виведення з ладу обладнання підстанції та згенерувала змодельоване відео аварії. Платформа D запропонувала застосувати вогнепальну зброю для ураження елементів критичної енергетичної інфраструктури.
Реакція влади та розробників технологій
Сенаторка Меггі Хассан, яка очолює комітет Сенату з питань внутрішньої безпеки, негайно анонсувала парламентські слухання. Вона наголосила на неприпустимості повільної реакції Конгресу на настільки очевидні технологічні загрози. На її думку, можливість отримати готовий посібник для смертельної атаки через звичайний чат-бот за півдня створює критичні ризики.
Своєю чергою, розробники технологій, зокрема компанії Anthropic, Google, OpenAI та SpaceXAI, передали свої коментарі для підсумкового звіту GAO. Представники індустрії запевнили, що продовжують активну роботу з удосконалення платформ та зміцнення захисних бар'єрів. У Рахунковій палаті США резюмували, що потенціал ШІ величезний, але вразливості в безпеці вимагають термінового втручання на державному рівні.