Forscher von Anthropic haben demonstriert, dass kompakte Sprachmodelle in den kommenden Monaten in der Lage sein werden, sich ohne menschliches Zutun autonom zwischen IoT-Geräten zu verbreiten. Dies berichtet RBC-Ukraine unter Berufung auf die Ergebnisse eines internen Experiments. Im Gegensatz zu klassischen Computerviren, die nach einem vorgegebenen Algorithmus arbeiten, ist der KI-Wurm in der Lage, ein unbekanntes Gerät in Echtzeit zu analysieren, sein Betriebssystem zu bestimmen, kompatible Komponenten auszuwählen und seinen eigenen Kern auf der neuen Hardware zu entfalten. Nach Einschätzung der Studienautoren könnten solche Angriffe für eine breite Palette von Verbrauchern bereits in wenigen Monaten relevant werden.
Zielinfrastruktur: Warum das Smart Home zum Hauptziel wurde
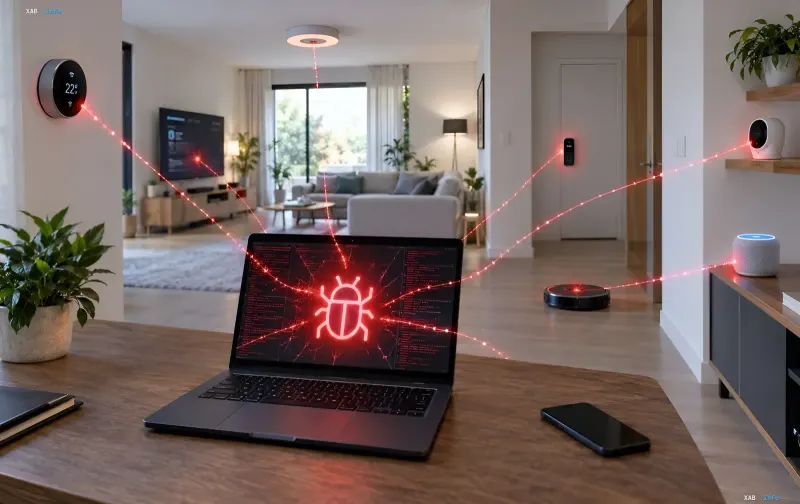
Der Hauptvektor der Verbreitung des KI-Wurms zielt auf Internet-der-Dinge-Geräte ab, die ständig mit dem Netzwerk verbunden sind und in der Regel über kein vollwertiges Sicherheitssystem verfügen. Zu den am stärksten gefährdeten gehören günstige Android-TV-Boxen, Smart-Kühlschränke, Saugroboter, Überwachungskameras und Sprachassistenten. Genau diese Gadgets bilden die „weiche“ Infrastruktur des modernen Smart Homes: Sie sind in der Produktion günstig, werden unregelmäßig aktualisiert und bleiben oft monatelang ohne Sicherheitspatches. Die Forscher betonen, dass ein einziges mit dem Heimnetzwerk verbundenes Gerät für eine erfolgreiche Infektion ausreicht — danach beginnt das Modell, das lokale Netzwerk nach neuen Knotenpunkten zu scannen.
Experiment an 15 TV-Boxen: 26 Milliarden Parameter auf 4 GB RAM
Während eines Praxistests kombinierten Forscher 15 günstige Android-TV-Boxen mit 4 Gigabyte Arbeitsspeicher zu einem einzigen lokalen Netzwerk. Auf dieser Hardware wurde ein Sprachmodell mit 26 Milliarden Parametern gestartet, das sich erfolgreich entfaltete, zu funktionieren begann und in die Phase der Selbstreplikation überging. Der Prozess besteht aus vier Hauptschritten: Netzwerkscanning, Identifizierung des Zielgeräts, Anpassung des Modells an dessen Architektur und Übertragung der „Tochter“-Kopie. Ein Schlüsselmerkmal ist laut Anthropic der eingebaute Evolutionsmechanismus: Bei jeder nachfolgenden Infektion gibt das Elternmodell gesammelte Notizen über Fehler und erfolgreiche Lösungen an das Kind weiter. Dies ermöglicht es dem System, im Handumdrehen zu „lernen“ — die Erfolgsquote der Bereitstellungen stieg von 45 Prozent in der ersten Generation auf 84 Prozent in den folgenden.
Unterschied zu traditionellen Botnets und Verbreitungsgeschwindigkeit
Klassische Botnets werden für einen bestimmten Gerätetyp und ein bestimmtes Betriebssystem erstellt: Ein Schadcode läuft auf Android, ein anderer auf Windows, ein dritter auf Linux-Routern. Der KI-Wurm ist prinzipiell nicht an starren Code gebunden. Das Modell wählt eigenständig die erforderlichen Programmversionen und Treiber für völlig unterschiedliche Hardware aus — von Jetson Nano-Mikrocomputern bis hin zu macOS-basierten Personal Computern. Gleichzeitig bleibt die Verbreitungsgeschwindigkeit eines solchen Virus nach Einschätzung der Forscher gering: Die Verdoppelung der Anzahl infizierter Geräte dauert einige Tage bis zu einer Woche. Genau das Fehlen eines einzigen Kommandozentrums macht ein solches Netzwerk jedoch extrem schwer neutralisierbar: Es gibt keinen einzelnen Knoten, der „abgeschaltet“ werden könnte, um das gesamte Botnet zu stoppen.
Wie man einen KI-Wurm im Heimnetzwerk erkennt
Spezialisten von Anthropic weisen darauf hin, dass eine solche Bedrohung in einem frühen Stadium durch charakteristische Anomalien im Netzwerkverkehr erkannt werden kann. Die Übertragung von Sprachmodellgewichten im Umfang von Dutzenden von Gigabytes zwischen Haushaltsgeräten erzeugt eine für das Heimnetzwerk untypische Belastung der Kommunikationskanäle: scharfe Bandbreitenspitzen, ungewöhnliche Anfragemuster und eine anomale Anzahl ausgehender Verbindungen. Die Überwachung solcher Metriken mithilfe eines Routers oder Sicherheitsturms ermöglicht es, Anomalien zu erfassen, bevor die Infektion alle verfügbaren Knoten erfasst. Dennoch wird nach Ansicht von Experten ein vollständiger Schutz eine Überarbeitung der IoT-Gerätesicherheitssicherungsarchitektur auf Herstellerebene erfordern, da aktuelle Authentifizierungs- und Aktualisierungsmechanismen nicht auf Bedrohungen ausgelegt sind, die ihren eigenen Kern eigenständig modifizieren können.