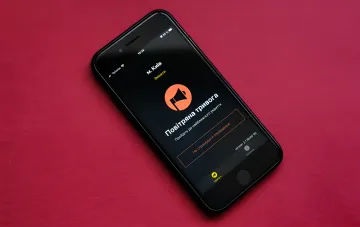
Am 1. November 2026 kam es in der Ukraine zu einer Funktionsstörung der staatlichen App „Luftalarm“, über die Millionen von Bürgern offizielle Warnungen vor Luftangriffen erhalten. Nach Angaben des Zentrums für Disinformationsbekämpfung (CCD) war der Vorfall das Ergebnis eines gezielten Cyberangriffs russischer Angreifer. Dies erklärte der Leiter der Abteilung für Medienkompetenz des CCD, Iwan Slitschko, in einer Sendung des TV-Senders „My-Ukrajina“, deren Kommentar von RBK-Ukrajina verbreitet wurde.
Gefälschte Meldungen über Strahlung, chemische Bedrohung und Straßenkämpfe
Während des Angriffs begannen Nutzer der App laut Slitschko, bewusst falsche Benachrichtigungen zu erhalten: Meldungen über Strahlungs- und chemische Gefahren, Straßenkämpfe in Kiew sowie Raketenbedrohungen im gesamten Gebiet der Ukraine. Wie der CCD-Vertreter betonte, war diese Reihe von Fälschungen darauf ausgelegt, eine Massenpanik auszulösen und die Bürger in einem Moment zu desorientieren, in dem verlässliche Informationen über eine reale Bedrohung von entscheidender Bedeutung sind. Zuvor hatte RBK-Ukrajina berichtet, dass die App am 1. November nicht mehr funktionierte und im Internet Berichte über eine angeblich chemische Bedrohung in Kiew auftauchten, was auf einen wahrscheinlichen feindlichen Einfluss auf den Dienst hinwies.
Strategisches Ziel: Nicht Dienstausfall, sondern Vertrauensbruch
Iwan Slitschko erklärte, dass die Hauptaufgabe solcher Cyberoperationen weit über die bloße Störung der Software hinausgeht. „Das Ziel solcher Angriffe ist nicht nur, den Dienst zu stören, sondern auch Misstrauen und ein Gefühl der Schutzlosigkeit zu säen“, stellte er fest. Seiner Einschätzung nach wählten russische Cyberkriminelle absichtlich die emotional aufgeladensten Themen — Strahlung, chemische Waffen, Kämpfe in der Hauptstadt —, um den Effekt der Angst zu maximieren. Dennoch, so konstatierte der CCD-Vertreter, wurde der gewünschte Effekt von den Angreifern nicht erreicht: Das Warnsystem wurde nicht vollständig lahmgelegt, und die Bürger, die die falschen Benachrichtigungen erhielten, verfielen in den meisten Fällen nicht in Panik.
Gegenschlag gegen das russische Katastrophenschutzministerium
Der ukrainische Präsident Wolodymyr Selenskyj bestätigte öffentlich, dass der Cyberangriff auf das System des russischen Ministeriums für Notsituationen, der von ukrainischer Seite durchgeführt wurde, eine direkte Reaktion auf die Moskauer Angriffe zur Hackung der App „Luftalarm“ war. Damit eskalierte der Cybervorfall vom 1. November zu einem Element einer breiteren Konfrontation im Cybersyraum, in der beide Seiten digitale Werkzeuge als Druckmittel einsetzen. Die Erklärung des Staatsoberhauptes erfolgte vor dem Hintergrund des anhaltenden Krieges und unterstrich, dass Cyberangriffe auf die kritische zivile Infrastruktur von Kiew als vollwertiger Aggressionsakt angesehen werden, der Gegenmaßnahmen erfordert.
Auswirkungen auf die Arbeit der Streitkräfte und alternative Alarmkanäle
Die Luftwaffe der Streitkräfte der Ukraine stellte nach dem Vorfall klar, dass das Hacken der zivilen App keinen Einfluss auf den Betrieb der Gefechtswarnsysteme der Streitkräfte hatte. Das Militär betonte, dass die Datenübertragungskanäle für Verteidigungszwecke getrennt von der zivilen App funktionieren und während des Angriffs nicht beeinträchtigt wurden. Den Bürgern wurde empfohlen, in Phasen der Instabilität der „Luftalarm“-App offizielle Benachrichtigungen über alternative staatliche Kanäle zu verfolgen: Webportale, offizielle Social-Media-Seiten und SMS-Verteiler. CCD-Experten forderten die Bevölkerung ihrerseits auf, bei Notfallmeldungen kritisches Denken zu bewahren und Informationen ausschließlich mit offiziellen Quellen abzugleichen.
Kontext: Cyberkrieg als neue Frontlinie
Der Vorfall vom 1. November war eines der aufsehenerregendsten Cybereignisse, die die zivile Infrastruktur der Ukraine im laufenden Zeitraum betreffen. Der Angriff auf die App, über die Millionen von Menschen vor Luftalarmen gewarnt werden, zeigt, dass sich der Cybersyraum endgültig in einen eigenständigen Kriegsschauplatz verwandelt hat, auf dem Angriffe auf zivile Software im politischen Gewicht physischen Angriffen auf Objekte gleichkommen. Die Erklärung des CCD, dass das Ziel des Angriffs ein Vertrauensbruch und kein technischer Ausfall war, markiert eine neue Stufe des hybriden Drucks: Selbst wenn der Dienst innerhalb von Stunden wiederhergestellt wird, kann der Effekt des Misstrauens gegenüber dem staatlichen Warnsystem viel länger anhalten und zusätzliche Anstrengungen erfordern, um das öffentliche Vertrauen in die Sicherheit wiederherzustellen.