Cyberkriminelle haben ihr Arsenal an Angriffsmethoden auf Fahrzeugsysteme erheblich erweitert und gehen weit über die gewohnten Bluetooth- und Wi-Fi-Kanäle hinaus. Laut Marktexperten, auf die sich die Zeitung „Iswestija“ beruft, nutzen Angreifer im Jahr 2026 aktiv Schwachstellen von Elektroauto-Ladestationen, Alarmsystemen und der digitalen Infrastruktur von Carsharing-Diensten aus. Nach Schätzungen der AG „GLONASS“ wurden zwischen Januar und Oktober 2026 in Russland etwa 120 bis 130 Cyberangriffe auf Fahrzeugsysteme registriert. Obwohl dieser Wert unter dem des Vorjahreszeitraums liegt, warnen Experten, dass dieser Rückgang nur vorübergehend ist und auf die Anpassung der Angreifer an neue Eindringvektoren zurückzuführen ist.
Klassische Methoden bleiben aktuell
Trotz des Aufkommens neuer Vektoren bleiben grundlegende Angriffstechniken relevant. Kriminelle nutzen weiterhin die Signalverstärkung von Funkschlüsseln – den sogenannten Relay-Angriff –, bei dem ein Gerät das Schlüsselsignal abfängt und verstärkt, um das Auto aus der Ferne zu öffnen. Eine weitere verbreitete Methode ist der Zugriff auf den CAN-Bus über die Verkabelung oder den OBD-Diagnoseanschluss, was dem Angreifer direkten Zugriff auf die Bordcomputer ermöglicht: von der Steuerung der Türschlösser und Fensterheber bis hin zur Manipulation von Zünd- und Bremssystemen. Diese Methoden bleiben laut Experten aufgrund ihrer relativen Umsetzungsleichtigkeit und der niedrigen Einstiegshürde für den Angreifer am weitesten verbreitet.
Ladestationen als neuer Einstiegspunkt
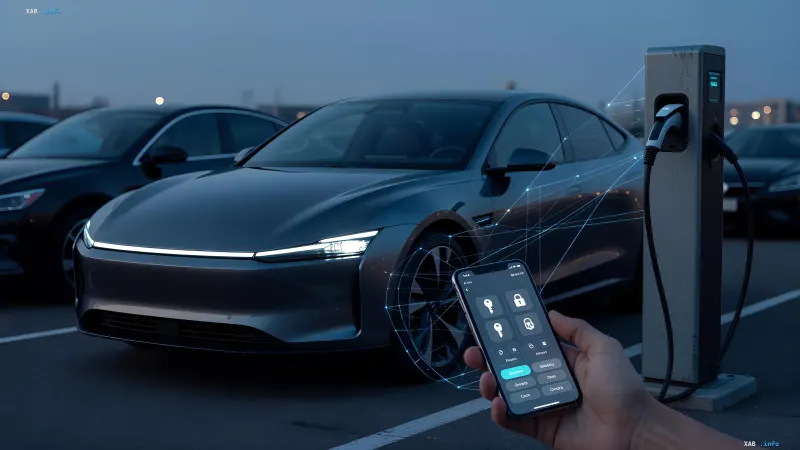
Die wichtigste Neuerung des Jahres 2026 ist die Nutzung der Ladeinfrastruktur für Elektroautos als Angriffskanal. Schwachstellen in der Firmware und den Kommunikationsprotokollen von Ladestationen ermöglichen es, Ladevorgänge abzufangen, Geräte aus der Ferne abzuschalten und Kostenberechnungen zu manipulieren. Für den Elektroautobesitzer bedeutet dies nicht nur finanzielle Verluste, sondern auch das Risiko eines unbefugten Zugriffs auf die Daten des Bordcomputers, der während des Ladevorgangs Informationen mit der Station austauscht. Die Risiken werden durch die Integration von Batteriemanagementsystemen (BMS) mit Cloud-Diensten der Autohersteller noch verschärft: Die Kompromittierung eines Gliedes in dieser Kette kann dem Angreifer die Kontrolle über Batterieparameter ermöglichen, einschließlich deren Degradation und Überhitzungsschutz.
Carsharing und Logistik im Visier
Die Ziele der Angriffe sind 2026 deutlich breiter gefächert als nur Privatbesitzer. Carsharing-Unternehmen, gewerbliche Flotten, Logistikplattformen und sogar Tankstellennetze geraten ins Risiko. Das Hacken der digitalen Infrastruktur von Carsharing-Diensten kann zu massiven Zugriffen auf persönliche und Zahlungsdaten von Kunden, zur Überwachung von Nutzerbewegungen, zur Blockierung ganzer Fahrzeugflotten und zu Störungen in Lieferketten führen. Für Logistikunternehmen, deren Arbeit auf vernetzten Fahrzeugen und cloudbasierten Dispositionssystemen basiert, kann ein solcher Vorfall den Betrieb tagelang lahmlegen.
Dynamik und Prognose: Bis 2027 wird die Bedrohung wachsen
Im Jahr 2025 wurden in Russland 430 Cyberangriffe auf Fahrzeugsysteme registriert – 21 % mehr als 2024. Den aktuellen Rückgang der Vorfälle im Jahr 2026 erklären Experten nicht mit einer gestärkten Sicherheit, sondern mit einer Phase, in der die Angreifer ihre Taktik auf neue Vektoren umstellen. Ihrer Prognose nach wird die Zahl der Cyberangriffe 2027 wieder steigen. Ein wesentlicher Treiber wird der Anstieg der Verkäufe von Elektroautos und Fahrzeugen mit vernetzten Cloud-Diensten, mobilen Apps und Fernsteuerungsfunktionen sein. Je größer der „digitale Perimeter“ eines Fahrzeugs, desto breiter die Angriffsfläche – und desto schwieriger ist es, Schutz an jedem Glied der Kette zu gewährleisten.
Was Besitzer und Unternehmen tun sollten
Experten empfehlen Autoherstellern und Infrastrukturbetreibern, regelmäßig Schwachstellen-Audits für Ladestationen und Cloud-Dienste durchzuführen, Netzwerksegmentierung einzuführen und eine Mehrfaktor-Authentifizierung für den Zugriff auf Bordcomputer einzurichten. Privatnutzern wird geraten, das Auto nicht an unbekannte Ladestationen anzuschließen, die Firmware des Bordcomputers bei verfügbaren Patches zu aktualisieren und Zugriffsrechte in mobilen Auto-Steuerungs-Apps einzuschränken. Für Carsharing- und Logistikunternehmen ist eine Trennung der Netzwerke für Fahrzeugsteuerung und Unternehmens-IT sowie die Überwachung auf anormale Aktivitäten in CAN-Bussen und Cloud-APIs von entscheidender Bedeutung.