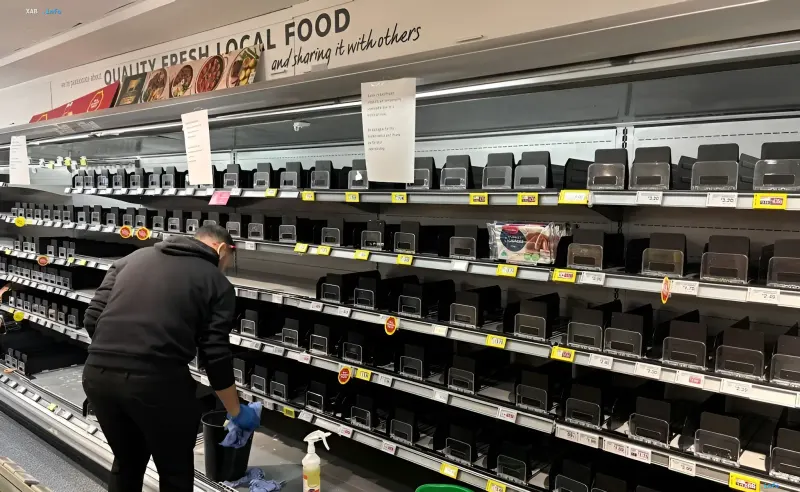
Anfang November 2026 zog eine in ihrer Logik ungewöhnliche Cyberattacke durch den Einzelhandel in mehreren europäischen Ländern. Die Angreifer versuchten nicht, Bankdaten zu stehlen, staatliche Server zu kapern oder ein Kraftwerk lahmzulegen – ihr Ziel war die Betriebstemperatur von Kühlschränken und Gefriertruhen in Supermärkten. Laut Reuters betraf der am 2. November registrierte Vorfall Handelsketten in Belgien, Luxemburg, Schweden, Irland und einigen anderen Ländern. Große Einzelhandelsgruppen wie Ahold Delhaize, Colruyt, ICA, Coop, Carrefour und Musgrave meldeten Probleme. Statt Geld zu erbeuten, veränderten Hacker die Klimasteuerungsparameter, was zu schnellem Verderb von Lebensmitteln führte und die Geschäfte zwang, Waren aus Sicherheitsgründen zu entsorgen.
Ausmass: Von fünfzehn Geschäften in Belgien bis zu fünfzig Grad in Schweden
Die betroffenen Ketten nannten konkrete Zahlen. In Belgien bestätigte Carrefour, dass Störungen 15 Filialen betrafen; in Irland traten Probleme in 13 SuperValu-Märkten auf, und auch einige IKEA-Filialen zählten zu den Betroffenen. Am anschaulichsten war der Fall in Schweden, wo in einer ICA-Fililale die Temperatur in einer Gefriertruhe auf 50 Grad Celsius anstieg. Mitarbeiter entdeckten die Anomalie erst Stunden nach den Systemänderungen, wodurch ein Großteil der Bestände vernichtet werden musste. Wichtig ist, dass dies kein Einzelfall war: Etwa drei Wochen vor November hatte ein ähnlicher Angriff Frankreich getroffen und Hunderte Märkte verschiedener Ketten erfasst, wo abnormale Temperaturen zum Verderben von Lebensmitteln und in Einzelfällen sogar zu Bränden führten.
Wie die „unsichtbare Tür“ funktioniert: IoT und der Danfoss-Controller
Hinter einem gewerblichen Standardkühlschrank verbirgt sich ein komplexes technisches System: Controller, Temperatursensoren, Kompressoren, Abtausysteme und Überwachungssoftware, die die Steuerung Dutzender oder Hunderter Geräte von einer zentralen Stelle aus ermöglichen. Viele dieser Systeme bieten Lieferanten und Wartungspersonal Fernzugriff für Einrichtung und Fehlerbehebung – ein entscheidender Vorteil des Internet der Dinge (IoT). Genau dieser Zugriff wurde zum Einfallstor. Laut einem im August von der Clarity-Gruppe Team82 veröffentlichten Forschungsbericht weist der Danfoss AK-SM 800A Controller, der häufig in Kühlanlagen von Supermärkten, Lagern und Fabriken eingesetzt wird, schwerwiegende Schwachstellen auf: einen versteckten Authentifizierungsmechanismus zur Umgehung des Standard-Logins sowie Mängel an der Verwaltungsschnittstelle, die zu Remotecodeausführung und Gerätestörungen führen.
Patch, CVE und das systemische Problem veralteter Hardware
Danfoss hat ein Update zur Behebung der Schwachstellen veröffentlicht: Der Sicherheitshinweis DSA-2025-08-01 dokumentiert zwei Schwachstellen – CVE-2025-41451 und CVE-2025-41452 –, die Controller-Versionen von AK-SM 8xxA vor Version 4.3.1 betreffen. Experten betonen jedoch, dass Industrie-Steuerungsanlagen auf eine lange Lebensdauer ausgelegt sind, während Firmware-Updates, Änderungen von Standardpasswörtern und Sicherheitskonfigurationsprüfungen unregelmäßig durchgeführt werden; einige vor Jahren installierte Systeme bleiben ohne aktuelle Patches im Netz. Hacker müssen nicht in einen Laden einbrechen, physische Geräte beschädigen oder direkten Zugriff auf Waren haben – das Eindringen in das digitale Steuerungssystem reicht aus, um einen Kühlschrank in ein Werkzeug zur Schadensverursachung zu verwandeln.
Ermittlungen ohne Antworten: Motive und Urheberschaft ungeklärt
Europäische Behörden ermitteln, doch zum Zeitpunkt der Veröffentlichung sind die Identitäten der Täter, ihre Motive und der endgültige Zusammenhang zwischen dem November-Angriff und dem früheren Vorfall in Frankreich nicht geklärt. Öffentliche Beweise für eine staatlich unterstützte Operation liegen nicht vor. Für eine Wirtschaft, die zunehmend auf Maschinen-zu-Maschinen-Kommunikation beruht, ist dieser Vorfall ein Alarmsignal: Selbst banalste Haushalts- und Industriegeräte werden zu Hintertüren, über die wirtschaftliche Aktivitäten und der Alltag gestört werden können, ohne traditionelle Cyber-Ziele anzugreifen.