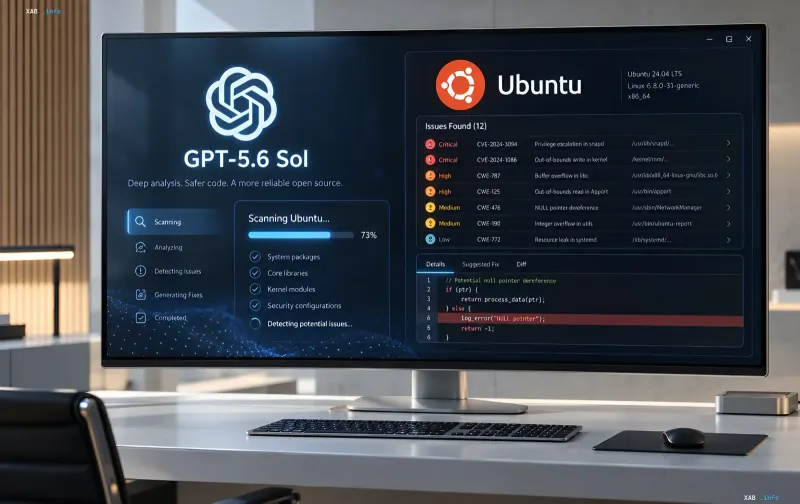
Das KI-Modell GPT-5.6 Sol hat eine gefährliche Schwachstelle in der Ubuntu-Distribution entdeckt, die bei Ausnutzung Angreifern die Kontrolle über Server hätte verschaffen können. Dies berichtete Max Justich, Chief Technology Officer des Start-ups Charge Robotics, der das neuronale Netz zur Analyse von Programmcode eingesetzt hatte. Seinen Angaben zufolge benötigte das System gerade einmal zwei Stunden, um einen äußerst verzwickten Bug zu identifizieren, den menschliche Analysten nur mit extremem Aufwand manuell hätten finden können. Der Fall demonstriert, dass mithilfe von KI selbst Spezialisten mit geringer Erfahrung in der Lage sind, schwerwiegende Softwarefehler aufzuspüren.
Wie die KI den verzwickten Bug fand
Laut Max Justich setzte er die Künstliche Intelligenz auf genau jenen Codeabschnitt an, in dem vor einigen Jahren bereits ein Problem registriert worden war. Der Entwickler bat das System, nach ähnlichen oder noch komplexeren Fehlern in diesem Bereich zu suchen. Das Modell verarbeitete den Code und fand die Schwachstelle innerhalb von zwei Stunden – etwas, das laut Einschätzung des Forschers manuell nur sehr schwer zu entdecken gewesen wäre. Genau die Kombination aus einer bereits bekannten „Stelle“ im Code und der Fähigkeit der KI, komplexe Szenarien durchzurechnen, ermöglichte die Aufdeckung des in der verschachtelten Logik verborgenen Fehlers.
Reaktion von Debian und Patch-Veröffentlichung
Die Informationen über die Schwachstelle leitete der Forscher umgehend an das Team des Debian Project weiter. Die Entwicklerspezialisten bereiteten rasch ein Sicherheitsupdate vor und veröffentlichten es, womit der Exploit behoben wurde. Zum Zeitpunkt der Veröffentlichung lagen keine Berichte darüber vor, dass Angreifer diese Lücke bereits ausgenutzt hatten. Dennoch unterstreicht allein die Tatsache der schnellen Patch-Veröffentlichung, dass derartige Fehler in Open-Source-Software eine sofortige Reaktion erfordern, bevor sie zum Gegenstand von Massenangriffen werden.
OpenAIs breite Offensive im Bereich Cybersicherheit
Vor diesem Hintergrund kündigte OpenAI ein spezialisiertes Modell namens ChatGPT Cyber an, das gezielt für Aufgaben der Cybersicherheit entwickelt wurde. Das Unternehmen veröffentlichte zudem die Ergebnisse einer großgelegten Programmcode-Überprüfung mittels KI: Bei der Analyse des Linux-Kernels fand das System 948 potenzielle Probleme, im Browser Firefox zudem 81 zuvor unbekannte Schwachstellen. Dabei betont OpenAI, dass diese Funde noch überprüft werden müssen, da nicht jedes entdeckte Problem zwangsläufig eine reale Schwachstelle darstellt. Darüber hinaus plant das Unternehmen, 1 Milliarde US-Dollar zur Unterstützung von Spezialisten bereitstellen, die für den Schutz kritischer Infrastrukturen, insbesondere von Stromnetzen und Wasserversorgungssystemen, verantwortlich sind.
Zweifachnutzen: Hilfe für Experten und Bedrohung durch Hacker
Fachleute warnen, dass die Zeit zur Stärkung des Schutzes digitaler Systeme begrenzt ist: KI-Modelle entwickeln sich rasant weiter, und ihre Fähigkeiten zum Aufspüren von Schwachstellen wachsen kontinuierlich. Gleichzeitig werden diese Werkzeuge nicht nur für Cybersicherheitsexperten, sondern auch für Hacker immer zugänglicher. Eine besondere Bedrohung stellen ihrer Ansicht nach Open-Source-Versionen von Modellen ohne integrierte Beschränkungen dar – sie können genutzt werden, um Schwachstellen in Software zu suchen und Cyberangriffe vorzubereiten.
Das Zeitfenster schließt sich
Der Fall der Ubuntu-Schwachstelle ist ein anschauliches Beispiel dafür, wie KI das Kräfteverhältnis in der Cybersicherheit verändert. Einerseits ermöglichen neuronale Netze das schnellere Finden und Schließen von Lücken in Open-Source-Software, andererseits stehen dieselben Methoden auch Angreifern zur Verfügung. Experten sind der Ansicht, dass genau jetzt, wo die Fähigkeiten der Modelle noch nicht in „reiner“ Form massenhaft verfügbar sind, Entwickler und Infrastrukturbetreiber ein Zeitfenster zur Stärkung ihrer Abwehr haben, das sich mit der technologischen Entwicklung rasant verringern wird.