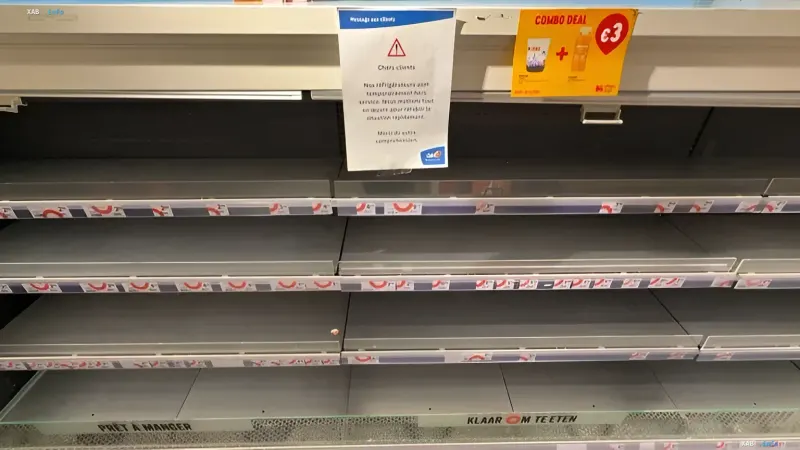
In der Nacht zum 2. November 2026 Ortszeit verübten Cyberkriminelle einen koordinierten Angriff auf Kühlanlagen von Supermärkten und Gastronomiebetrieben in Europa. Laut Reuters wurden die Temperaturen in Gefriertruhen und Kühlschränken anomal erhöht – in einigen Fällen auf bis zu 50 Grad Celsius. Bis zum 3. November meldeten mindestens 11 europäische Länder betroffene Vorfälle. Die Geschäfte mussten verdorbene Lebensmittel eilig aus den Regalen nehmen und in einigen Fällen Waren, die Qualitätsstandards nicht mehr entsprachen, komplett entsorgen. Auf in sozialen Medien veröffentlichten Fotos sind leere Regale in Geschäften zu sehen, wo Hinweisschilder mit zweisprachigen Aufschriften auf Französisch und Niederländisch – «Prêt à manger» und «Klaar om te eten» – auf den Verzehrfertigkeitsstatus hinwiesen, die nun ihres Inhalts beraubt sind.
Angriffstechnik: Fernsteuerung als Eindringungskanal
Ein Hauptmerkmal des Vorfalls war, dass die Hacker keinen physischen Zugriff auf die Geräte benötigten. Laut Professor Awais Rashid, Cybersicherheitsexperte an der University of Bristol (Großbritannien), in einem Interview mit Aljazeera werden viele Kühlsysteme in Supermärkten ferngesteuert, teilweise von externen Wartungsunternehmen, sind jedoch nicht mit der notwendigen Sicherheitssoftware aktualisiert. «Viele dieser Steuerungssysteme haben sogar das Ende ihres technischen Support-Lebenszyklus erreicht», betonte er. Stephane Moeelans, CEO des belgischen Kühlanlagenentwicklers Sabcobel, teilte Euronews mit, dass während der Angriffe das Kühlsystem in den Abtau Modus geschaltet wurde. «Die Behebung der Schwachstelle ist nicht nur ein Software-Update; in einigen Fällen erfordert sie eine Änderung der Systemkonfiguration und der Verbindungsmethoden», erklärte Moeelans.
Reaktion der Regulierungsbehörden und dringende Maßnahmen der Einzelhändler
Die Agentur der Europäischen Union für Cybersicherheit (ENISA) forderte dringend einen koordinierten und schnellen Informationsaustausch, um auf die großflächigen Angriffe zu reagieren. Am 3. November führten europäische Einzelhändler außerplanmäßige Systemupdates durch, überprüften Schwachstellen und trennten potenziell kompromittierte Kühlanlagen vom Netz. Der EU-Kommissar für Landwirtschaft und Ernährung, Christophe Hansen, erklärte, die jüngsten Vorfälle zeugten von einer absichtlichen Störung der Lieferketten und der Untergrabung des öffentlichen Vertrauens. Gleichzeitig bestätigte er, dass die EU-Lebensmittelsicherheit im Großen und Ganzen nicht gefährdet ist, die Menge an verdorbenen Lebensmitteln und die wirtschaftlichen Verluste der Unternehmen jedoch große Sorge bereiten.
Wirtschaftliche Folgen und Bedrohung der Lieferketten
Zu den direkten Verlusten gehören die Kosten für vernichtete Waren, Reparaturkosten für Geräte, Sicherheitsüberprüfungen und die Systemwiederherstellung. Für kleine Einzelhändler können diese Kosten einen kritischen finanziellen Druck erzeugen. Darüber hinaus basieren moderne Lebensmittelvertriebssysteme auf einer lückenlosen Kühlkette, insbesondere bei frischen und tiefgekühlten Waren. Treten Vorfälle gleichzeitig an mehreren Standorten auf oder ziehen sie sich hin, wird die Lieferkoordination gestört, was die Logistikkosten erhöht und die Marktfähigkeit zur Deckung der Nachfrage verringert. Bemerkenswert ist, dass wenige Wochen zuvor Hunderte von Supermärkten in Frankreich bereits ähnlichen Angriffen ausgesetzt waren, was auf einen systemischen statt auf einen Einzelfallcharakter der Bedrohung hinweist.
Mehr als nur Kühlschränke: Verwundbarkeit kritischer Infrastrukturen
Experten betonen, dass die beim Kühlschrank-Angriff verwendeten Fernsteuerungstechnologien auch in Gebäudeleittechnik, Wasserversorgung, Energiewirtschaft, Lagerhaltung und Transport eingesetzt werden. Professor Rashid wies darauf hin, dass solche Vorfälle neben finanziellen Schäden für Unternehmen auch die öffentliche Wahrnehmung der Zuverlässigkeit lebenswichtiger Dienste beeinträchtigen. Bisher wurden Cyberangriffe vor allem mit Datendiebstahl oder Finanzbetrug assoziiert, doch die europäischen Vorfälle vom November 2026 zeigten eine neue Schadensklasse: direkte Auswirkungen auf den physischen Betrieb von Anlagen mit materiellen Konsequenzen in der realen Welt.