Spezialisten der Einheit BI.ZONE Threat Intelligence haben nach einer Analyse von Untergrundmärkten einen massiven Anstieg von Angeboten für macOS-Schadsoftware verzeichnet. In den ersten neun Monaten des Jahres 2026 stieg die Zahl der Inserate für Malware auf der Apple-Plattform im Vergleich zum Vorjahreszeitraum um das Sechsfache. Vergleicht man die aktuellen Zahlen mit den Daten aus den Jahren 2023–2024, liegt das Wachstum bei über einem Drittel des früheren Volumens. Während solche Programme früher in begrenzten Chargen und mit spürbaren Unterbrechungen verkauft wurden, tauchen im Jahr 2026 fast monatlich neue Angebote auf, was auf einen Übergang des Marktes von episodischer Aktivität zu einem stetigen Angebotsstrom hindeutet.
Preisspanne und Angebotsstruktur
Die Kosten für Tools auf dem Schwarzmarkt variieren zwischen 70 US-Dollar für einfache Hilfsprogramme und 20.000 US-Dollar für Komplettlösungen. Laut Forschern sind die teuersten Posten nicht die Schadmodule selbst, sondern begleitende Dienste: Digitale Signatur- und Notarize-Dienste (Notarization) für Apps zur Umgehung von Apples integrierten Schutzmechanismen werden von Verkäufern mit bis zu 1.500 US-Dollar pro Vorgang veranschlagt. Dies ermöglicht es Angreifern, den Schadcode als legitime, vom Gatekeeper verifizierte Anwendung darzustellen, was die Wahrscheinlichkeit einer Blockierung bei der Installation erheblich verringert.
Richtungswechsel: Von Stealern zur Verwaltungsinfrastruktur
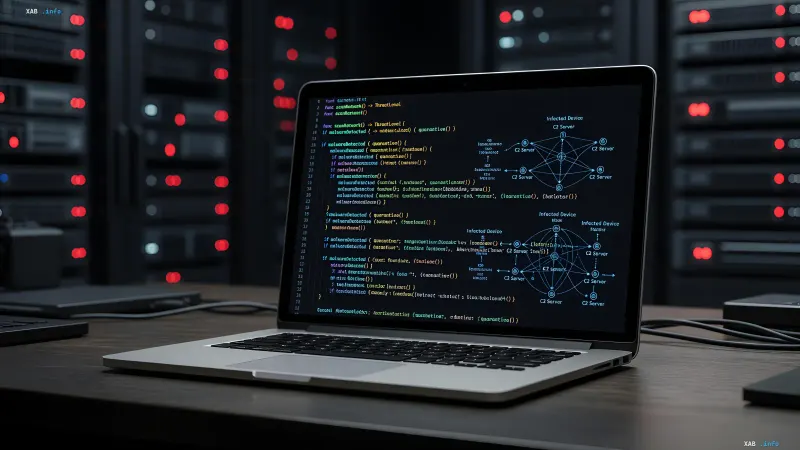
Auch die Zusammensetzung des angebotenen Arsenals hat sich qualitativ verändern. Dominierten in den Vorjahren noch spezialisierte Programme zum Diebstahl von Browserdaten und Krypto-Wallets, rückten 2026 Remote Access Trojans (RATs) und Command-and-Control-Plattformen (C2) in den Vordergrund. Der Übergang zu Infrastrukturlösungen bedeutet, dass Angreifer nicht an einem einmaligen Datendiebstahl interessiert sind, sondern an einer langfristigen Präsenz im kompromittierten System mit Möglichkeiten zur Fernverwaltung, lateralen Bewegung und Privilegienerweiterung. Ein eigener Marktsektor sind fertige C2-Frameworks, die koordinierte Aktionen auf mehreren infizierten Knoten gleichzeitig ermöglichen.
Verbreitungsmethoden und beanspruchte technische Merkmale
Zur Bereitstellung des Schadcodes wird aktiv Social Engineering eingesetzt: Nutzer werden dazu gebracht, Befehle manuell im Terminal auszuführen oder vorbereitete Dateien zu öffnen, wodurch Standard-Schutzmechanismen umgangen werden. Verkäufer werben in ihren Angeboten mit der Unterstützung von Apple-Silicon-Prozessoren, der Verwendung der Programmiersprache Rust in der Malware-Architektur und fortschrittlichen Methoden der Code-Verschleierung. BI.ZONE betont jedoch, dass eine Überprüfung dieser Eigenschaften ohne Zugriff auf reale Programmbeispiele unmöglich ist und einige Aussagen Marketingcharakter haben könnten, um den wahrgenommenen Wert des Angebots zu steigern.
Unternehmensrisiken und Zukunftsaussichten
Nach Einschätzung der BI.ZONE-Analysten hört macOS allmählich auf, ein Nischen- und „seltenes“ Ziel für Cyberkriminelle zu sein. Die Kompromittierung eines einzigen Arbeitsplatzrechners auf der Apple-Plattform kann den Zugriff nicht nur auf persönliche Nutzerdaten eröffnen, sondern auch auf SSH-Verbindungen, Zugangsdaten für Cloud-Dienste sowie Einstellungen und Konfigurationen von KI-Tools, die in die Unternehmensinfrastructure integriert sind. Unter den Bedingungen des massiven Wechsels von Unternehmen zu hybriden Arbeitsmodellen und der aktiven Einführung generativer KI in Arbeitsprozesse wird jeder Mac-Laptop eines Mitarbeiters zu einem potenziellen Zugangsknoten zu kritischen Unternehmensressourcen, was die Kosten eines erfolgreichen Angriffs und die Motivation der Angreifer zur Beherrschung der Plattform massiv erhöht.