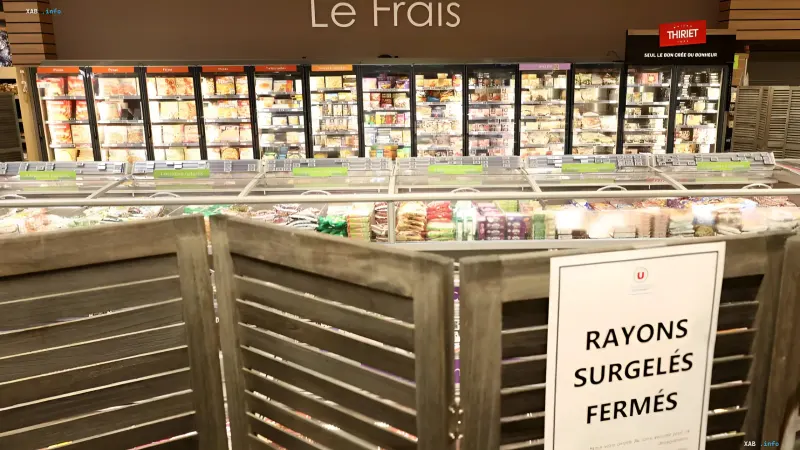
Unbekannte Cyberkriminelle haben einen beispiellosen Angriff auf die physische Infrastruktur des französischen Einzelhandels gestartet, indem sie vernetzte Kühlanlagen aus der Ferne übernahmen. In Hunderten von Supermärkten im ganzen Land wurden die Temperaturen in Kühl- und Gefrierschränken über Nacht zwangsweise auf 50 °C erhöht, was nicht nur zum völligen Verderben von Tonnen von Frisch- und Tiefkühlkost, sondern auch zu lokalen Geräumbränden führte.
Ausmass des Cyberangriffs auf den Einzelhandel
Am schwersten von den Aktionen der Angreifer betroffen war die grosse französische Supermarktkette Intermarché, die zur Les Mousquetaires-Gruppe gehört. Der Vorfall betraf rund 150 Filialen dieser Kette sowie Standorte anderer grosser Marktteilnehmer wie Cooperative U und Carrefour. Die Staatsanwaltschaft Paris und die Nationale Agentur für Cybersicherheit Frankreichs (ANSSI) leiteten umgehend offizielle Ermittlungen ein, um die Hacker zu identifizieren und mögliche neue Angriffswellen auf die kritische Infrastruktur des Landes zu verhindern.
Schwachstellen in Danfoss-Geräten
Bei einer vorläufigen technischen Analyse stellten Sicherheitsexperten fest, dass Hacker die Schutzbarrieren durch Schwachstellen in industriellen Danfoss-Steuerungen durchbrechen konnten. Konkret nutzten die Täter Fehler in veralteten Firmware-Versionen von Steuerungsgeräten aus, auf denen Software lief, die zwar vor langer Zeit veröffentlicht, aber von den Ladenbesitzern nicht aktualisiert worden war. Eine solche Vernachlässigung der Cybershygiene ermöglichte es unbefugten Dritten, die vollständige Kontrolle über die Temperaturregime kritischer Handelseinrichtungen zu erlangen.
Internationale Resonanz und Folgen
Parallel zu den Ereignissen in Frankreich gab der niederländische Handelsriese Ahold Delhaize schwerwiegende Störungen und eine vorübergehende Aussetzung der Lebensmittelieferungen aufgrund von Cybersicherheitsproblemen bekannt. Obwohl ein direkter technologischer oder organisatorischer Zusammenhang zwischen dem französischen Vorfall und den niederländischen Ausfällen von kompetenten Stellen bisher nicht offiziell bestätigt wurde, sind sich Experten einig, dass beide Situationen kritische Schwachstellen in modernen Lieferketten offenbaren.
Widersprüchliche Daten
Während sich offizielle Stellen und die meisten Fachmedien einig sind, dass die Ursache des Vorfalls die Ausnutzung von Schwachstellen in den Geräten eines bestimmten Herstellers war, kursieren in einigen unabhängigen Quellen und Telegram-Kanälen Versionen über eine mögliche Beteiligung interner Insider oder einer koordinierten Hacktivisten-Gruppe. Dennoch beharrt die ANSSI auf dem technischen Charakter der Schwachstelle über Fernzugriff und schliesst die Version eines direkten physischen Eingriffs vor Ort aus.
Gefahren für das Internet der Dinge
Dieser Angriff hat die kolossale und unterschätzte Gefahr des Internets der Dinge (IoT) und der Betriebstechnologien im modernen Einzelhandel drastisch verdeutlicht. Die Vernachlässigung regelmässiger Updates der grundlegenden Controller-Software ermöglichte es Cyberkriminellen, den Handelsketten einen Millionenschaden zuzufügen und die Stabilität der Lebensmittelversorgung in ganzen Regionen Frankreichs zu gefährden.