Microsoft hat mit dem geschlossenen Test einer neuen Unternehmensfunktion namens „Remote Lock“ (Entfernte Sperre) begonnen, mit der IT-Administratoren gestohlene oder verlorene Windows-Geräte aus der Ferne sperren können, ohne dabei Benutzerdaten zu löschen. Laut dem Portal Bleeping Computer ist die Funktion auf Maschinen verfügbar, die auf Windows 11 Insider Preview-Builds im Beta-Kanal (Build 26320.10003) und Experimental-Kanal (Build 26340.10013) aktualisiert wurden. Unterstützt werden die Editionen Windows Enterprise, Education und Pro. Die Verwaltung der Sperre erfolgt über benutzerdefinierte Konfigurationsprofile in Microsoft Intune für Geräte, die in Microsoft Entra oder einer hybriden Domäne eingebunden sind, sowie für Geräte, die in der Mobilgeräteverwaltung (MDM) registriert sind.
Wie die Sperre technisch funktioniert
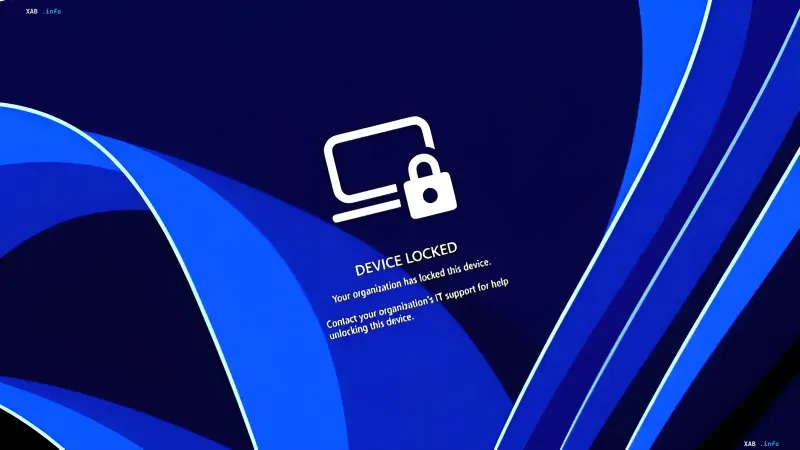
Nach der Aktivierung von Remote Lock beendet das System alle aktiven Sitzungen, verbirgt sämtliche Anmeldeoptionen und zeigt den Bildschirm „DEVICE LOCKED“ an, der darauf hinweist, dass das Gerät von der Organisation gesperrt wurde. Das Entsperren eines solchen Computers ist ausschließlich über Intune möglich: Die Verwendung von PINs, Passwörtern, lokalen Administratorkonten oder Web-Authentifizierung wird unmöglich. Gleichzeitig stellt Microsoft klar, dass die Anmeldedaten des Benutzers selbst gültig bleiben und weiterhin für die Anmeldung an anderen, nicht gesperrten Geräten genutzt werden können.
Was mit Daten und Schutz geschieht
Der entscheidende Unterschied zwischen Remote Lock und dem üblichen „Bereinigen“ (Wiping) eines Geräts ist die Erhaltung der Informationen. Laut Stephen Lines, Kommunikationsleiter für das Windows Insider-Programm, „werden keine Daten gelöscht: Das Gerät bleibt im Verwaltungssystem registriert, der BitLocker-Schutz läuft weiter und die Benutzerdateien bleiben an ihrem Platz“. Die Sperre bleibt auch nach einem Neustart oder bei fehlender Netzwerkverbindung bestehen, und nach ihrer Aufhebung durch den Administrator kann der Benutzer genau dort weitarbeiten, wo er aufgehört hat.
Einschränkungen und Empfehlungen für Administratoren
Microsoft betont, dass Remote Lock das Gerät weder vom Unternehmensnetzwerk isoliert noch Daten löscht – für diese Aufgaben sind in Intune separate Isolierungs- und Bereinigungsfunktionen vorgesehen. Das Unternehmen empfiehlt außerdem, BitLocker eingeschaltet zu lassen, da die Windows-Wiederherstellungsumgebung (Windows Recovery Environment), der abgesicherte Modus (Safe Mode) und das Booten von einem USB-Laufwerk oder anderen externen Medien zugänglich bleiben und potenziell von einem Angreifer zur Neuinstallation des Systems (Reimaging) oder zum Extrahieren der Festplatte genutzt werden könnten.
Kontext: Erweiterung von FIDO2- und Datenschutzfunktionen
In denselben Windows 11-Vorabversionen testet Microsoft erweiterte Funktionen zur Verwaltung von Sicherheitsschlüsseln: Benutzer können einzelne in FIDO2 (Fast Identity Online 2) gespeicherte Schlüssel anzeigen und verwalten, während Administratoren Unternehmensparameter konfigurieren können, darunter die obligatorische Benutzerüberprüfung, die minimale PIN-Länge und die Unternehmensattestierung (enterprise attestation). Bereits im August hatte das Unternehmen Datenschutztools angekündigt, mit denen ausgewählt werden kann, welche Desktop-Anwendungen Zugriff auf Mikrofon, Kamera und genaue Standortdaten erhalten dürfen.