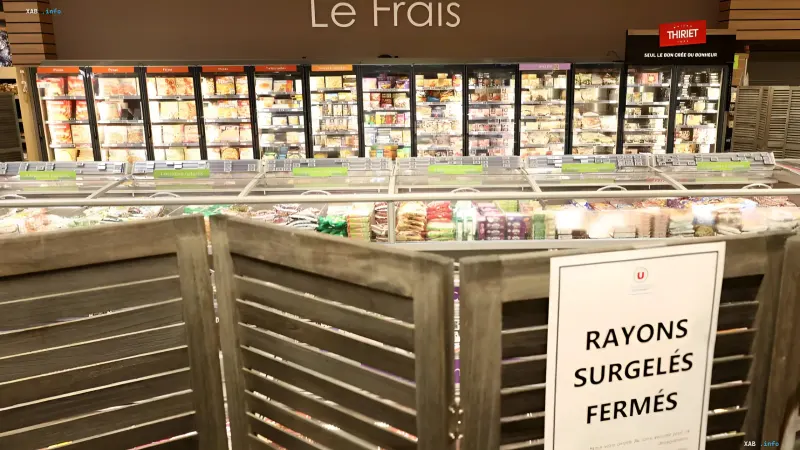
Неустановленные киберпреступники провели беспрецедентную атаку на физическую инфраструктуру французского ритейла, удаленно перехватив управление подключенными к сети холодильными установками. В сотнях супермаркетов по всей стране температура в холодильниках и морозильниках была принудительно поднята до 50°C в течение ночи, что привело не только к полной порче тонны свежемороженых продуктов, но и к локальным возгораниям оборудования.
Масштабы кибератаки на ритейл
Наиболее серьезно от действий злоумышленников пострадала крупная французская сеть Intermarché, входящая в группу Les Mousquetaires. Инцидент затронул около 150 магазинов этой сети, а также заведения других крупных игроков рынка, включая Cooperative U и Carrefour. Парижская прокуратура совместно с Национальным агентством по кибербезопасности Франции (ANSSI) незамедлительно начали официальное расследование происшествия, чтобы установить личности хакеров и предотвратить возможные новые волны атак на критическую инфраструктуру страны.
Уязвимости в оборудовании Danfoss
В ходе предварительного технического анализа эксперты по безопасности выяснили, что хакеры смогли пробить защитные барьеры через уязвимости в промышленных контроллерах Danfoss. В частности, злоумышленники воспользовались уязвимостями в устаревших версиях прошивок контроллеров управления, где использовался давно выпущенный, но своевременно не обновленный владельцами торговых точек софт. Подобная халатность в вопросах кибергигиены позволила посторонним лицам получить полный контроль над температурными режимами критического торгового оборудования.
Международный резонанс и последствия
Параллельно с французскими событиями о серьезных сбоях и временной приостановке доставки продуктов из-за проблем с кибербезопасностью объявил нидерландский гигант Ahold Delhaize. Хотя прямая технологическая или организационная связь между французским инцидентом и нидерландскими сбоями на данный момент официально не подтверждена компетентными ведомствами, эксперты сходятся во мнении, что обе ситуации обнажают критические слабые места в современных цепочках поставок.
Противоречивые данные
В то время как официальные ведомства и большинство профильных СМИ сходятся на том, что причиной инцидента стала эксплуатация уязвимостей в оборудовании конкретного производителя, в некоторых независимых источниках и телеграм-каналах циркулируют версии о возможной причастности внутренних инсайдеров или скоординированной группировки хактивистов. Тем не менее, ANSSI настаивает на техническом характере уязвимости через удаленный доступ, исключая версию прямого физического вмешательства на объектах.
Угрозы для интернета вещей
Данная атака наглядно подсветила колоссальную и недооцененную опасность интернета вещей (IoT) и операционных технологий в современном секторе розничной торговли. Пренебрежение регулярным обновлением базового программного обеспечения контроллеров позволило киберпреступникам нанести многомиллионный материальный ущерб торговым сетям и поставить под угрозу стабильность продовольственного снабжения целых регионов Франции.