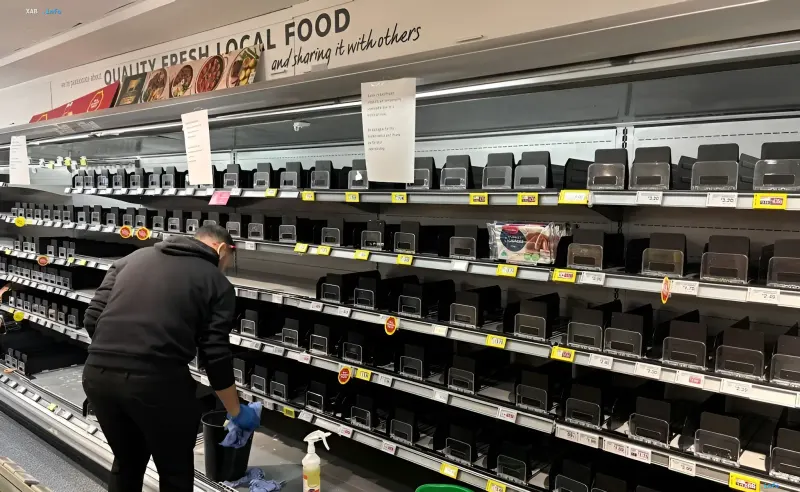
В начале ноября 2026 года по розничным сетям нескольких европейских стран прошла необычная по своей логике кибератака. Злоумышленники не пытались украсть банковские данные, захватить государственные серверы или вывести из строя электростанцию — их целью стала рабочая температура холодильников и морозильников в супермаркетах. По данным Reuters, инцидент, зафиксированный 2 ноября, затронул торговые сети в Бельгии, Люксембурге, Швеции, Ирландии и ряде других стран. О проблемах сообщили крупные розничные группы — Ahold Delhaize, Colruyt, ICA, Coop, Carrefour и Musgrave. Вместо кражи денег хакеры изменили параметры управления климатом, что приводило к быстрой порче продуктов и вынуждало магазины выбрасывать товар ради безопасности покупателей.
Масштаб: от пятнадцати магазинов в Бельгии до пятидесяти градусов в Швеции
Пострадавшие сети назвали конкретные цифры. В Бельгии Carrefour подтвердил, что сбои затронули 15 магазинов; в Ирландии проблемы возникли в 13 магазинах сети SuperValu, а несколько магазинов IKEA также оказались в числе пострадавших. Наиболее наглядным стал случай в Швеции: в одном из магазинов ICA температура в морозильной камере поднялась до 50 градусов Цельсия. Сотрудники обнаружили аномалию лишь спустя несколько часов после того, как в систему были внесены изменения, и значительная часть продукции была уничтожена. Важно, что это не был единичный эпизод: примерно за три недели до ноября аналогичная атака прошла по Франции, затронув сотни магазинов разных сетей, где аномальные температуры привели к порче продуктов и даже к пожарам в отдельных помещениях.
Как устроена «невидимая дверь»: IoT и контроллер Danfoss
За привычным промышленным холодильником скрывается сложная технологическая система: контроллеры, датчики температуры, компрессоры, системы размораживания и программное обеспечение мониторинга, позволяющее управлять десятками и сотнями устройств из центрального пункта. Многие из таких систем предоставляют поставщикам и обслуживающему персоналу удалённый доступ для настройки и устранения неполадок — ключевое преимущество Интернета вещей (IoT). Именно этот доступ стал точкой входа. По итогам исследования, опубликованного в августе группой Team82 компании Clarity, контроллер Danfoss AK-SM 800A, широко используемый в холодильных системах супермаркетов, складов и заводов, имеет серьёзные уязвимости: скрытый механизм аутентификации, позволяющий обойти стандартный вход, и недостатки административного интерфейса, ведущие к удалённому выполнению кода и нарушению работы устройства.
Патч, CVE и системная проблема устаревшего оборудования
Компания Danfoss выпустила обновление для устранения уязвимостей: в уведомлении о безопасности DSA-2025-08-01 зафиксированы две уязвимости — CVE-2025-41451 и CVE-2025-41452 — затрагивающие версии контроллеров AK-SM 8xxA, предшествующие версии 4.3.1. Однако, как подчёркивают эксперты, оборудование промышленного управления рассчитано на длительный срок службы, тогда как обновления прошивок, смена паролей по умолчанию и проверки конфигурации безопасности проводятся нерегулярно; часть систем установлена много лет назад и остаётся в сети без актуальных заплаток. Хакерам не нужно взламывать магазин, повреждать оборудование или иметь прямой доступ к товару — достаточно проникнуть в цифровую систему управления, чтобы превратить холодильник в инструмент нанесения ущерба.
Расследование без ответа: мотивы и причастность не установлены
Европейские власти ведут расследование, однако на момент публикации личности преступников, их мотивы и окончательная связь между ноябрьской атакой и более ранним инцидентом во Франции не установлены. В открытом доступе отсутствуют доказательства того, что это была операция, спонсируемая государством. Для экономики, всё больше основанной на взаимодействии между устройствами, этот эпизод стал тревожным сигналом: даже самые обыденные бытовые и промышленные приборы становятся лазейками, через которые можно нарушать экономическую деятельность и повседневную жизнь, не посягая на «традиционные» киберцели.