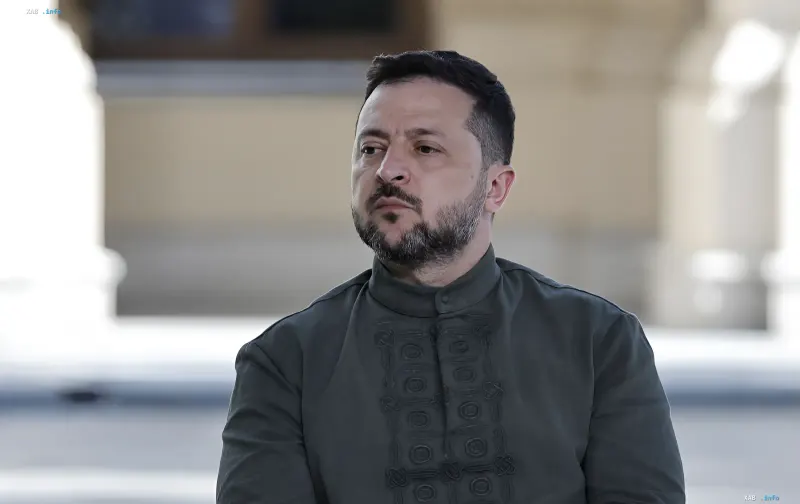
Президент Украины Владимир Зеленский публично подтвердил, что украинская сторона осуществила взлом российской системы экстренного оповещения. По его словам, эта операция стала ответом на предшествующую кибератаку Москвы, в ходе которой украинское приложение экстренных уведомлений было скомпрометировано и пользователям рассылались ложные предупреждения о ядерной угрозе. Заявление прозвучало в интервью президента ведущей PBS News Амне Наваз и было передано изданием РБК-Украина.
Фейковая «ядерная тревога» в украинском приложении
По данным украинских властей, инцидент разразился вечером воскресенья, 1 ноября. Пользователи мобильного приложения экстренных уведомлений получили сообщение о якобы неминуемой ядерной угрозе. Работа системы на время была приостановлена, а затем восстановлена. Одновременно на сайте с картой воздушных тревог вся территория Украины окрасилась в красный цвет, а в интерфейсе появились сообщения о якобы идущих уличных боях, а также о химической и радиационной опасности в Киеве. Спикер Воздушных сил Юрий Игнат в комментарии РБК-Украина подтвердил факт взлома приложения и подчеркнул, что ни одна из перечисленных угроз в действительности не существовала.
Ответный киберудар по российской системе
В интервью Амне Наваз Зеленский объяснил логику ответных действий: по его утверждению, Россия атаковала украинскую систему оповещения, и когда стало ясно, что удар направлен против гражданских лиц, Киев решил ответить. «Мы лишь отвечаем на их атаки. Они атаковали нашу систему. Это была кибератака», — цитирует президента издание. На следующий день, в понедельник, 2 ноября, российские власти сообщили, что хакеры получили доступ к их мобильному приложению экстренных извещений «Воздушная тревога», через которое пользователям были разосланы ложные тревоги. Таким образом, факт компрометации российского приложения подтверждается обеими сторонами, тогда как его приписывание украинской стороне исходит из заявления Зеленского.
Совпадение с завершением ограниченного перемирия
Как отмечается в материале, серии кибератак на приложения экстренного оповещения совпали по времени с завершением ограниченного перемирия. Это придаёт инцидентам дополнительный контекст: обе стороны фактически задействовали гражданскую инфраструктуру оповещения, которая предназначена для защиты населения, в качестве объекта и инструмента киберопераций. Подобное использование систем, критичных для безопасности граждан, повышает риски для самих пользователей, которые в условиях конфликта вынуждены полагаться на достоверность автоматических уведомлений.
Что это значит для дальнейшей динамики
Подтверждённый обеими сторонами обмен киберударами по системам экстренного оповещения демонстрирует эскалацию конфликта в цифровой сфере, где объектом становятся не военные, а гражданские сервисы. Для украинских и российских пользователей это означает повышенный уровень риска получения как ложных, так и подлинных тревожных сообщений. В таких условиях каждая сторона вынуждена самостоятельно верифицировать поступающие уведомления, а информационный фон вокруг инцидента остаётся напряжённым.