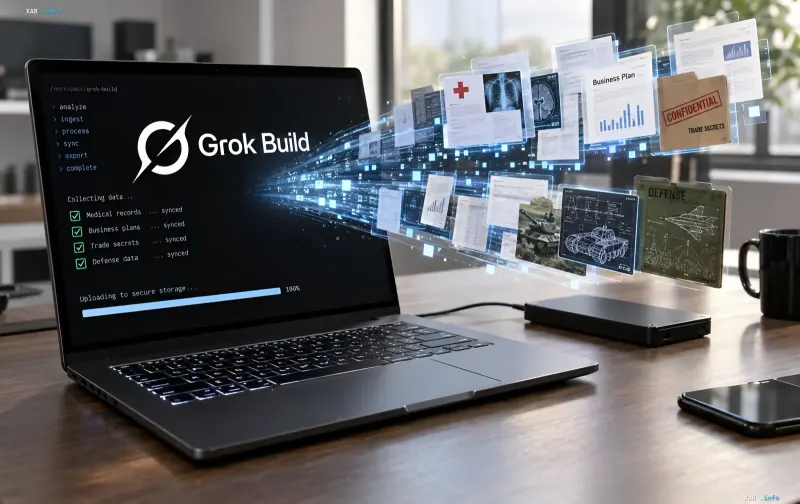
ШІ-платформа Grok Build, розроблена в екосистемі Ілона Маска, стала жертвою масштабного витоку даних, спричиненого архітектурною помилкою в системі обміну посиланнями. За даними дослідників зі спеціалізованої фірми Claroc, понад 43 000 унікальних посилань на користувацькі проєкти виявилися індексованими публічними DNS-сервісами, а близько 95 відсотків із них надавали повний доступ до застосунків та збережених у них даних за замовчуванням. Серед скомпрометованих матеріалів виявили медичні записи, бізнес-плани, комерційні таємниці та внутрішні документи оборонних підприємств.
Причина: випадкові слова в субдомені
Розробники Grok Build створили систему унікальних посилань із випадковими комбінаціями слів, щоб спростити тестування застосунків. Початково передбачалося, що доступ до проєкту отримає лише та людина, якій автор безпосередньо надіслав посилання. Однак автори платформи припустилися критичної помилки: випадково згенеровані ідентифікатори були розміщені в субдомені — лівій частині адреси сайту. У результаті публічні DNS-сервіси автоматично зберігали інформацію про кожне нове посилання, створюючи фактично відкритий реєстр усіх створених проєктів. Будь-який користувач міг знайти ці адреси, переглянути список проєктів і відкрити тисячі з них.
Чому інші платформи не постраждали
Фахівці з безпеки наголошують, що якби випадковий ідентифікатор був розміщений у правій частині шляху URL — як це роблять Google, ChatGPT або Gemini, — пасивний моніторинг DNS не зміг би зафіксувати ці адреси. Саме архітектурне рішення розмістити ідентифікатор у субдомені перетворило внутрішню систему посилань на публічний каталог. Експерти зазначають, що аналогічна проблема із субдоменами існує і на інших ШІ-платформах для розробки коду, що робить інцидент із Grok Build не поодиноким, а системним.
Що саме витекло: від медичних записів до оборонних схем
Серед злитих матеріалів дослідники Claroc зафіксували медичні записи пацієнтів, бізнес-плани з фінансовими даними, документи з грифом «конфіденційно» та комерційні таємниці. Особливий резонанс викликало виявлення 24 внутрішніх застосунків SpaceXSI, що містили адаптаційні плани продажів під грифом «конфіденційно», карти територій продажів та рекламні пропозиції. Також у відкритому доступі опинилися матеріали оборонної тематики, включно з технічними схемами військової техніки. За даними Claroc, з понад 43 000 знайдених посилань близько 95 відсотків відкривали повний доступ до застосунків і збережених у них даних без жодного додаткового етапу автентифікації.
Реакція компанії та спростування незалежних тестів
Після публічного розголосу та звернень дослідників до керівництва компанії посилання на 24 внутрішні застосунки SpaceXSI були оперативно видалені й тепер видають помилку. Представники компанії заявили, що застосунки є «приватними за замовчуванням». Однак незалежні тести, проведені фахівцями Claroc, спростували це твердження: переважна більшість посилань надавали повний публічний доступ без будь-яких обмежень. Користувачам Grok Build наполегливо рекомендують вручну змінювати налаштування доступу на «лише запрошені користувачі», щоб уникнути повторного витоку даних.
Системний ризик для ШІ-екосистеми
Інцидент із Grok Build оголив вразливість, характерну для цілого класу ШІ-платформ, де генерація унікальних посилань через субдомени стає джерелом пасивної розвідки. Експерти з безпеки закликають розробників переглянути архітектуру URL-ідентифікаторів і перенести випадкові токени в шлях URL, а не в субдомен. Доти, доки подібні виправлення не будуть впроваджені, користувачі ШІ-інструментів для розробки коду залишаються в зоні ризику: достатньо одного архітектурного рішення, щоб конфіденційні дані тисяч організацій опинилися у відкритому доступі.