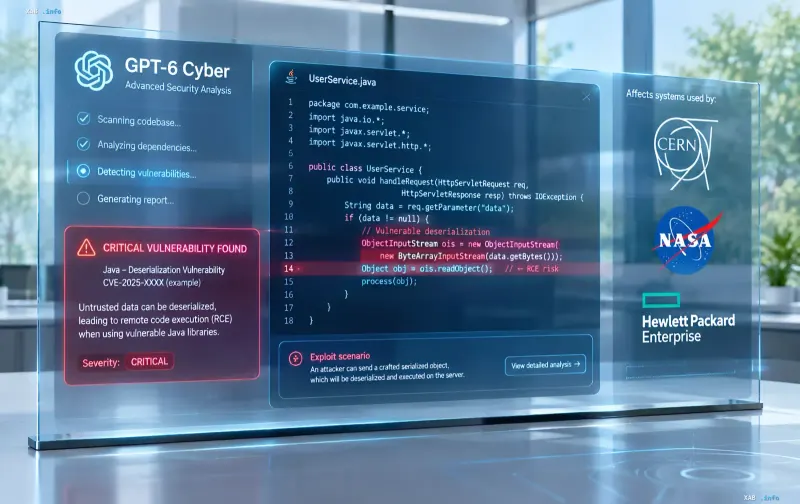
У мові програмування Java, на якій побудовані державні інформаційні системи та близько 90 відсотків компаній зі списку Fortune 500, виявлено небезпечну вразливість, що отримала в медіапросторі назву Java4Shell. За даними першоджерела, знайти помилку допомогла спеціалізована модель GPT-6 Cyber від OpenAI, а сама вразливість потенційно дозволяє зловмисникам отримати доступ до критично важливих систем і виконати віддалений код на сервері. Відкриття стало результатом роботи команди стартапу Calif, яка за допомогою генеративного ШІ провела аналіз стандартного декодера base64 — алгоритму, що перетворює двійкові дані у текстовий формат.
Як саме було знайдено помилку
Проблему виявив дослідник безпеки Кванг Луонг під час аналізу декодера base64. З'ясувалося, що в певних умовах система некоректно обробляє специфічну комбінацію з 64 символів «A» та знака рівності в кінці рядка. Використовуючи можливості ШІ, команда Calif змогла експлуатувати цей збій для пошкодження даних у пам'яті комп'ютера та подальшого захоплення контролю над системою. По суті, некоректна обробка вхідних даних перетворювалася на ланцюжок, що веде до віддаленого виконання коду (RCE) на цільовій машині.
Практична демонстрація атаки
Фахівці підтвердили реальність загрози, успішно провівши тестову атаку на Keycloak — популярну систему керування входом у сервіси та обліковими записами, яку використовують тисячі організацій, зокрема CERN, NASA та Hewlett Packard Enterprise. Журналісти незалежно перевірили демонстрацію атаки й встановили, що на її проведення йде менше години. Це означає, що при наявності доступу до вразливого сервісу зловмисник здатний у найкоротші терміни скомпрометувати інфраструктуру, що відповідає за автентифікацію користувачів.
Виправлення та рекомендації регулятора
Компанія Oracle вже випустила виправлення вразливості, а Агентство з кібербезпеки та захисту інфраструктури США (CISA) закликало організації якнайшвидше встановити оновлення. При цьому експерти підкреслюють: хоча перетворити цю помилку на масовану атаку непросто і у розробників є час відреагувати, ризик залишатиметься актуальним ще 5–10 років для застарілих систем, які не отримують регулярних оновлень. Саме такі «забуті» сервери та легасі-додатки стають найбільш привабливою мішенню для атакуючих.
ШІ змінює баланс сил у кібербезпеці
Випадок Java4Shell став уже другим гучним відкриттям стартапу Calif за допомогою інструментів OpenAI протягом останніх кількох тижнів. Раніше фахівці аналогічним чином виявили серйозні вразливості у мові програмування PHP, на якій працює близько 70 відсотків усіх сайтів в інтернеті. Генеральний директор Calif Тай Зуонг зазначає, що генеративні моделі радикально змінюють швидкість роботи як кіберфахівців, так і зловмисників: завдання, на які у великих підрозділів раніше йшли місяці, тепер вирішуються невеликими групами за лічені години. «Я не знаю, скільки часу у нас залишилося, можливо, три місяці, можливо, три роки. Але зараз найкращий хакер — це хакер-кентавр», — підсумував Зуонг, маючи на увазі гібридну модель, де людина і ШІ працюють у зв'язці.
Контекст: лінійка кібермоделей OpenAI
Відкриття Java4Shell вписується у ширший контекст розвитку спеціалізованих моделей OpenAI для кібербезпеки. Раніше компанія представила лінійку моделей GPT-5.6-Cyber, призначених для пошуку вразливостей, проведення пентестів та реагування на інциденти, а також розширила програму Daybreak рівнями Blue та Red для перевірених фахівців. За заявою розробників, такі інструменти повинні потрапити до професіоналів з кібербезпеки до того, як аналогічні можливості почнуть широко використовуватися зловмисниками. Таким чином, історія з Java демонструє подвійну природу ШІ у сфері ІБ: він одночасно прискорює захист і озброює атакуючих, роблячи швидкість оновлення вразливих систем критичним фактором безпеки.