В Узбекистані зафіксовано різку хвилю масового викрадення акаунтів месенджера Telegram. За даними Центру кібербезпеки МВС та ГУВС міста Ташкента, кіберзлочинці активно поширюють фішингові атаки під приводом участі у фальшивих «конкурсах» та «голосуваннях». Про це офіційно попередили правоохоронні органи 30 жовтня 2026 року, закликавши громадян виявити підвищену пильність у мережі. Особливу небезпеку становить те, що шкідливі повідомлення надходять не від незнайомих номерів, а від уже зламаних акаунтів близьких знайомих, друзів і членів родини, що багаторазово підвищує довіру жертви до отриманого посилання.
П'ять кроків до втрати контролю над акаунтом
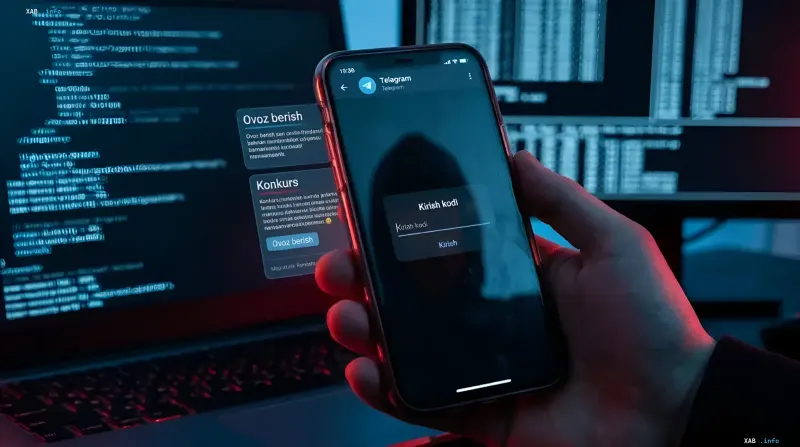
Схема атаки, описана фахівцями з кібербезпеки, побудована за класичним принципом соціальної інженерії та складається з п'яти послідовних етапів. На першому етапі жертва отримує від знайомого «щире» прохання: «Привіт, будь ласка, перейди за посиланням і проголосуй за мого племінника» або «Ми беремо участь у конкурсі на найкращу маму/бабусю». На другому етапі за посиланням відкривається підроблена сторінка, що повністю імітує дизайн та інтерфейс Telegram. Третій крок — запит даних: під приводом «підтвердження голосу» сайт просить ввести номер телефону та п'ятизначний секретний код, надісланий додатком Telegram. Четвертий етап відбувається миттєво: щойно код введено, шахраї отримують доступ до акаунта з іншого пристрою та примусово завершують усі активні сеанси жертви. На п'ятому, фінальному етапі через захоплений профіль усім контактам розсилаються нові шахрайські повідомлення або надходять прохання до близьких терміново перевести гроші на картку.
Чому жертви не помічають підступу
Ключовий елемент успіху атаки — використання довіри. Оскільки повідомлення надходить від імені людини, якій адресат довіряє, критичне мислення відключається. Користувач сприймає прохання як звичайну побутову ситуацію: допомогти родичу проголосувати за дитину у шкільному конкурсі або підтримати подругу в «конкурсі на найкращу бабусю». Фішингова сторінка при цьому візуально не відрізняється від офіційного інтерфейсу Telegram, що виключає візуальні маркери обмуду. Саме тому правоохоронні органи наголошують: джерело посилання не має значення — важливе лише саме посилання та те, що воно вимагає введення коду підтвердження.
Три правила цифрової гігієни, які рятують акаунт
Центр кібербезпеки МВС сформулював три базові правила захисту. Перше: ніколи не переходьте за підозрілими посиланнями, навіть якщо їх надіслав найближчий родич. Якщо повідомлення стосується голосувань, подарунків або грошових виграшів, необхідно спочатку зателефонувати відправнику голосом і уточнити, чи дійсно він надсилав це посилання. Друге правило: ні за яких обставин не повідомляти п'ятизначний код безпеки на жодних сайтах і нікому. Цей код є конфіденційною інформацією, еквівалентною паролю. Третє і найбільш технічно значуще правило — негайно ввімкнути двоетапну аутентифікацію (2FA). У додатку Telegram це робиться через розділ «Налаштування» → «Конфіденційність» → «Двоетапна перевірка», де встановлюється складний пароль і прив'язується адреса електронної пошти. З увімкненою 2FA навіть у разі перехоплення коду підтвердження зловмисник не зможе увійти в акаунт без додаткового пароля.
Що робити, якщо акаунт уже скомпрометовано
Якщо користувач уже ввів код і виявив, що акаунт захоплено, кожна секунда критична. Фахівці рекомендують негайно завершити всі активні сеанси: у розділі «Налаштування» → «Пристрої» видалити всі невідомі пристрої, з яких здійснюється доступ. Далі — якнайшвидше встановити двоетапний пароль або ініціювати тимчасове заморожування акаунта через підтримку Telegram. Третій обов'язковий крок — попередити всіх близьких і контактів голосовим дзвінком або через альтернативні канали зв'язку про те, що акаунт зламано, щоб вони не стали наступними жертвами шахрайських повідомлень, що розсилаються від імені власника. Що швидше виконано ці дії, то менше контактів буде залучено до ланцюжка атаки.
Офіційна позиція правоохоронних органів
Центр кібербезпеки МВС та ГУВС Ташкента закликають усіх громадян Узбекистану дотримуватися правил цифрової гігієни та активно попереджати своїх близьких, особливо літніх людей, які найчастіше стають мішенню подібних атак. Правоохоронні органи зазначають, що масовий характер атаки та використання вже скомпрометованих акаунтів для поширення фішингових посилань створюють ефект «снігової кули»: кожний новий жертвений акаунт стає інструментом для захоплення наступного. У зв'язку з цим МВС рекомендує не лише захищати власний профіль, а й перевіряти, чи не були зламані акаунти близьких, і за потреби допомагати їм відновлювати контроль над обліковими записами.